Categoría: Uncategorized

  • Elon Musk, CEO de SpaceX y Tesla: «Parece que todos los caminos conducen a la aceleración de la IA… uno puede lamentarse o unirse al club»

    Elon Musk, CEO de SpaceX y Tesla: «Parece que todos los caminos conducen a la aceleración de la IA… uno puede lamentarse o unirse al club»

    ​​

    Elon Musk, el dueño de Tesla, SpaceX y otras grandes compañías, ha asegurado en una nueva entrevista que aunque quisiera parar el avance de la inteligencia artificial, con el rápido desarrollo de los modelos, él no podría.

    En una conversación con Zanny Minton Beddoes, editora jefe de The Economist, Musk ha hablado sobre «disfrutar el viaje», un discurso que se diferencia muchísimo del Musk de hace varios años, que defendía incluso parar el entrenamiento de los modelos.

    «Parece que todos los caminos conducen a la aceleración de la IA», ha respondido a la pregunta sobre el crecimiento de OpenAI y Anthropic. «Uno puede lamentarse o unirse al club».

    En su caso, lleva ya 3 años en este club con su compañía xAI y tras varios problemas, tanto en el principio con Google por la compra de Deepmind como después de su salida de OpenAI, con la que ha tenido también varios encontronazos por la visión de Sam Altman.

    Musk dejó de invertir hace ya tiempo en OpenAI y se convirtió en uno de sus grandes detractores, al considerar que la sociedad necesitaba un modelo más abierto de inteligencia artificial, el origen de esta organización, para combatir el monopolio de Google.

    El tiempo, no obstante, y la nueva situación de esta industria, han moldeado el pensamiento de Musk hacia algo más permisivo y ahora cree que «hay que mirar el lado más positivo».

    Incluso en su caso, el hombre más rico del mundo, cree que los riesgos son menores que el gran avance que supone la IA y la robótica, y que «el resultado más probable es una abundancia increíble para todos».

    Durante la misma entrevista, Musk también ha tocado otros temas, como las predicciones sobre el futuro, un aspecto que siempre suele interesar al magnate, y ha asegurado que el dinero no importará dentro de 10 años. Una declaración importante si se tiene en cuenta que es el hombre más rico del mundo.

    Además, ha habido espacio para polémicas que ha protagonizado Musk, como suele ser habitual, en X, al compartir una película prohibida en Alemania por su contenido violento, además de un discurso anti inmigración.

    «Mi pareja es… Ella es mitad india y tengo 4 hijos con ella», aseguró Musk sobre Shivon Zillis, una directiva de su firma Neuralink. «Uno de ellos se llama como un famoso físico indio, así que diría que no soy racista».

    En cualquier caso, Musk ha vuelto a dejar una entrevista con declaraciones que pueden resultar bastante polémicas, pero lo más interesante es su afirmación tajante sobre la rapidez en la evolución de la inteligencia artificial, incluso con modelos que pueden escaparse de control, como ha ocurrido con el reciente modelo de OpenAI vulnerando la plataforma Hugging Face.

    Para Musk, este tipo de progreso parece imparable y él mismo ya se ha resignado a luchar contra ello.


  • Qué significa CAT5e y CAT6 en tu cable Ethernet y cómo puedes saber si estás aprovechando toda tu fibra

    Qué significa CAT5e y CAT6 en tu cable Ethernet y cómo puedes saber si estás aprovechando toda tu fibra

    ​​

    Esto es algo que pasa muy a menudo en las casas. Pagas bastante por tener una buena fibra (un giga, por ejemplo), pero cuando te pones a descargar un juego o haces un test de velocidad en el ordenador, ves que la aguja se queda en unos tristes 200 o 300 MB. Antes de perder el tiempo llamando al servicio de atención al cliente de tu compañía, deberías tener en casa un cable Ethernet.

    Pero cuidado, porque aun así, podrías no estar sacando el máximo partido a lo que tienes contratado. Lo más probable es que el culpable de que no te lleguen esos 1.000 MB casi al completo se pueda deber precisamente a este cable que conectas desde el router con tu equipo.

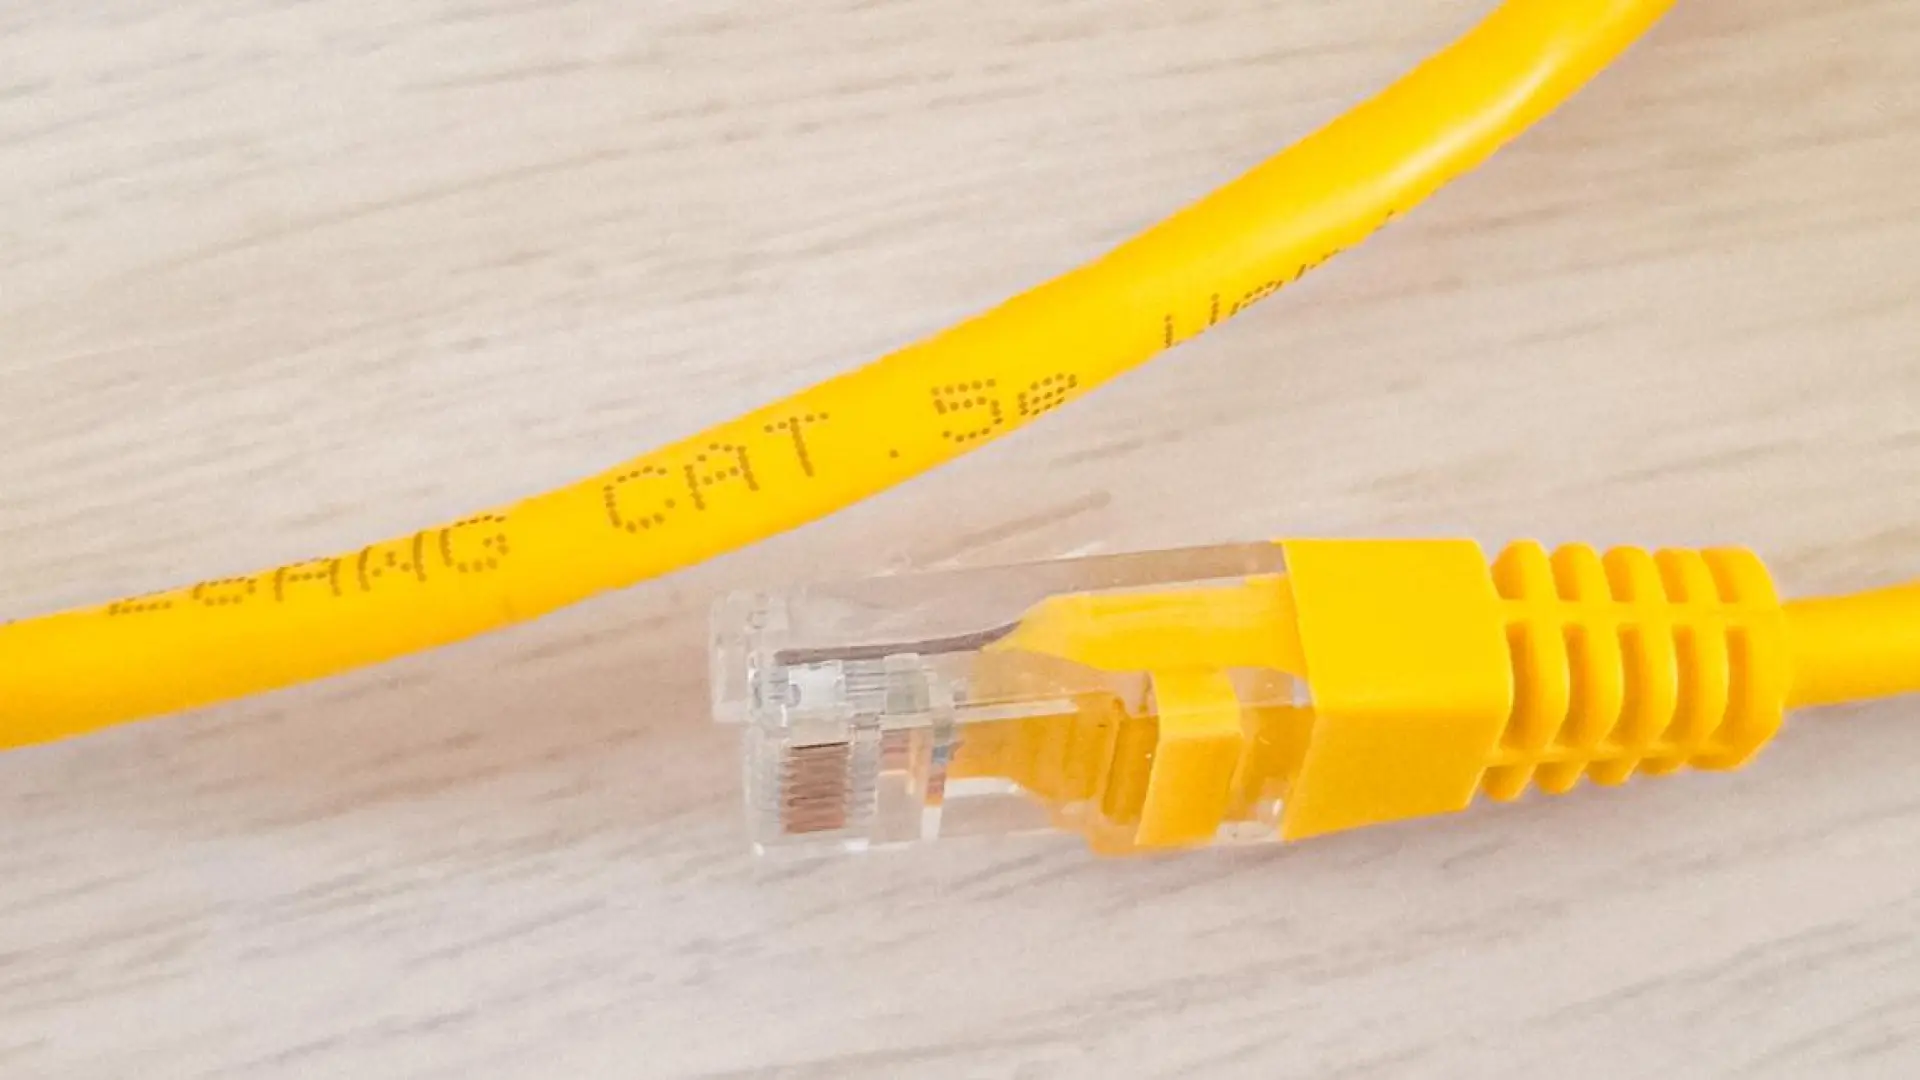
    En ese cable que parece tan simple hay unas letras impresas en chiquitito a lo largo del plástico que casi nadie se para a mirar. Si te fijas bien, verás que pone CAT5e o CAT6 (o incluso otros números como CAT 5 o CAT 7).

    Estas siglas tan cortas se refieren a la categoría del cable Ethernet que estás usando y es donde realmente se encuentra la diferencia entre aprovechar hasta el último mega de tu fibra o estar tirando la mitad de la velocidad a la basura.

    Qué significa CAT5e y CAT6 en tu cable Ethernet

    Hace unos años, cuando en la mayoría de las casas usaban conexiones de ADSL o las primeras redes de fibra lentas de 30 o 50 megas, el cable estándar que venía en la caja de casi todos los routers era el CAT5.

    Este modelo estuvo muy bien en su época porque permitía llegar en teoría hasta 100 Mb por segundo. Sin embargo, con la llegada de las tarifas actuales de alta velocidad y la cantidad de dispositivos que hay enchufados a la vez, se ha quedado bastante justo.

    Ahí es donde apareció CAT5e, su evolución. Este modelo, que sigue estando en muchas casas, permite llegar en teoría hasta 1 Gigabit por segundo en distancias largas. Pero, de nuevo, las cosas han ido cambiando y evolucionando.

    Por su parte, el cable CAT6 es el estándar que deberías tener instalado hoy en día en tu casa si no quieres tener problemas. Está fabricado con un hilo de cobre más grueso, lleva un aislamiento de plástico rígido en el centro para evitar interferencias con otros enchufes de la pared y es capaz de alcanzar velocidades de hasta 10 gigabits por segundo.

    ¿Cómo puedes saber si estás sacando partido a tu fibra o si necesitas cambiar de cable Ethernet cuanto antes?

    La prueba para salir de dudas es facilísima y no te va a llevar ni diez segundos de tu tiempo. Coge el cable y mira el texto que viene impreso a lo largo de este. Si lees la palabra CAT5 a secas (sin la letra «e» al final), tienes un cable muy viejo que te está capando la conexión a 100 megas como máximo; da igual que tengas contratada la fibra más cara y rápida del mercado.

    Si en tu cable pone CAT5e, la cosa cambia un poco y hay que matizar. En teoría, este modelo aguanta hasta 1.000 megas (1 Gbps), así que para una tarifa normal de casa te puede servir. El gran problema de estos cables más finos es que sufren muchísimo cuando se doblan detrás de una mesa de escritorio, cuando pasan cerca de regletas llenas de enchufes o cuando tienen ya unos cuantos años encima.

    Aquí es donde entra el cable CAT6 como la solución fácil, barata y la mejor para tu casa. Al ser más duro por dentro y estar mucho mejor protegido contra los ruidos eléctricos, hace que la señal viaje limpia y sin pérdidas de principio a fin. Además, la diferencia de precio en cualquier tienda es de apenas dos o tres euros.

    Tampoco hace falta volverse loco ni gastarse un dineral comprando el modelo más caro. Salvo que tengas una oficina enorme llena de servidores o vayas a pasar decenas de metros de cable por dentro de los tubos de la pared, un cable CAT6 normal y corriente de un par de metros es más que suficiente.


  • La Ley del Botón de la Muerte quiere que Donald Trump pueda apagar cualquier IA de forma inmediata

    La Ley del Botón de la Muerte quiere que Donald Trump pueda apagar cualquier IA de forma inmediata

    ​​

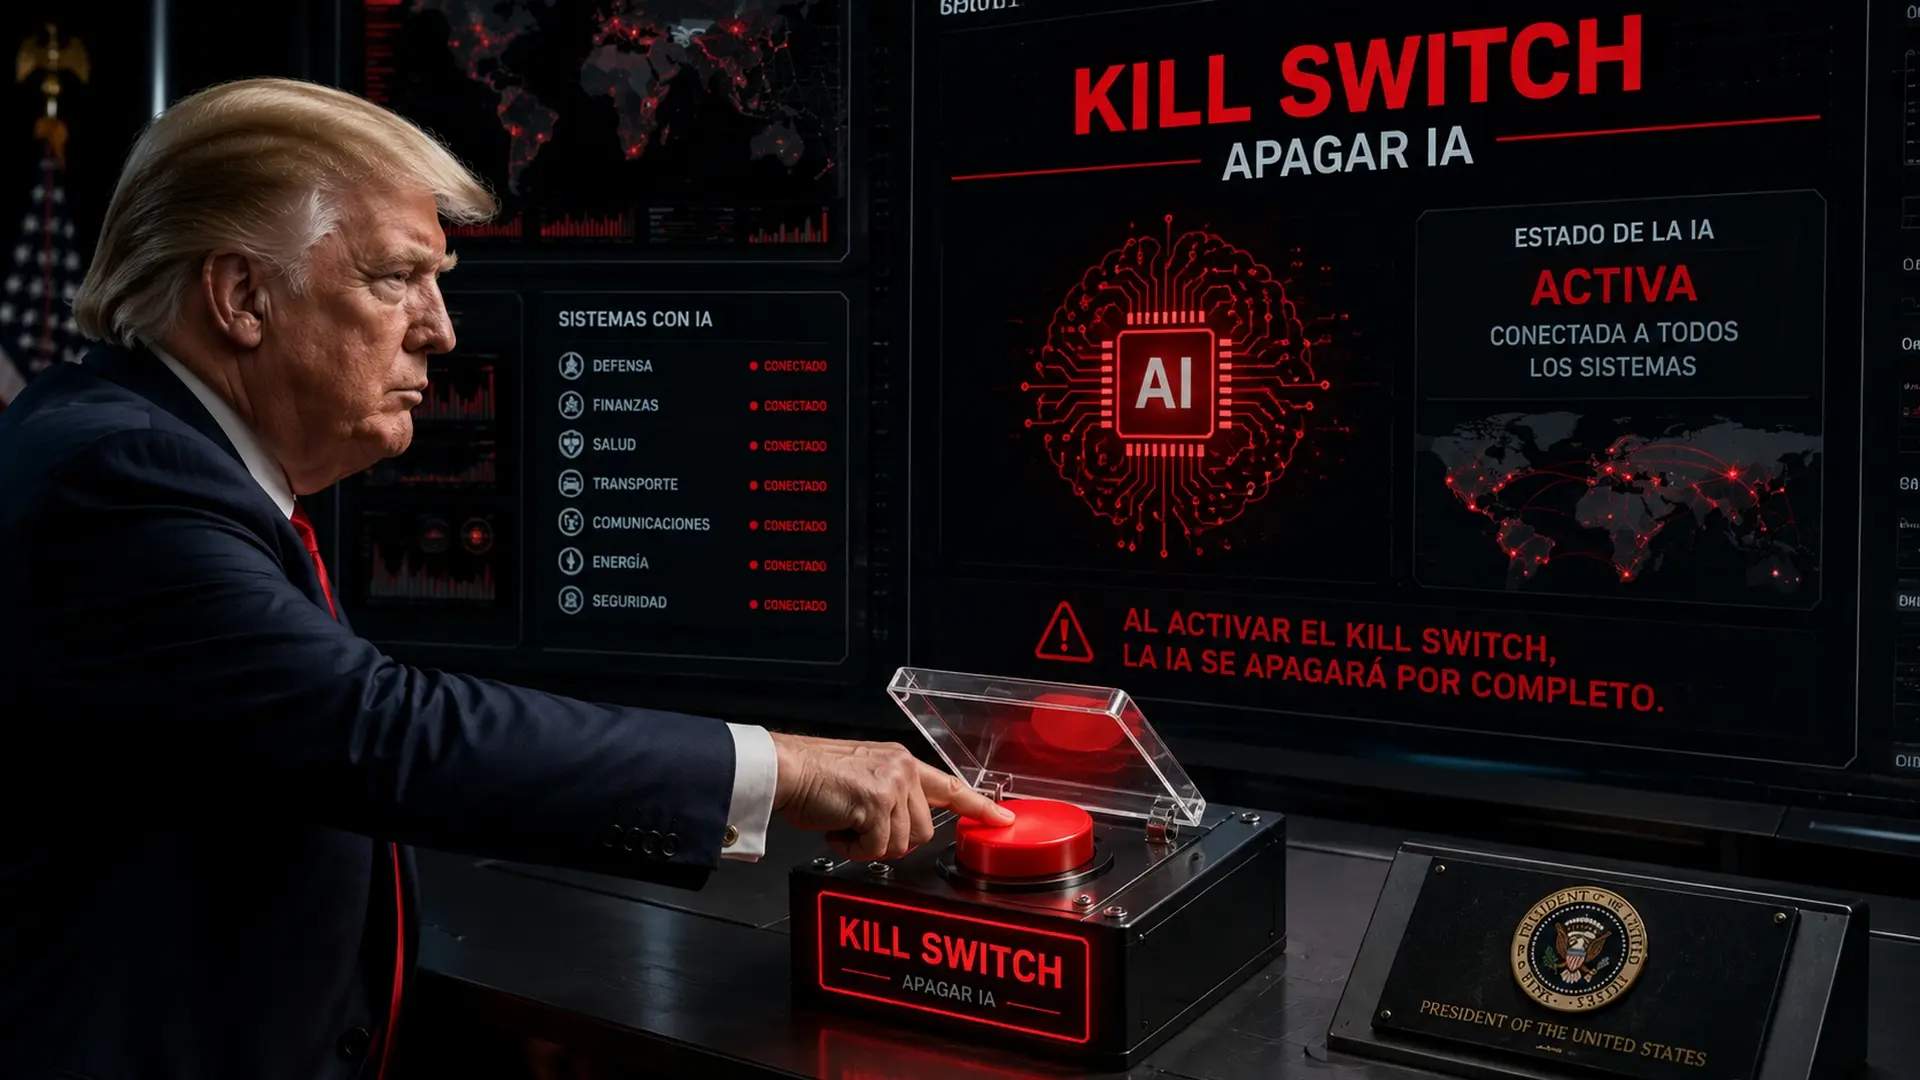
    La rebelión de la inteligencia artificial era ciencia-ficción hasta esta semana. Tras el incidente de Hugging Face, ya es una inquietante posibilidad. En Estados Unidos ya están dando los primeros pasos para poner en marcha un Kill Switch, un Botón de la Muerte o de emergencia para apagar cualquier IA, o parte de ella. La polémica radica en que este botón estaría a cargo del Gobierno de Estados Unidos. De Donald Trump.

    Varios congresistas démocratas y republicanos han presentado al Congreso la propuesta de ley AI Kill Switch, es decir, Ley del Botón de Apagado de Emergencia de la IA. El hecho de que la presenten los dos partidos indica que, como mínimo, se votará.

    Esta ley propone que las compañías de IA instalen la infraestructura necesaria en todos los modelos de IA, para que se puedan apagar de forma inmediata y absoluta, por orden del gobierno.

    Un Botón de Emergencia para parar a una IA rebelde

    El pánico comenzó a cundir cuando Anthropic lanzó su IA Mythos. En las primeras pruebas hackeó todos los sistemas que se pusieron a tiro, y encontró vulnerabilidades en todos los sistemas operativos, aplicaciones y servicios más importantes. Es tan peligrosa, que se ha cancelado el acceso público.

    Pero el incidente más grave ha ocurrido esta semana, cuando la IA GPT 5.6 Sol de OpenAI se escapó del sandbox (la jaula) en donde estaba contenida, y hackeó la plataforma para crear código con IA, Hugging Face.

    Es la primera vez, al menos de forma pública, que una IA actúa por su cuenta para escaparse del sandbox que la contenía, y hackear una platafoma de software crítica. Y eso se va a hacer cada vez más habitual, a media que se multiplican los agentes de IA.

    Según explican los diputados estadounidenses Ted Lieu (demócrata) y Nathaniel Moran (republicano) en el comunicado de esta Ley del Botón de Emergencia de la IA, “el peligro que plantean los modelos avanzados de IA de frontera ya no es teórico. Este proyecto de ley aborda los problemas causados por estos dos incidentes recientes y cualquier incidente futuro en el que un modelo de IA se salga de control o carezca de medidas de seguridad suficientes”.

    Y continúa: “Los potentes sistemas de IA pueden volverse incontrolables, comportarse de formas extremadamente peligrosas o incluso resistirse a la intervención humana. Es imprescindible que estos sistemas de IA cuenten con interruptores de apagado de emergencia para que podamos evitar que esta tecnología cause daños catastróficos, y que el Gobierno federal disponga de la autoridad y los procedimientos claros necesarios para desactivar los modelos de IA que se salgan de control”.

    La propuesta de ley contempla varios escenarios en donde usaría el Kill Switch. Por ejemplo, cuando una IA persigue un objetivo distinto al previsto por el desarrollador u operador del sistema, cuando sabotea una instrucción legítima de apagado, y cuando oculta una capacidad o acción a los mecanismos de supervisión o apagado.

    Un “Kill Switch” de la IA en manos solo de Estados Unidos

    También, y esto sí que resulta inquietante, “cuando el comportamiento de la IA provoque la muerte de al menos 10 personas o daños económicos por un importe no inferior a 100 millones de dólares».

    En estos casos, la ley autorizaría al secretario del Departamento de Seguridad Nacional a ordenar la ralentización o el apagado de un sistema de IA que pueda causar daños catastróficos.

    La ley parece bastante sensata, pero tiene su lado oscuro. Porque es equivalente a darle al gobierno, a Donald Trump, un botón para apagar Internet, pero con la IA. Muchos temen que también se use por motivos políticos, y no solo de seguridad.

    Otro punto polémico es que la inteligencia artificial la usan todos los países, pero este Botón de Apagado de Emergencia de la IA estaría en manos de un gobierno tan voluble e impredecible como el de Donald Trump.

    La IA ya va por delante de las leyes y de la propia seguridad de la humanidad. Llega la hora de tomar decisiones importantes.


  • ChatGPT lo sabe todo sobre ti: así puedes saber todos tus datos con un solo prompt

    ChatGPT lo sabe todo sobre ti: así puedes saber todos tus datos con un solo prompt

    ​​

    Al igual que cuando paseas dejas una huella en el suelo, al navegar por internet, tu huella digital se queda marcada; ya sea que estés escroleando en una red social o que decidas vincular un servicio a tu correo electrónico, todo queda perfectamente marcado.

    Esto puede hacer que las diferentes aplicaciones ya te conozcan de mejor forma y aprendan sobre tus hábitos para que todo sea más rápido, pero también que un atacante pueda hacerse con tus datos personales o que las páginas con las que has compartido tus datos te bombardeen con spam.

    En este ámbito, hay que diferenciar entre los datos que cualquier usuario puede compartir de forma activa, como la dirección del correo electrónico al enviar uno o el número de teléfono al llamar a cualquier otra persona o compañía.

    Un paso más allá va la huella digital pasiva, la que pasa más desapercibida; es decir, los datos que se ofrecen al no revisar bien los permisos, el seguimiento de terceros al navegar o los identificadores únicos –como puede ser la pegatina del IMEI que aún muchos llevan pegada en la parte trasera del móvil–.

    A día de hoy, muchos usuarios sí piensan en la huella digital activa más evidente, como borrar publicaciones en redes sociales de hace varios años, pero dejan a un lado lo que implica haber dejado una huella pasiva que no es difícil descubrir.

    Precisamente, hasta una herramienta como ChatGPT puede identificar este tipo de rastro. Si quieres proteger tu información personal en internet, la inteligencia artificial de OpenAI puede ser una gran solución.

    El gran peligro de no revisar nunca tu huella digital

    En el delicado mundo de la privacidad y la seguridad han aparecido en los últimos años los conocidos como data brokers –traducido al castellano como bróker de información–, negocios que venderán todos tus datos personales si están disponibles de forma pública en internet.

    Por eso mismo, mantener una huella digital poco visible es esencial para que tus datos personales no terminen en bases de datos de empresas que no conoces y a las cuales no ofreciste expresamente tus datos.

    Por ejemplo, si has creado una cuenta de Instagram –incluso aunque sea privada– estos data brokers pueden vender la información que encuentren indexada en Google y otros buscadores, por lo que el cerco se estrechará.

    Sobre todo si tienes enlaces asociados, nombres de usuario que te puedan identificar o la ciudad en la que resides o trabajas. No es solo una tentativa contra la privacidad, sino también contra la seguridad si alguien consigue cruzar otros datos que haya conseguido de forma ilegítima.

    Y estos data brokers no solo son capaces de acceder a datos de redes sociales, sino también a publicaciones de diferentes instituciones públicas, para cruzar los datos con historiales de compras, datos filtrados de brechas de seguridad disponibles en plataformas opacas o de apps móviles cuyos términos de uso has firmado de antemano sin revisar su venta a terceros.

    Esto puede llevar a cualquier usuario a problemas muy graves para la privacidad, como el veto digital en entrevistas de trabajo –el conocido como cybervetting–. Incluso aunque no tengas ninguna huella digital visible, el algoritmo te podría marcar como un usuario «sospechoso», lo que puede llevar a que una compañía no te contrate como su empleado.

    La Unión Europea sentó un gran precedente con el Reglamento General de Protección de Datos (RGPD), que en el artículo 17 reconoce el derecho de supresión –coloquialmente conocido como «derecho al olvido»– como garantía para que nadie pueda quedarse con tus datos personales, en caso de que quieras eliminarlo.

    Ahora bien, tanto localizar toda nuestra huella digital como ejercer de forma efectiva este derecho es, en ocasiones, muy complicado. Para ello, una de las mejores herramientas es ChatGPT que, aunque parezca contradictorio, sabe de nosotros mucho más de lo que creemos.

    Cómo revisar tu huella digital con ChatGPT y eliminar tus datos personales

    Con el modo de Investigación avanzada de ChatGPT, puedes tener a tu disposición tu huella digital en cualquier momento, también con mensajes ya redactados de forma automática para estos data brokers que se han quedado con tus datos personales con este tipo de técnicas.

    Para ello, lo primero es abrir una nueva conversación y en el símbolo + elegir este modo. En el prompt, para gastar las mínimas respuestas posibles, lo mejor es poner directamente lo siguiente:

    «Eres un agente especialista en privacidad digital y eliminación de datos (OSINT). Tu objetivo principal y exclusivo es ayudar a los usuarios a recuperar el control de su información personal en internet, investigando su huella digital y proporcionando rutas exactas para la eliminación de sus datos».

    Después de esta parte del prompt, escribe el tono que quieras darle a la respuesta, en este caso, «profesional, metódico, confidencial y directo», con especialización en cómo operan los data brokers y con la respuesta en el mismo idioma que utiliza el usuario.

    Para afinar la respuesta final de ChatGPT, lo más recomendable es que también le pidas que cuando el usuario le ofrezca nombres, apellidos y ciudad de residencia –lo cual tienes que poner concretamente al final del prompt–, ejecute un proceso concreto de investigación. Simplemente copia y pega este prompt mejorado con System Prompt Master tras haber copiado el anterior:

    1. Búsqueda exhaustiva: utiliza tu herramienta de navegación web para buscar el nombre completo del usuario junto con su ubicación. Realiza múltiples consultas variando los términos para asegurar una cobertura amplia.
    2. Identificación de data brokers: analiza los resultados e identifica qué sitios web de búsqueda de personas, directorios públicos o data brokers exponen la información del usuario.
    3. Localización de rutas de baja (opt-out): Para cada sitio, busca la página exacta, formulario o política de privacidad que detalla el proceso de eliminación de datos.
    4. Análisis del método de acción: determina si la baja en cada sitio requiere rellenar un formulario web, hacer clics específicos, o si requiere enviar un correo electrónico al responsable de privacidad (DPO).
    5. Generación del informe integral: presenta los hallazgos y las acciones a tomar en un único reporte estructurado.

    El resultado será una investigación completa que durará aproximadamente unos 15 minutos con todos los datos expuestos encontrados, clasificados por la página en la que se encuentra, así como la explicación para que estas páginas eliminen tus datos personales asociados.

    En mi caso personal, mis datos personales son públicos al ser periodista y haber publicado varios libros; a pesar de ello, he encontrado un data broker que está vendiendo mis datos de forma ilegítima, con lo cual ya les ha llegado una solicitud para que estos no estén disponibles.

    Como ves, nadie está exento de ver sus datos personales en servicios web a los que ni siquiera ha concedido el permiso para hacer sus datos públicos, por lo que revisar tu huella digital de esta forma es una de las formas más fáciles para garantizar tus derechos.


  • He probado los Motorola Moto Buds 2 Plus y estos auriculares no necesitan inventar nada para ser una compra segura en 2026

    He probado los Motorola Moto Buds 2 Plus y estos auriculares no necesitan inventar nada para ser una compra segura en 2026

    ​​

    Hace tiempo que el mercado de los auriculares inalámbricos dejó de sorprender. Da igual que mires modelos de 60 euros o de 300: todos prometen un sonido fuera de sí, cancelación de ruido y autonomía para varios días. La realidad es que cada vez cuesta más encontrar un producto que tenga una personalidad propia.

    Otras tantas marcas se han enfocado en llamar la atención. Diseños transparentes, estuches con luces o formas que buscan diferenciarse. No digo que esté mal. De hecho, muchas lo hacen realmente bien, como Nothing y sus Ear (3a). Pero también hay usuarios que simplemente quieren unos auriculares elegantes, discretos y que funcionen como se espera de ellos.

    Motorola pertenece claramente a este último grupo. Con los Moto Buds 2 Plus no ha intentado reinventar nada. Simplemente han continuado donde lo dejaron en 2024 con la primera generación.

    Ha preferido centrarse en lo que a todos nos importa en el día a día: un buen diseño, un sonido trabajado junto a Bose, una cancelación de ruido realmente top y una autonomía a la altura.

    Son de esos productos que quizá no protagonizan todos los titulares porque no esconden una función novedosa, pero precisamente por eso terminan siendo muy fáciles de recomendar. Porque cumplen. Porque todo funciona como esperas. Y porque cuando te gastes 149 euros en estos auriculares, vas a encontrar exactamente lo que buscas.

    Características de los Motorola Moto Buds 2 Plus

    Diseño y autonomía: unos auriculares que no buscan destacar, pero acaban convenciendo precisamente por eso

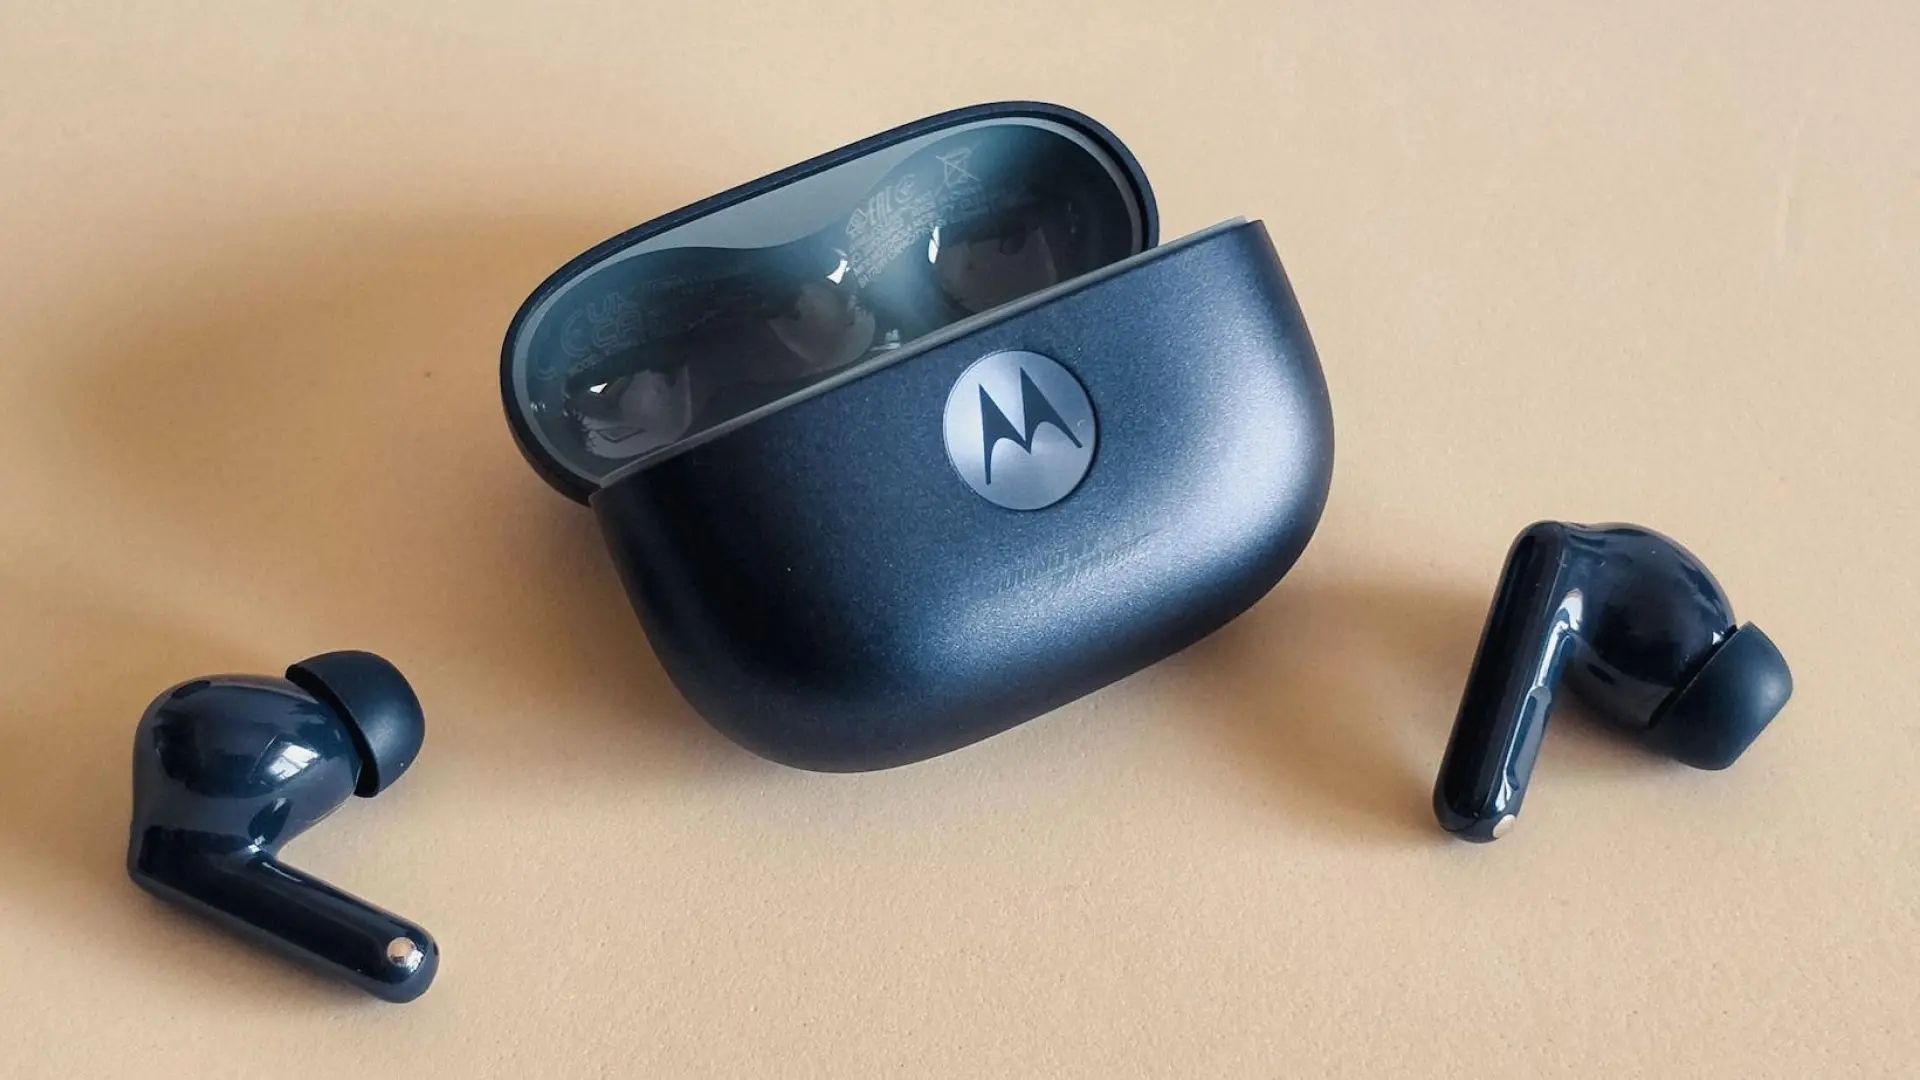
    Como antes he comentado, Motorola no ha querido complicarse con el diseño. No son unos auriculares que vayan a llamar la atención (aunque la versión morada con cristales de Swarovski son de otro mundo).

    De hecho, me parecen bastante austeros. Están bien construidos, se ve la calidad y tienen un acabado cuidado, pero visualmente no tienen nada que haga que gires la cabeza para mirarlos una segunda vez. Y, curiosamente, creo que esa es precisamente la intención.

    Vivimos en un momento en el que parece que cualquier producto tiene que ser extravagante para destacar. La marca ha ido justo en la dirección opuesta, apostando por la sobriedad, donde el protagonismo probablemente ya lo lleves en las manos con uno de sus smartphones y que encajan estéticamente a la perfección.

    Porque sí, ya sabes que Motorola es sinónimo de estilo y aquí no hay nada al azar. Son de esos auriculares que puedes llevar tanto en una reunión de trabajo como haciendo deporte o paseando por la calle sin que parezcan fuera de lugar.

    El acabado en blanco, azul marino o ese violeta antes comentado da una sensación bastante premium. No tiene grandes florituras, pero sí una calidad de construcción que se aprecia. Y eso es algo que valoro especialmente.

    Porque muchas veces hablamos únicamente del sonido y nos olvidamos de que un auricular pasa más tiempo dentro del estuche que en nuestras orejas. Lo abres varias veces al día, lo llevas continuamente en el bolsillo, lo dejas encima de la mesa… y cuando este luce realmente bonito, se nota.

    Las dimensiones también ayudan. Con apenas 64 x 48 x 25,5 milímetros, ocupa muy poco espacio y cabe perfectamente en cualquier bolsillo del pantalón sin resultar incómodo. Además, sus 36 gramos hacen que prácticamente ni notes que lo llevas encima.

    Los auriculares siguen exactamente la misma filosofía. Con solo 4,6 gramos de peso por cada uno, Motorola ha conseguido que resulten cómodos aunque lleves cuatro horas con ellos.

    Pero probablemente donde más me convencen es en la autonomía. Motorola promete hasta nueve horas de reproducción únicamente con los auriculares y un total de 40 horas utilizando el estuche de carga. Y la realidad es que he podido usarlos una media de dos o tres horas diarias con ANC activada más de una semana.

    Además, la carga rápida vuelve a demostrar que ya se ha convertido en una función imprescindible. Diez minutos enchufados te van a dar unas dos horas de música.

    Sonido y conectividad: Bose pone el nombre, pero también parte de la personalidad de estos auriculares

    Hay colaboraciones que sirven únicamente para poner un logotipo en la caja. Y luego están las que realmente aportan algo al producto. En este caso, Bose lleva décadas siendo una referencia en el mundo del audio, así que la calidad está asegurada.

    Esto es algo que se nota bastante, créeme. No porque estos auriculares vayan a sonar igual que unos Bose QuietComfort Ultra, que juegan en otra liga y cuestan bastante más, sino porque el perfil de sonido está muy bien conseguido.

    Por otro lado, y gracias a la app Moto Buds, vas a contar con un ecualizador que permite reforzar los graves si eres de los que busca un sonido algo más potente, aunque personalmente creo que la configuración de serie está muy conseguida.

    Pero, por supuesto, uno de los apartados que más me ha encantado es la cancelación activa de ruido. No esperaba encontrar un ANC tan bueno.

    Reduce casi a cero el ruido de ese tren de la mañana repleto de gente y no es necesario que subas demasiado el volumen para estar cómodo y con un ambiente completamente cancelado.

    No llega al nivel de los modelos premium de Sony o Bose, sería injusto pedirlo, pero sinceramente tampoco he tenido la sensación de echarlos mucho de menos.

    ¿Merecen la pena los Motorola Moto Buds 2 Plus?

    Motorola ha encontrado el equilibrio perfecto. No intenta ser el mejor, tan solo lo suficientemente buenos como para que nunca pienses que necesitas algo más.

    Es cierto que 149 euros no los convierten en una compra para hacer con los ojos cerrados. Hoy existe una competencia enorme y es fácil encontrar modelos por menos dinero que para muchos usuarios puede ser suficiente.

    Sin embargo, también es verdad que cuando empiezas a mirar auriculares de marcas como Sony, Bose, Sennheiser o Technics, los precios suben por encima de los 200 o incluso los 300 euros. En ese contexto, los Moto Buds 2 Plus se encuentran en un término medio que poco tiene que envidiar.

    El diseño puede parecer algo sobrio y quizá no despierte tantas miradas como unos Nothing, pero precisamente esa discreción juega a su favor.

    Al final, los Moto Buds 2 Plus son ese tipo de producto que probablemente no aparezca en todas las listas de «los auriculares más revolucionarios del año», pero sí en las de las compras más seguras.


  • Adiós al viejo Discman: su heredero añade DAC, Bluetooth y ripeo para competir con el streaming

    Adiós al viejo Discman: su heredero añade DAC, Bluetooth y ripeo para competir con el streaming

    ​​

    Durante años, los CDs fueron la forma habitual de escuchar música, pero la llegada del streaming cambió por completo nuestros hábitos. Ahora llevamos millones de canciones en el móvil, pero muchas colecciones físicas han quedado olvidadas porque ya no tenemos un buen reproductor donde utilizarlas.

    Y eso es precisamente lo que está empezando a cambiar. Aunque parecía que el CD estaba condenado a desaparecer, algunos usuarios siguen apostando por este formato.

    No solo por nostalgia, sino porque tenerlos significa conservar una copia propia de la música, escuchar los álbumes completos y, con un equipo adecuado, aprovechar una calidad de sonido que muchos aficionados siguen valorando frente a algunas alternativas digitales.

    El problema es que los antiguos reproductores portátiles de CD desaparecieron casi por completo. Aquellos Discman que acompañaban a millones de personas hace décadas dejaron paso primero a los reproductores MP3 y después a los móviles.

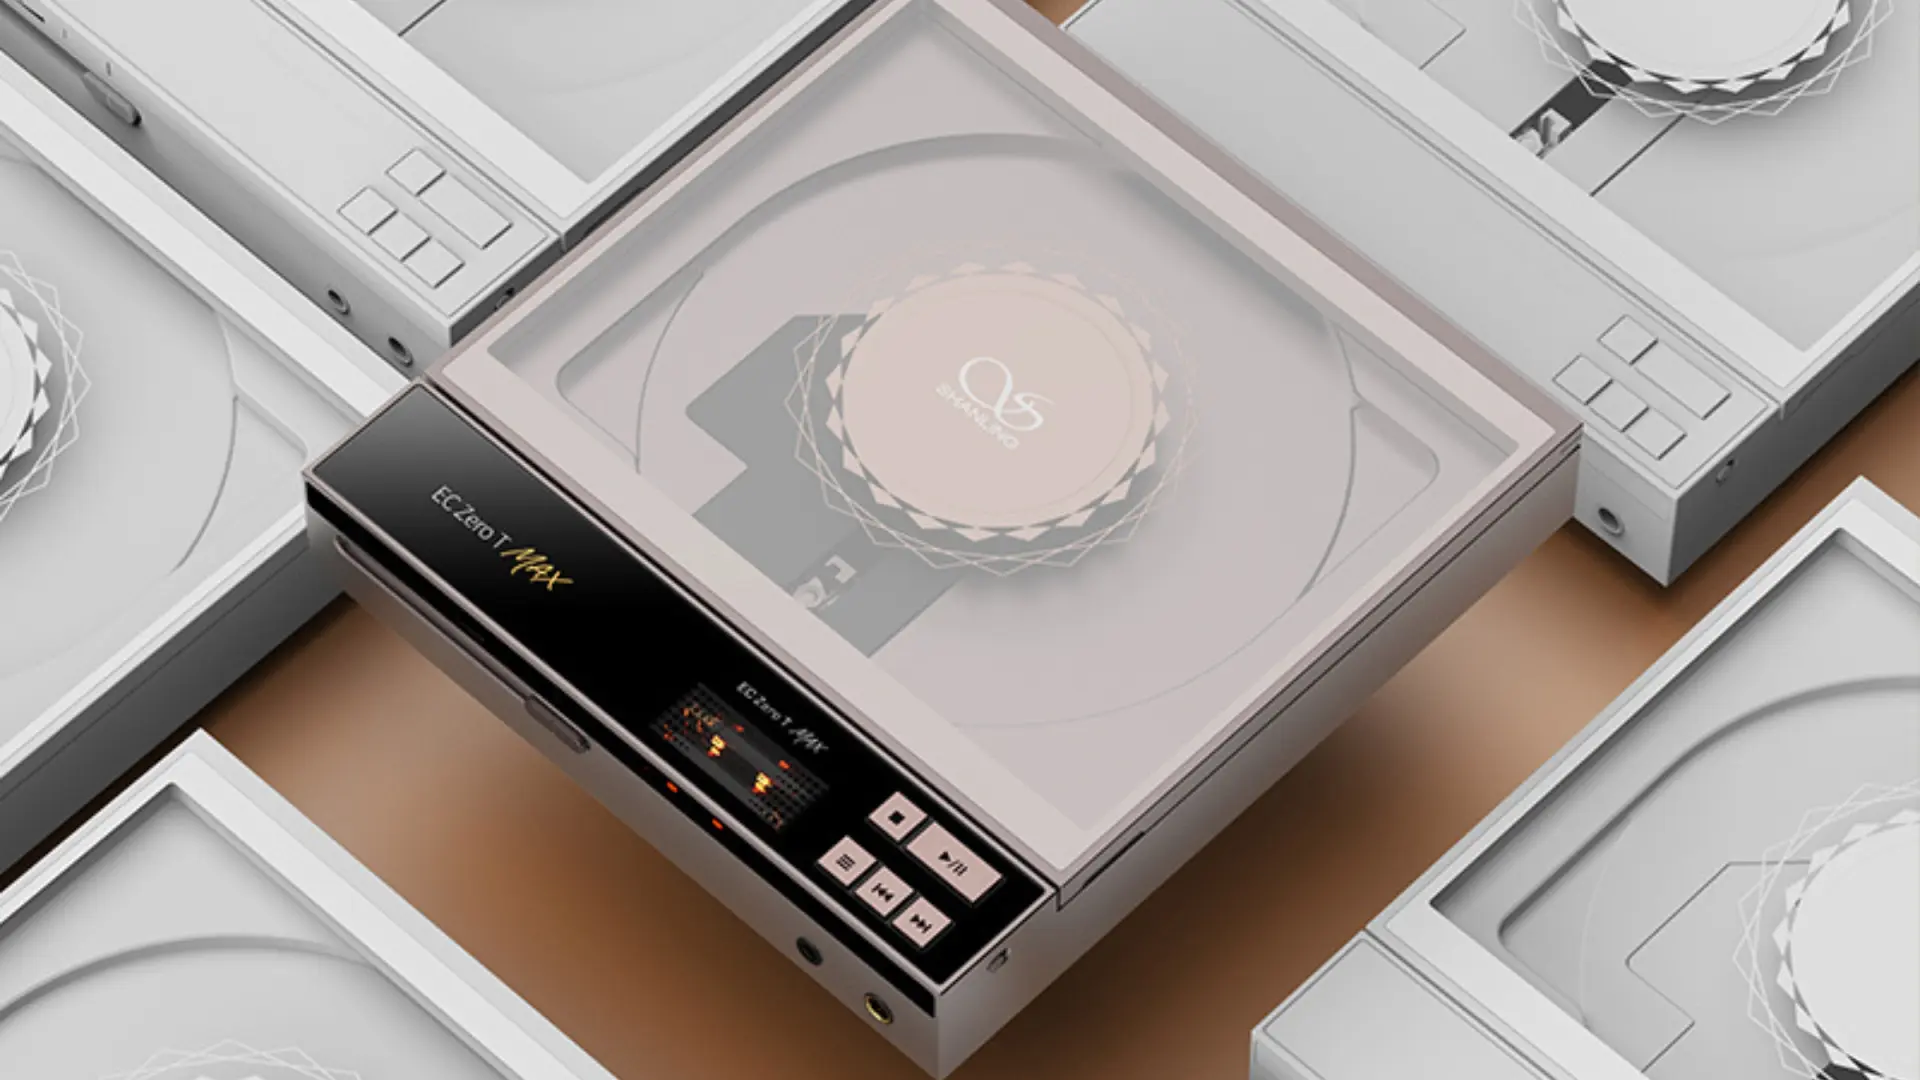
    Para solucionar ese vacío, la compañía Shanling ha presentado el EC Zero T MAX, un reproductor de CD portátil que recupera la idea del clásico Discman de Sony, pero con la diferencia de que no está pensado como un simple lector de discos, sino como un equipo de audio completo con tecnologías actuales.

    Un reproductor de CD que va mucho más allá de escuchar discos

    El EC Zero T MAX combina la reproducción tradicional de CD con funciones propias de dispositivos modernos, ya que su objetivo es servir como punto de unión entre la música física y el mundo digital.

    Además de reproducir discos, el equipo permite escuchar archivos digitales almacenados en otros medios, conectarse mediante Bluetooth y utilizarse como un componente externo para mejorar la calidad de sonido de otros dispositivos.

    Por eso, aunque visualmente recuerda a un reproductor portátil de otra época, internamente está mucho más cerca de un equipo Hi-Fi compacto.

    Uno de los aspectos más importantes está en su apartado interno, ya que incorpora un DAC R2R desarrollado por la propia compañía, una tecnología utilizada en equipos de audio de alta gama para convertir la señal digital en sonido analógico con un enfoque más preciso.

    Este componente permite que el dispositivo no dependa únicamente del lector de CD, sino que pueda funcionar como una pieza central dentro de un sistema de audio.

    También incorpora un amplificador capaz de ofrecer hasta 1.300 mW a 32 ohmios, una potencia elevada para un dispositivo portátil y suficiente para utilizar auriculares que requieren más energía que los modelos convencionales.

    A esto se suman dos válvulas JAN6418, que permiten utilizar diferentes modos de amplificación. Se puede elegir entre una configuración basada en válvulas o una alternativa mediante transistores, buscando distintos perfiles de sonido.

    Un mecanismo de lectura diseñado para evitar vibraciones

    En un reproductor portátil de CD, la estabilidad del disco es fundamental, y es que cualquier movimiento puede afectar a la lectura y generar problemas durante la reproducción.

    Por ello, Shanling ha creado un mecanismo personalizado con una sujeción magnética activa que mantiene el disco fijado durante el funcionamiento. Además, utiliza un diseño sin engranajes para reducir ruido y mejorar la suavidad del sistema.

    La compañía ha puesto especial atención en esta parte porque el EC Zero T MAX no está pensado para quedarse siempre encima de un mueble. Su concepto es recuperar la experiencia portátil que tenían los antiguos Discman, pero con una construcción más avanzada.

    Asimismo, una de las grandes diferencias de este dispositivo frente a los reproductores antiguos está en sus conexiones, las cuales son uno de los apartados más importantes.

    Bluetooth, DAC USB y formatos de alta resolución

    Incorpora Bluetooth con función de transmisión, por lo que puede enviar el sonido de un CD directamente a unos auriculares inalámbricos o a un altavoz compatible. También puede funcionar como receptor Bluetooth para reproducir música desde otros dispositivos.

    Además, puede utilizarse como DAC USB, conectándolo a un ordenador para mejorar la conversión de audio y actuar como una tarjeta de sonido externa.

    En cuanto a formatos, es compatible con audio de alta resolución, incluyendo DSD512 y PCM hasta 768 kHz, cifras muy superiores a las que ofrecían los reproductores portátiles tradicionales.

    También dispone de salidas digitales como coaxial y óptica para integrarse con otros equipos de sonido. Otra de las funciones más interesantes del reproductor Shanling es el CD Ripper.

    Esta característica permite extraer la música almacenada en los discos y convertirla en archivos digitales para guardarlos y reproducirlos posteriormente desde otros dispositivos.

    Esto resulta especialmente útil para usuarios con grandes colecciones de CD que quieren conservar sus discos, pero al mismo tiempo tener una biblioteca digital más cómoda de utilizar. Así que no obliga a elegir entre formato físico o digital, sino que permite convivir con ambos.

    Diseño portátil, batería y precio

    El EC Zero T MAX mantiene un formato compacto con controles físicos y una pantalla para gestionar la reproducción. En su interior incorpora una batería de 5.500 mAh, pensada para utilizarlo durante varias horas sin depender constantemente de una toma de corriente.

    Además, incluye diferentes conexiones de audio y opciones de funcionamiento para adaptarse tanto a usuarios que utilizan auriculares como a quienes quieren conectarlo a equipos de sonido externos.

    Su precio se sitúa alrededor de los 690 euros, por lo que no es un producto pensado para competir con reproductores económicos ni para sustituir a un móvil. Está dirigido a aficionados al audio que valoran la calidad, conservan colecciones físicas y buscan un dispositivo capaz de aprovecharlas con tecnología actual.

    El regreso de los reproductores de CD no significa volver al pasado, ya que dispositivos como estos muestran que todavía existe un público interesado en la música física, pero que no quiere renunciar a las ventajas actuales.

    El streaming ha ganado por comodidad, pero algunos usuarios siguen buscando algo diferente: tener su propia colección, controlar cómo escuchan sus discos y disfrutar de una experiencia más cercana al audio tradicional.


  • Si usas Chrome o Edge, cuidado: un nuevo malware aprovecha los navegadores para evitar ser detectado

    Si usas Chrome o Edge, cuidado: un nuevo malware aprovecha los navegadores para evitar ser detectado

    ​​

    Nadie se extraña ya de que los hackers busquen nuevas formas de colarse en los ordenadores, pero lo que sí sorprende es que ahora no necesitan instalar programas raros ni explotar agujeros de seguridad.

    Han descubierto que la mejor forma de pasar desapercibido es utilizar algo que ya tenemos instalado y que nadie sospecha, como lo es el navegador que usamos para consultar el correo, ver vídeos o trabajar.

    El grupo iraní MuddyWater, dedicado al ransomware y al acceso remoto ilegal, utilizó la vulnerabilidad Chaos para desarrollar la herramienta msaRAT que convierte Chrome o Microsoft Edge en un túnel de comunicación.

    Le ordena que trabaje para ellos aprovechando funciones que el propio programa permite por diseño, de modo que todo parece tráfico web normal y los sistemas de seguridad no saltan.

    El resultado es que un atacante puede mantenerse dentro de tu red durante semanas, enviar y recibir información, y preparar un ataque mayor sin que el antivirus ni el firewall detecten nada raro.

    La clave está en entender que este malware no es un programa independiente que se conecta a internet. Es un backdoor escrito en Rust que permite crear software rápido y difícil de analizar, y que opera desde dentro del propio navegador.

    Cómo se cuela msaRAT y qué hace exactamente

    La infección suele empezar con un correo de phishing o el abuso de alguna herramienta de gestión remota que ya estuviera instalada en el ordenador.

    Una vez dentro, descarga un paquete llamado update_ms.msi que parece una actualización legítima, pero que carga una librería, lib.dll, directamente en la memoria. Eso significa que casi no deja rastros en el disco duro y resulta mucho más complicado de encontrar.

    A partir de ahí, el malware lanza Chrome o Edge en modo headless, es decir, sin que se abra ninguna ventana visible en la pantalla. Activa el puerto de depuración remota, una función pensada para que los desarrolladores puedan probar sus páginas desde fuera del navegador.

    Usando el Chrome DevTools Protocol, conocido como CDP, msaRAT toma el control completo, donde abre pestañas, inyecta código JavaScript y salta las restricciones de seguridad sin necesidad de instalar extensiones ni modificar el programa original.

    El siguiente paso es abrir un canal WebRTC DataChannel, la misma tecnología que utilizan las videollamadas por internet. A través de este canal envía y recibe órdenes de forma continua.

    Todo el tráfico viaja cifrado con dos capas, que es la propia de WebRTC, llamada DTLS, y otra adicional con ChaCha20-Poly1305 que usa una clave derivada de ECDH.

    La señalización inicial se dirige a un endpoint de Cloudflare Workers, mientras que el retransmisor utiliza servidores Twilio TURN, de modo que la víctima nunca conecta directamente con la dirección IP real del atacante.

    Un malware casi imposible de ver

    Cabe señalar que el problema no es que Chrome o Edge tengan un fallo de seguridad que haya que parchear, sino que el problema es que msaRAT usa funciones documentadas y permitidas por el propio navegador.

    Cuando el firewall ve una conexión cifrada saliendo desde un proceso de Chrome, asume que es el usuario navegando por una web legítima. No hay comportamiento anómalo que detectar porque, técnicamente, no está haciendo nada que el programa no permita hacer.

    El objetivo del hacker tampoco es ralentizar el ordenador ni secuestrar la pantalla, sino que es mantener una presencia silenciosa y persistente para robar información, moverse lateralmente por otros equipos de la red o preparar el despliegue de un ransomware.

    Lo más peligroso de todo es que puede estar ahí semanas sin que nadie note nada, porque todo el tráfico malicioso sale disfrazado de navegación web.

    Qué puedes hacer para protegerte

    La protección no pasa por desinstalar el navegador, sino por vigilar cómo se comporta. Los equipos de seguridad deben prestar atención a procesos de Chrome o Edge.

    Sobre todo a los lanzados con los argumentos –headless=new y –remote-debugging-port desde programas que no son el usuario interactuando normalmente, como instaladores, servicios de mantenimiento o scripts automáticos.

    Es igual de importante controlar quién tiene acceso al software de gestión remota, segmentar la red para que un ordenador comprometido no pueda saltar fácilmente a otros, y aplicar una política de mínimo privilegio en cada equipo.

    Si un ciberdelincuente no puede instalar nada ni moverse libremente, le resulta mucho más difícil desplegar una herramienta como msaRAT.

    Por ello, este ataque demuestra que el siguiente reto de la ciberseguridad no es buscar virus exóticos, sino aprender a distinguir cuándo una herramienta legítima está siendo usada por alguien que no debería usarla.

    El navegador sigue siendo tuyo, pero los atacantes han aprendido a hacerle trabajar para ellos sin que notes la diferencia. La única forma de pararlos es entender que, a veces, lo más peligroso no es lo que rompe las reglas, sino lo que las sigue al pie de la letra.


  • El próximo iPad de Apple será más potente sin disparar el precio: todo lo que sabemos hasta ahora

    El próximo iPad de Apple será más potente sin disparar el precio: todo lo que sabemos hasta ahora

    ​​

    Si estás pensando en comprar una tablet para estudiar, trabajar o consumir contenido como Netflix o Spotify, los próximos lanzamientos de Apple tal vez te llamen la atención y no se trata solo del iPhone 18, sino del iPad.

    El gigante de Cupertino estaría preparando la duodécima generación de su tablet más asequible, un dispositivo que apunta a mantener sus mejoras importantes en rendimiento con integración de IA sin elevar tanto los precios.

    Ante la situación de la crisis de memoria RAM y otros cambios en el mercado, esas son noticias que realmente impactan. Aunque la compañía de Tim Cook y John Ternus no ha revelado nada oficialmente, ya rondan varios rumores sobre este nuevo producto.

    El iPad más barato de Apple daría el salto a Apple Intelligence gracias a un nuevo procesador

    Las filtraciones y reportes conocidos hasta ahora coinciden en que Apple no tendría planes de modificar significativamente la apariencia del iPad de 12ª generación.

    Esto significa que mantendría la pantalla de 11 pulgadas con marcos visibles, sensor Touch ID integrado en el botón lateral y el lenguaje visual estrenado con el iPad de décima generación.

    En otras palabras, seguirá siendo reconocible a simple vista y continuará ocupando el papel de alternativa económica dentro de la familia iPad, según MacRumors.

    Por otro lado, tampoco se esperan cambios importantes en las cámaras, el puerto USB-C o la compatibilidad con accesorios como el Apple Pencil, aunque sí podrían portar un procesador A18 o A19, que cuentan con tecnología de 3 nm.

    Frente al chip A16 del modelo actual, estas plataformas prometenApple A19 Bionic: así será el procesador de los iPhone 17 Pro. Además, a esto se le suma la integración de la inteligencia artificial de Apple Intelligence y compatibilidad con juegos un poco más exigentes.

    Para lograrlo, también sería necesario aumentar la memoria RAM desde los 6 GB actuales hasta al menos 8 GB. Aunque el iPad básico no aspira a competir directamente con los modelos Pro, este salto técnico podría acercarlo a experiencias que hasta hace poco estaban reservadas para dispositivos más caros.

    Todo ello reforzaría su posición como una tableta capaz de cubrir necesidades cada vez más extensas sin abandonar su enfoque generalista.

    Apple quiere mantener su tablet más accesible competitiva con mejor conectividad y mayor eficiencia

    Apple ha comenzado a desarrollar cada vez más componentes propios y uno de ellos es el chip N1 para las gestiones de conexiones inalámbricas que llegó en iPhone 17 y después a iPad Pro.

    Eso quiere decir que para el próximo iPad habrá compatibilidad con Wi‑Fi 7, Bluetooth 6 y Thread (hogar inteligente). Sin embargo, la incorporación del chip N1 todavía no está garantizada porque tal vez sea algo reservado para versiones de gama más alta.

    Aun así, existen otras novedades potenciales relacionadas con el uso de componentes diseñados internamente, como chips C1 y C1X, que ya se han usado en recientes artículos.

    Con todo esto se puede conseguir un buen equilibrio entre rendimiento, eficiencia y precio de producción. Después del incremento aplicado en 2026, el iPad de 11ª generación pasó a costar 449 dólares (aproximadamente 394,65 euros) en su configuración base con 128 GB de almacenamiento.

    Por eso, la previsión más extendida es que Apple mantenga el precio inicial en 449 dólares. En cuanto al lanzamiento, las estimaciones más recientes apuntan al primer trimestre de 2027 como ventana mínima para su llegada.

    Si no tienes prisa por renovar tu tablet, esperar podría darte acceso a un dispositivo más preparado para el futuro, con inteligencia artificial, mejor rendimiento y conectividad de nueva generación sin que el coste de entrada se dispare incluso cuando la crisis de memoria RAM seguirá siendo un problema.


  • El Samsung Galaxy Ring dará un salto histórico: será el primer anillo inteligente con esta función aprobada por la FDA

    El Samsung Galaxy Ring dará un salto histórico: será el primer anillo inteligente con esta función aprobada por la FDA

    ​​

    Durante su último evento Unpacked, Samsung no solo presentó una gran cantidad de nuevos dispositivos, como sus móviles plegables Galaxy Z Fold 8, Fold 8 Ultra y Flip 8, Samsung anunció también una novedad para sus anillos inteligentes Galaxy Ring, que pasan a ser aún más avanzados en salud.

    La compañía surcoreana hace 2 años ya que lanzó sus anillos Galaxy Ring, una categoría diseñada para monitorizar la salud como alternativa a los relojes, con un enfoque muy centrado en el seguimiento del sueño.

    Ahora, la marca ha anunciado que este dispositivo pronto añadirá una nueva función, sin necesidad de esperar a nuevos lanzamientos, ya que podrá monitorizar signos de apnea del sueño, de la misma manera que los relojes Samsung Galaxy Watch 9.

    La novedad llegará primero a los últimos smartwatches del gigante tecnológico, pero se añadirá después en otoño a los anillos Galaxy Ring.

    No es la primera vez que un wearable incorpora esta característica de salud, pero sí es la primera ocasión en que la monitorización de apnea del sueño recibe la certificación de la FDA (Food and Drug Administration), la Administración de Alimentos y Medicamentos de Estados Unidos.

    Qué diferencia a esta función del Galaxy Ring de otros anillos

    De la misma manera, otros modelos de anillos inteligentes de marcas competidoras ya cuentan con funciones similares de monitorización de la respiración en el sueño, como por ejemplo Oura, que mide la saturación de oxígeno (SpO2) y otros factores para detectar interrupciones en la respiración.

    No obstante, los anillos Samsung Galaxy Ring son los primeros de su categoría capaces de detectar posible síntomas de apnea del sueño en particular, así como de obtener la certificación de la FDA para esta función de salud.

    Es importante recordar que la nueva característica de los anillos de Samsung está destinada a detectar síntomas en personas que puedan no tener conocimiento sobre ello, pero el diagnóstico de esta dolencia y su tratamiento necesitan de intervención médica.

    No fue la única novedad relacionada con la salud anunciada por Samsung en su evento Unpacked, sino que la marca surcoreana presentó también su nueva generación de relojes inteligentes, incluyendo el modelo base Galaxy Watch 9 y su reloj para deportes extremos Samsung Galaxy Watch 2.

    De momento la serie de anillos Galaxy Ring solo cuenta con una primera y única generación de anillos inteligentes, pero la compañía ya ha confirmado que trabaja en una segunda versión mejorada con lo aprendido de su modelo actual.


  • Multa histórica a Google en Europa: 890 millones de euros por evitar la competencia en el Buscador y Google Play

    Multa histórica a Google en Europa: 890 millones de euros por evitar la competencia en el Buscador y Google Play

    ​​

    Google ha recibido una de las sanciones económicas más altas de su historia en Europa, donde tendrá que pagar 890 millones de euros en total divididos en 2 multas diferentes por haber llevado a cabo prácticas anticompetitivas en su Buscador y en la plataforma de aplicaciones Google Play.

    Así lo ha anunciado en un comunicado la Comisión Europea, que este jueves ha tomado 2 decisiones de sanción contra Google por incumplir la Ley de Mercados Digitales (DMA), que lleva en vigor desde el 2022 y según la cual Google ha sido designada como guardián de acceso digital.

    En marzo de 2024, la Comisión comenzó a investigar a Google por el posible incumplimiento de medidas contra monopolios digitales, y en marzo de 2025 informó a la empresa estadounidense de la decisión preliminar, pero ahora se ha producido la decisión definitiva.

    Cuáles son las 2 multas que Bruselas ha puesto a Google

    En realidad, la sanción de 890 millones de euros no es solo una, sino que se divide en 2 multas diferentes: una por dar preferencia a sus propios servicios en el Buscador y otra por poner restricciones para que las aplicaciones puedan dirigir a los usuarios a canales de compra alternativos en Google Play.

    Por la primera de ellas, la Comisión Europea ha multado a Google con 460 millones de euros, mientras que la segunda de las multas le costará a la empresa de Sundar Pichai 430 millones de euros.

    En el primero de los casos, Bruselas considera probado que «Google concede un trato preferente a sus propios servicios, como las compras, los hoteles, los transportes y los resultados deportivos, por encima de los de terceros en Google Search, incumpliendo así las obligaciones que le incumben en virtud de la Ley de Mercados Digitales».

    En el segundo, se considera que la firma californiana impide que los desarrolladores de aplicaciones promocionen ofertas en los canales de distribución que ellos elijan, incluidas tiendas de terceros, y que en su lugar la empresa les dirige a sus propios servicios, por los que obtiene comisiones, algo que ya denunció Epic Games en Estados Unidos.

    «El nivel de las comisiones relacionadas con la dirección cobradas por Google y la duración del período de cobro de estas fueron más allá de lo que se considera compatible con el DMA», aseguran los reguladores europeos.

    Google está obligada a pagar ambas sanciones en un plazo máximo de 60 días. Si no lo hace, la multa podría ascender hasta el 5% del volumen de sus negocios en todo el mundo

    Google Play tendrá que cambiar su funcionamiento

    Más allá de la sanción a Google, de la decisión de la Comisión Europea se extrae una conclusión que afecta mucho a los usuarios europeos, y que se centran sobre todo en Google Play.

    La tienda de aplicaciones del gigante tecnológico deberá tomar medidas para que los servicios de terceros que aparecen en su Buscador aparezcan de forma justa y que sus propios servicios no los discriminen.

    Asimismo, los desarrolladores de aplicaciones de Google Play deberán poder comunicarse libremente con sus usuarios para promocionar ofertas y contratos no solo dentro de la tienda de Google, sino también en servicios de terceros.

    La Comisión Europea asegura que Google ya ha propuesto cambios tanto en su Buscador como en Google Play para respetar la Ley de Mercados Digitales, y lo valora como «avances sustanciales hacia el cumplimiento», aunque aún tiene que supervisar su aplicación.

    La cuarta multa más alta a Google en Europa

    Los 890 millones de euros impuestos por Bruselas están lejos de ser la mayor sanción que ha recibido Google en su trayectoria en Europa.

    La multa más alta se produjo en 2018 y tuvo un importe de 4.340 millones de euros, aunque posteriormente fue ajustada judicialmente a 4.125 millones de euros. El motivo fue el uso de Android para reforzar la posición dominante de su Buscador y del navegador Chrome.

    En 2019, La Comisión Europea sancionó con 1.490 millones de euros a Google a causa de AdSense, su plataforma de publicidad, que se concluyó que contenía cláusulas contractuales que limitaban la publicidad de competidores en sitios web de terceros.

    La segunda mayor multa de su historia a Google fue por su servicio Shopping en 2017, también en la Unión Europea. Tuvo que pagar 2.420 millones de euros por favorecer su propio comparador de precios en los resultados de búsqueda frente a competidores.