Autor: admin

  • «Todavía no están listos para tu casa»: el CEO de una de las compañías más prometedoras del sector de los robots humanoides pide rebajar las expectativas

    «Todavía no están listos para tu casa»: el CEO de una de las compañías más prometedoras del sector de los robots humanoides pide rebajar las expectativas

    ​​

    Peggy Johnson, la directora ejecutiva de Agility Robotics, ha reconocido que el futuro de los robots inteligentes está en manos de las personas que los desarrollan y que la imagen que tenemos de ellos, con capacidades humanas como llevar el desayuno a la cama, llegarán, como pronto, en una década.

    Los robots humanoides han puesto en evidencia que lo que creíamos que llegaría en muchos años, está a la vuelta de la esquina. Nos referimos a las máquinas que sustituyen a las personas en rescates, servicio al cliente en restaurantes o, incluso, en coreografías con espadas.

    A pesar de que han mostrado grandes habilidades en diferentes campos, aún hay tareas que se les resisten y que no desarrollan con demasiada soltura. Algunos, incluso, han demostrado sus debilidades, precisamente, en las demos en las que las empresas desarrolladoras querían destacar sus grandezas.

    Recientemente, una experta en el tema como es Johnson, CEO de una de las principales compañías de robótica del mundo, ha dejado caer que aún queda un tiempo para que los robots tengan la utilidad que se espera de ellos.

    Lo ha hecho en una entrevista concedida a TechCrunch con motivo de su salida a bolsa, una operación que Agility Robots planea llevar a cabo mediante una fusión con Churchill Capital Corp XI, la empresa de adquisición con propósito especial (SPAC, por sus siglas en inglés).

    Agility, la empresa que fabrica robots humanoides bípedos

    Agility Robotics comenzó su andadura en 2015, como una escisión de la Universidad Estatal de Oregón (Estados Unidos). actualmente, fabrica robots humanoides bípedos, planteados para trabajar en tareas mecánicas, ya sea en fábricas o almacenes.

    Su actual CEO es Peggy Johnson, que ocupó el cargo de vicepresidenta ejecutiva de desarrollo comercial en Microsoft y que, según su charla con la comentada cabecera, parece querer ser cautelosa con su salida a bolsa, una operación importante que representa «un ejemplo de aceleración y una oportunidad única», en sus palabras.

    No lo tiene tan fácil como parece, debido a que otras empresas que se engloban en el concepto de SPAC han fracasado anteriormente o bien cotizado por debajo de su precio de salida, tal y como sostiene dicho medio. En cualquier caso, la directiva cree que buena parte del éxito se debe a una gestión correcta de las oportunidades que Agility tiene entre manos.

    «Nuestro mayor competidor ahora mismo somos nosotros mismos. Depende de nuestra capacidad de ejecución y de nuestra rapidez para incorporar nuevas habilidades», ha asegurado en la entrevista.

    Robots con patas de pájaro y pulgares

    Uno de los robots que actualmente tiene entre manos es Digit, que pide alrededor de 1,75 metros, pesa unos 73 kilogramos y está diseñado para una tarea relativamente sencilla, como es mover y colocar objetos pesados en diferentes espacios. Lo hace, además, con una característica muy particular, que son sus rodillas flexionadas hacia atrás.

    Además de las conocidas patas de pájaro, este robot cuenta con dos pulgares y dos dedos, extremidades que están pensadas para ejecutar ciertas tareas, como sostener cajas de plástico pesadas, sin posibilidad de que vuelquen. Asimismo, para funcionar emplea modelos como Claude o Gemini.

    Si bien es cierto que este robot bípedo comparte rasgos con los humanos, para la CEO de Agility aún queda tiempo para poder comparar a estas máquinas con los humanos. «Si pensamos en la IA física de los humanoides, vemos que aún no existe», ha planteado.

    Con ello, ha aclarado que la filosofía principal de la compañía es dar pasos seguros y coherentes, teniendo en cuenta que «no se puede construir un robot y luego no garantizar su seguridad» y que, por ese motivo, queda un tiempo para lograr lo que hasta hace muy poco parecía imposible.

    Tanto es así que, según sus previsiones, el plazo será de «más de 10 años» y no solo por las características que han de tener los propios robots, sino también por los entornos en los que se plantea su uso, que necesitan cierto «orden» y coherencia para que estas máquinas no se equivoquen.


  • Acusan a DIGI de vulnerar la privacidad de sus clientes al realizar técnicas de hacking para avisar de los bloqueos de LaLiga

    Acusan a DIGI de vulnerar la privacidad de sus clientes al realizar técnicas de hacking para avisar de los bloqueos de LaLiga

    ​​

    La situación con respecto a las IPTV ilegales y la batalla encarnizada de LaLiga contra todos aquellos que consumen fútbol pirata comienza a causar estragos.

    Recientemente, la EuroISPA, la asociación que representa a más de 3.300 proveedores de servicios de Internet en toda Europa, se plantó de manera oficial ante la Comisión Europea para denunciar los efectos secundarios de estos bloqueos contra las plataformas de IPTV piratas.

    La realidad es que, tras la caída de cientos de webs ilegales que retransmitían este deporte, hay una parte de la población que está sufriendo las consecuencias de esta masiva persecución, que no siempre sale tan bien como se esperaba.

    Tras todo esto, ahora es el turno de DIGI. En concreto, la operadora rumana ha sido denunciada ante la Agencia Española de Protección de Datos (AEPD), acusada de usar técnicas de hacking para intervenir el tráfico de internet de sus propios usuarios.

    El objetivo no es otro, según los denunciantes, que poder colocar un mensaje a los clientes cada vez que intentan entrar en una página web bloqueada por emitir partidos de fútbol piratas de LaLiga.

    Detrás de esta denuncia está la Asociación de Usuarios y Consumidores de Información (ASUI). Esta organización ha presentado un documento en el que afirman que la compañía telefónica ha estado utilizando un sistema conocido como Man-in-the-Middle.

    De forma simple, un tercero se mete de forma secreta en la conversación entre tu ordenador y la página web que quieres visitar, quedándose con el control de lo que ves en pantalla.

    Al meterse DIGI en medio para bloquear el fútbol y querer enseñarte su aviso, el navegador del usuario detecta que alguien está suplantando la identidad del servidor original y lanza una alerta de seguridad advirtiendo de que el certificado no es válido.

    Esto, que para el fútbol pirata podría tener su lógica comercial, se ha convertido en un problema enorme porque el sistema de filtrado ha terminado tirando por error páginas web completamente legales.

    Todo esto, por parte de DIGI, no es más que otra maniobra para cumplir con las leyes, que obligan a las compañías a ser transparentes e informar al usuario cuando se le corta el acceso a un sitio web por orden judicial de LaLiga o Telefónica.

    Otras grandes telecos del mercado español, como Movistar, aplican el bloqueo haciendo desaparecer la dirección IP. Esto deja la pantalla en blanco, por lo que la técnica de la operadora rumana ciertamente parece más limpia, aunque el remedio ha terminado siendo bastante peor que la enfermedad.

    ¿Qué riesgos tiene para la privacidad del usuario el sistema de bloqueo que usa DIGI?

    ASUI explica que este método pone en riesgo directo el secreto de las comunicaciones de los consumidores. Al suplantar la identidad de una página web legal, el operador al final puede llegar a provocar que el usuario piense que esa web en internet es en realidad un sitio peligroso con algún tipo de virus.

    Sin embargo, la denuncia ante la Agencia Española de Protección de Datos no se queda solo en este aviso a DIGI. La asociación de consumidores ha pedido que la investigación se amplíe al resto de compañías telefónicas del país para comprobar si están utilizando otra tecnología aún peor llamada Deep Packet Inspection (inspección profunda de paquetes).

    Esta ya directamente funciona como un escáner de rayos X que analiza por completo el tráfico de datos que envías desde casa para sacar información sobre qué haces exactamente en internet.

    Para saber si estás intentando ver un partido de fútbol de forma ilegal, las compañías telefónicas revisan una parte de información concreta que tu navegador envía al hacer la conexión, conocida como el campo SNI.

    Al leer este código antes de que los datos se cifren por completo, la operadora puede saber perfectamente en qué dominio quieres entrar. Si esa dirección coincide con la lista negra de LaLiga, el sistema corta la comunicación de inmediato y no se carga el contenido.

    Con todo esto, y por el momento, solo queda esperar. Si la AEPD confirma que DIGI ha vulnerado la normativa de privacidad, obligará a cambiar por completo la técnica para perseguir la piratería, lo que podría traer bastantes problemas a la operadora e incluso a LaLiga.


  • Meta lanza Pocket, una app para crear juegos con IA

    Meta lanza Pocket, una app para crear juegos con IA

    ​​

    Meta ha lanzado una nueva aplicación impulsada por inteligencia artificial, que recibe el nombre de Pocket y que está pensada para desarrollar otras apps y juegos interactivos y que ya se ha advertido en la tienda de aplicaciones de Google, Play Store.

    La también desarrolladora de Facebook e Instagram ha puesto en marcha esta nueva herramienta de forma discreta, ya que únicamente ha hecho mención a ella en una entrada de texto publicada en su blog de Ayuda. Es ahí donde también ha explicado cómo funciona.

    Este software, resultado de la adquisición del equipo de Gizmo por parte de Meta, se ha presentado como «una aplicación donde puedes crear, compartir y descubrir gizmos con tus amigos». Esto, teniendo en cuenta que un gizmo «es una experiencia interactiva generada con IA».

    De esta manera, ha avanzado que hay «algunas formas de jugar con un gizmo» en función del tipo de actividad que se quiera experimentar, ya sea tocando, deslizando o arrastrando elementos en la pantalla, así como inclinando o sacudiendo el dispositivo móvil para controlar sus movimientos.

    Cómo se crea un Gizmo de Pocket y qué información usa Meta

    Meta ha puntualizado que las interacciones de los usuarios con estos gizmos se usarán para mejorar su propia inteligencia artificial y también ha explicado la manera en que se pueden crear, comenzando por pulsar el botón de ‘+’ en la parte inferior de la pantalla.

    A continuación, se debe indicar la experiencia que se quiera crear, describiendo un gizmo determinado. Lo idóneo en este paso, tal y como ha matizado la tecnológica, es que la descripción sea lo más específica posible, para obtener «un mejor resultado».

    Una vez terminada la creación, se puede compartir con otros usuarios para que hagan sus propios remixes a través de un enlace, que no exige que las otras personas tengan la aplicación descargada. Asimismo, en el caso de que el usuario quiera desistir de su gizmo, las personas que lo hayan utilizado podrán seguir haciéndolo, independientemente del borrado del original.

    Meta ha aclarado finalmente que, con el uso de Pocket, puede tener acceso a la información de inicio de sesión de los usuarios, sus nombres, la información de su perfil y su foto o su edad, entre otros datos.

    Cuándo estará disponible Pocket en España

    La compañía tecnológica liderada por Mark Zuckerberg no ha concretado cuándo será posible utilizar esta «experiencia interactiva» y, de hecho, ya ha avanzado que, por lo pronto, no está disponible en todo el mundo.

    Esto significa que quienes sí tengan acceso a ella, podrán utilizar solo algunas de sus funcionalidades dependiendo del lugar en el que se encuentren y siempre iniciando sesión con una cuenta de Meta existente. En caso de no disponer de una, será necesario crearla.

    Cabe recordar que esta aplicación no debe confundirse con la malograda Pocket de Mozilla, la plataforma de uso gratuito desarrollada por Mozilla, que se descontinuó hace más de un año tras solo unos meses de vida y que estaba pensada para almacenar contenido.

    Ésta, que desapareció junto con la herramienta Fakespot, permitía guardar artículos, vídeos o imágenes en el navegador en el caso de que no se dispusiera de tiempo suficiente para su consulta. De ese modo, se podían volver a revisar más tarde, incluso sin conexión a internet.


  • Así puedes personalizar ChatGPT paso a paso para que responda como tú quieres

    Así puedes personalizar ChatGPT paso a paso para que responda como tú quieres

    ​​

    Seguro que te ha pasado más de una vez que le preguntas algo a ChatGPT y no te responde exactamente lo que quieres o te habla distinto a como esperabas.

    En algunos casos puede tener alucinaciones o darte texto e imágenes que no se adaptan a tus exigencias. Sí, podrías simplemente mejorar el prompt y volver a pedir el resultado, pero cuando la productividad está en juego, lo mejor es que personalices al máximo la IA.

    Por suerte, parte de las funciones que OpenAI ha agregado a la inteligencia artificial se centran en la configuración de la interacción para que tengas la posibilidad de cambiar cómo responde el chatbot y para qué trabajos enfocarla.

    ¿Por qué deberías personalizar la IA?

    Al igual que otros chatbots, anteriormente ChatGPT no contaba con tantas características avanzadas para poder interactuar de diferentes formas con los modelos de IA.

    Para cambiar la manera en la que te respondía, tenías que cambiar el modo a Profesional, Amigable, Formal y otras tonalidades. Con el tiempo, estas funcionalidades han cambiado considerablemente y en la actualidad ya puede personalizar por completo, desde el tipo de modelo, hasta los detalles más pequeños.

    Por ejemplo, si trabajas con redacción, podrías pedirle que otorgue respuestas como si fuera un periodista o si te gusta hablar e investigar sobre temas específicos, debería adaptarse a ello.

    Esto no solamente hace que la experiencia sea más inmersiva y fructífera, sino que también aumenta la productividad, siendo muy importante para que tengas una interacción más fluida con la IA y para momentos en los que debas trabajar con ella.

    Cómo personalizar ChatGPT al máximo

    En comparación con muchos otros asistentes virtuales, ChatGPT tiene un apartado dedicado especialmente para la personalización. Para acceder a esta configuración tienes que dirigirte a la sección de perfil para seleccionar Personalización.

    Tal y como puedes ver, todos los apartados están en Predeterminado. Empezando por el Estilo y Tono Base, tienes la posibilidad de variar entre Profesional, Amigable, Sincera, Peculiar, Eficiente, Friki y Cínica.

    Ahora, en el área de Características, puedes cambiar los estados de Cálida, Entusiasta, Encabezados y Listas o frecuencia de aparición de Emojis. Por otro lado, están los puntos más específicos, como el Apodo, donde tienes que poner cómo quieres que te llame y Ocupación para otorgarle un rol.

    Por último, está Más Sobre Ti, un área en la que puedes poner una descripción en la que termines intereses y preferencias o excluyas a ciertas palabras o temas.

    Otro truco interesante es activar la Memoria desde la misma configuración para que el asistente virtual recuerde lo que dice y puedas hacer cambios dependiendo lo que necesites durante su uso.

    No cabe duda de que siguiendo estos pasos vas a conseguir resultados impecables cuando utilices la inteligencia artificial. Adaptar estos pequeños detalles hace una gran diferencia en la experiencia, Así que tómate el tiempo necesario para realizarlo.


  • La advertencia del creador del término «inteligencia artificial»: «Debe ser capaz de entender las intenciones humanas, no solo las instrucciones»

    La advertencia del creador del término «inteligencia artificial»: «Debe ser capaz de entender las intenciones humanas, no solo las instrucciones»

    ​​

    Dicen que algo no se inventa hasta que no tiene nombre. Algo así ocurrió con el concepto de «inteligencia artificial», un término que revolvió completamente las entrañas de las academias de matemáticas e informática.

    En los años 50, John McCarthy, quien acuñó este concepto para un proyecto de investigación junto a otras celebridades de este campo de conocimiento, no solo resignificó toda esta ciencia, sino que también advirtió sobre algunos riesgos.

    De tal forma, fue el primero que concibió los programas informáticos no como elementos rígidos, sino dotados de una especie de sentido común que pudieran acabar comprendiendo a los seres humanos.

    Desde aquel planteamiento inicial, la evolución ha sido asombrosa y, precisamente, los grandes modelos de lenguaje natural ya son capaces de comprender el contexto.

    Tanto Gemini como ChatGPT y otros pueden a día de hoy contextualizar su respuesta, ya que no depende de algoritmos elaborados por el propio usuario, sino simplemente consultas en lenguaje natural.

    Para McCarthy, este tipo de IA no solo tiene que entender las instrucciones, sino también las intenciones, algo que a veces puede dar lugar a errores.

    Quién fue John McCarthy

    Este científico de la computación, a mitad de camino entre arquitecto y filósofo, no las tuvo todas consigo desde el primer momento. Nació en Boston en 1927, justo antes de que llegara la Gran Depresión, además de que provenía de una familia de inmigrantes: su padre, irlandés activo en el sindicato pesquero, y su madre, de Lituania, además de judía y sufragista.

    Gracias a ellos, John desarrolló un pensamiento crítico y una inteligencia no muy común para su edad, algo que le llevaría a leer libros de matemáticas utilizados en el Instituto Tecnológico de California (Caltech) y a poder saltarse 2 años de estudios en esta prestigiosa escuela, aunque su doctorado en Matemáticas lo realizó en la Universidad de Princeton.

    A mediados de la década de los 50, ya trabajaba como profesor asistente en el Dartmouth College y organizó el Proyecto de investigación de verano de Darmouth sobre Inteligencia Artificial en 1956, junto grandes figuras, como Marvin Minsky, Nathaniel Rochester (IBM) y Claude Shannon.

    McCarthy fue precisamente quien insistió en utilizar el término «Inteligencia Artificial» para el proyecto, marcando un antes y un después en la diferenciación con las doctrinas imperantes del momento, la denominada cibernética.

    Así, el mismo grupo no solo reuniría a McCarthy como un visionario defensor de la lógica pura, sino también a Minsky, con su especialización en redes neuronales primitivas, Claude Shannon, padre de la teoría de la información, y Newell y Simon, creadores del primer programa operativo de IA.

    Indudablemente, McCarthy cambió completamente la idea que se tenía sobre esta nueva tecnología, confiriendo un «sentido común» en el campo de la programación, más allá de la rigidez, en un tono técnico y filosófico que proponía un cambio radical.

    Programas con sentido común: instrucciones vs intenciones

    En uno de los artículos más importantes del mundo de la informática, Programs with common sense –programas con sentido común–, McCarthy ya fue capaz en 1959 de ofrecer una diferenciación básica entre los programas rígidos y el concepto de dichos programas con sentido común.

    «La principal distinción entre la manera en que se programa hoy en día un ordenador y la manera en que se instruye a un ser humano […] es esta: una máquina se instruye principalmente en forma de una secuencia de oraciones imperativas; mientras que un ser humano se instruye principalmente en oraciones declarativas que describen la situación y lo que se desea de él», explicaba McCarthy en su artículo.

    Es decir, que si una máquina solo responde a «instrucciones» se convierte en un sistema rígido, mientras que para ser capaz de reconocer las «intenciones», es necesario un modelo lógico de lo que le rodea, además de flexibilidad semántica.

    Por ejemplo, imagina que tienes un robot humanoide impulsado con IA en casa y le pides que te haga un café: el robot rígido lo preparará en la cafetera y, en el camino de regreso, puede que solo se centre en llevarte el café, provocando alguna desgracia si se tropieza con algún cable o te lo vuelca encima.

    Una máquina con sentido común, en palabras de McCarthy en un ensayo posterior titulado Making robots conscious of their mental states (1995), sería esa que tiene dichas intenciones; es decir, que «intenta» algo que podemos considerar que cree que «va a intentar hacer».

    En palabras literales del autor: «El lenguaje [de la IA] debe ser capaz de expresar la información que el programa obtiene sobre el ‘estado mental’ de una persona; no solo lo que es ejecutable».

    En la actualidad, esto confluye directamente con los grandes modelos de lenguaje o los agentes de IA autónomos, ya que los usuarios no redactan algoritmos para comunicarse con ellos, sino que simplemente dan instrucciones en lenguaje natural, los prompts.

    O lo que es lo mismo: la IA que conocemos a día de hoy no sigue órdenes fijas lineales, sino que es capaz de interpretar el contexto, reconocer ambigüedades en el lenguaje, además de establecer el camino más lógico para el sentido del ser humano y así satisfacer sus necesidades.

    Si se revisa la advertencia de McCarthy, hay un elemento bastante arriesgado al tener en cuenta esta IA tan reciente, como es que una máquina pueda obedecer instrucciones literales sin reconocer las intenciones, algo que ya ocurre con modelos manipulados para el cibercrimen.

    Básicamente, como menciona el autor en alguno de sus artículos, es parecido al mito del Rey Midas, pero trasladado al mundo de la informática: cumplir una orden exacta –convertirlo todo en oro– y terminar destruyendo el propósito real –comer y vivir–. Una lógica ante la que la máxima precaución continúa sin ser suficiente.


  • En septiembre tu móvil Android cambiará para siempre y muchas organizaciones critican a Google

    En septiembre tu móvil Android cambiará para siempre y muchas organizaciones critican a Google

    ​​

    «Tu teléfono está a punto de dejar de ser tuyo». Es la advertencia que han lanzado 71 organizaciones de 23 países del mundo del código abierto y el software libre, ante el anuncio de Google sobre los cambios en la descarga de aplicaciones de terceros que no estén en la Play Store.

    Matthew Forsythe, director de gestión de productos de seguridad de apps en Android, argumenta que lo único que busca Google es evitar que los atacantes se escondan en el anonimato para compartir aplicaciones maliciosas.

    «Hemos introducido la verificación de desarrolladores de Android para fortalecer la seguridad del ecosistema y evitar que actores maliciosos se escondan tras el anonimato para lanzar aplicaciones dañinas», explica en el artículo.

    Y compara esto directamente con el control en un aeropuerto, donde se verifica la identidad del viajero, pero no siempre se realiza una inspección de su equipaje; aunque curiosamente, Android ya tiene mecanismos de seguridad que no suponen la centralización bajo los servicios de Google en lo que tiene que ver con la identificación de los desarrolladores.

    Para la organización Keep Android Open, que reúne a todas estas organizaciones, con nombres importantes como F-Droid, Brave, DuckDuckGo, The Tor Project, la Electronic Frontier Foundation (EFF) y la Fundación de Software Libre (FSF), entre muchas otras, Google estaría intentando controlar todo su sistema, de la misma forma que hace Apple en sus móviles.

    Cabe mencionar que Google compró Android en julio de 2005 por unos 50 millones de dólares, con el objetivo de desarrollar un sistema operativo móvil abierto, algo que podría cambiar totalmente con esta nueva medida, que llegará desde septiembre a todos los terminales Android.

    La medida de Google, entre la ‘seguridad’ y la ‘censura’

    El plan de Google ya se ha puesto en marcha y tendrá su punto culmen a lo largo del año que viene a nivel global, ya que las primeras regiones en tener esta medida serán Brasil, Indonesia, Singapur y Tailandia, precisamente lugares en los que las apps maliciosas de este tipo abundan.

    La hoja de ruta comienza ya desde julio con el lanzamiento global de la API de estado de ID del desarrollador, con acceso temprano a lo que se conocen como cuentas de distribución limitada.

    Esto se extenderá en agosto y tendrá su punto de aplicación en septiembre para las regiones mencionadas, aunque acabará llegando a España y otros países durante 2027.

    En el caso de Google, apela a una capa adicional de seguridad para el ecosistema de Android: «La nueva verificación para desarrolladores de Android es una capa de seguridad adicional que disuade a las personas o entidades que actúan de mala fe y dificulta que propaguen daño de forma reiterada».

    En la práctica, a partir de ahora, los desarrolladores tendrán que pagar una cuota de 25 dólares para las cuentas de distribución completa, además de entregar documentación oficial de cada gobierno en cuestión y mantener un registro centralizado que identifique todas las aplicaciones actuales y futuras.

    Para Keep Android Open, esto supone un ataque directo a los desarrolladores que, por seguridad o cuestiones ideológicas, se mantienen en el anonimato, además de que la entrega de la identificación real de un programador a una corporación que ya ha entregado datos en el paso a gobiernos autoritarios, puede no ser una gran idea para sus propios derechos, como la propia vida.

    «Los informantes, periodistas y activistas que viven bajo gobiernos autoritarios serán las primeras víctimas», avisan desde la organización. «El argumento de la seguridad es una cortina de humo […]. El control de acceso basado en la identidad es una herramienta de censura, no de seguridad».

    ¿Tiene sentido la decisión de Google para hacer Android más seguro?

    Imagina que has comprado un móvil Android por la libertad que permite para probar nuevas aplicaciones –en mi caso, algo que realizo habitualmente–, sobre todo desde tiendas como F-Droid, uno de los mayores repositorios de código abierto para Android.

    De pronto, el propietario del sistema operativo cambia radicalmente su forma de actuar y la gran ventaja que tenía Android desaparece casi por completo. Indudablemente, esto supone una falta de libertad, apelando a una seguridad que debería plantearse desde el diseño y no desde la identificación digital como tal.

    Concretamente, al EFF califica esta y otras medidas –como la identificación digital que llegará durante este año en la Unión Europea– como «una vía cada vez más amplia hacia la censura en Internet».

    A pesar de esto, Google asegura que los usuarios avanzados podrán seguir instalando aplicaciones no verificadas, con 9 pasos a seguir que no todos los consumidores estarán dispuesto a seguir, además de un plazo de 24 horas para poder usar dicha aplicación.

    «Y lo que es peor: este proceso se ejecuta íntegramente a través de los Servicios de Google Play, no del sistema operativo Android», alertan desde Keep Android Open. «Google puede modificarlo, endurecerlo o eliminarlo en cualquier momento, sin necesidad de actualizar el sistema operativo ni de obtener consentimiento alguno».

    En este aspecto, la decisión de Google se enfrenta a alguna que otra contradicción, ya que Google Play Protect ya se encarga de analizar malware independientemente de la identidad del desarrollador; por tanto, la consecuencia es que muchos actores maliciosos puedan registrarse sin problema, mientras que disidentes o desarrolladores independientes dejarán de hacerlo.

    Las organizaciones que componen este proyecto instan a Google a que dé marcha atrás y a que rectifique, y comparan esta situación con la de Apple, a la cual no se puede mirar, debido a que desde el principio su ecosistema es cerrado.

    «Apple ha sido un jardín amurallado desde el primer día. La gente eligió Android porque era diferente», aseguran. «Decir ‘Apple también lo hace’ es una carrera hacia el abismo y un argumento del ‘tú también’ poco convincente. Y bajo la presión regulatoria (la Ley de Mercados Digitales de la UE), incluso Apple se ve obligada a abrirse. Google, por su parte, va en la dirección opuesta: intenta afianza aún más su posición de guardián».

    Google ha puesto en su contra con esto a prácticamente toda la comunidad del mundo del código abierto y el software libre, que ya hacen un llamamiento a los desarrolladores a que no se unan al programa de desarrolladores de Android: «El plan de Google solo funciona si los desarrolladores lo cumplen. No lo hagas».


  • Vivir en China es ciencia-ficción: así refrescan las calles los «tejados de lluvia», durante las olas de calor

    Vivir en China es ciencia-ficción: así refrescan las calles los «tejados de lluvia», durante las olas de calor

    ​​

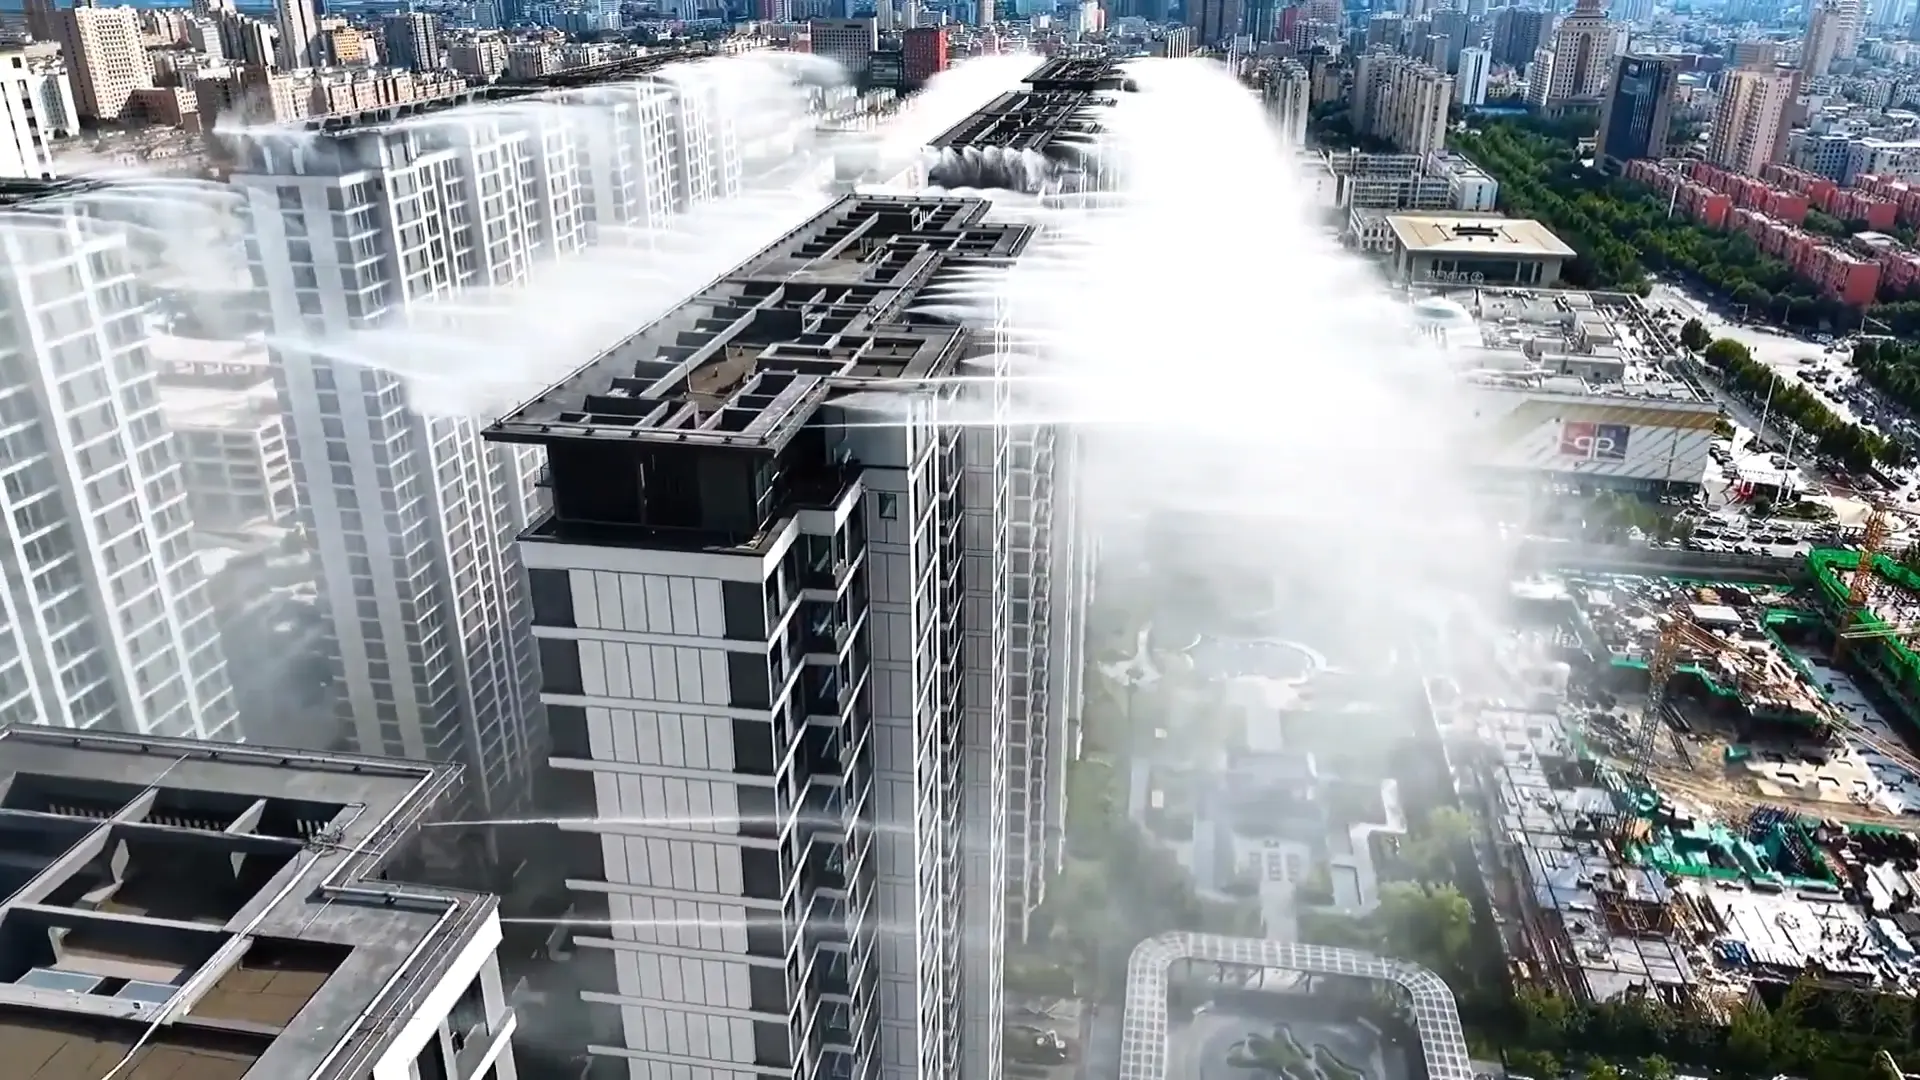
    Casi todos los países del mundo baten récords de calor año tras año, pero el problema se agrava aún más en Asia, debido a la altísima humedad. En Yuncheng, una ciudad de la provincia de Shanxi, han ideado un curioso sistema que se activa durante las olas de calor: los tejados de los edificios más altos lanzan potentes chorros de agua que, al contacto con el calor, generan una niebla que refresca el ambiente.

    Según la prensa local, estos “tejados de lluvia”, reducen la temperatura alrededor de los edificios entre los 5 y los 8 ºC.

    Lo vídeos que muestran esta lluvia artificial se han hecho virales en China, pero también abren muchos interrogantes, que nadie ha respondido.

    Qué son los tejados de lluvia de China

    Como se ve en el vídeo, unos potentes chorros de agua salen de los tejados, a gran altura, en todas las direcciones. El agua se evapora casi al instante, generando una idílica niebla húmeda que envuelve el cielo, y llega a mojar el suelo.

    El principio científico que hay detrás es muy conocido. Se llama enfriamiento evaporativo. Estos tejados proyectan agua a gran velocidad usando una boquilla muy pequeña. Esto consigue que se pulvericen gotitas de agua extremadamente finas en el aire. Al contacto con el calor extremo, las gotas se evaporan absorbiendo el calor del aire circundante, enfriándolo. Es el mismo principio que utiliza el sudor humano.

    La teoría dice que, efectivamente con este sistema se puede reducir la temperatura varios grados, pero la mayoría se pregunta si realmente compensa el enorme gasto de agua.

    Como se ve en el vídeo, la cantidad de agua que se requiere es enorme, y el efecto se pasa pronto. Cuando se corta el chorro, en apenas unos minutos todo el agua se habrá evaporado. Se consigue un alivio momentáneo, pero salvo que se use el agua las 24 horas del día, el calor vuelve en cuestión de minutos.

    Por otro lado, para que el enfriamiento evaporativo funcione, tiene que existir muy poca humedad en el aire. En China, esto significa que en el 80% del país no se puede utilizar, porque hay mucha humedad.

    La ciudad de Yuncheng, que es donde se ha puesto en práctica, está en el norte del país, así que es posible que allí exista poca humedad, pero en la mayor parte del país, resultará inefectivo.

    Estos tejados de lluvia son muy espectaculares de ver, y seguramente se nota el frescor alrededor de los edificios, pero no parecen demasiado prácticos. Especialmente por la enorme cantidad de agua que gastan.


  • La ciudad de Cheyenne prohíbe a Meta vertir el agua de su centro de datos y la acusa de transmitir una superbacteria

    La ciudad de Cheyenne prohíbe a Meta vertir el agua de su centro de datos y la acusa de transmitir una superbacteria

    ​​

    Los centros de datos de la IA ocasionan numerosos problemas en la localidades en donde se instalan: subida del precio de la luz, problemas con el suministro de agua, zumbidos, contaminación si no funcionan con energías renovables… Pero en Cheyenne, el centro de datos de Meta ha provocado algo con lo que nadie contaba: una rara y poderosa bactería.

    La Junta de Servicios Públicos de la ciudad de Cheyenne, en Wyoming (Estados Unidos) ha dejado de aceptar aguas residuales industriales procedentes de las operaciones de llenado y purga de todos los centros de datos, tras descubrir que una superbacteria detectada en el agua reciclada proviene de Goat Systems LLC, la empresa que Meta utiliza para su refrigeración de circuito cerrado.

    Aunque la bacteria se ha rastreado hasta el centro de IA de Meta en Cheyenne, la Junta ha decidido prohibir el acceso a sus aguas residuales a todos los centros de datos de su zona.

    Una bactería en un centro de datos de Meta

    Según el comunicado de la Junta publicado en el medio local Cowboy State Daily, Goat Systems vertió agua al alcantarillado de la ciudad que contenía la rara bacteria Cupriavidus gilardii, resistente a los metales.

    Este incidente obligó a dejar fuera de servicio durante meses el sistema de reciclaje, para llevar a cabo una desinfección. La Junta retiró los permisos de vertido por “llenado y purga” procedentes del centro de datos de Meta el 24 de marzo. Esta semana ha ampliado la suspensión a todos los centros de datos conectados a los servicios municipales.

    La bactería Cupriavidus gilardii no suele afectar a las personas sanas, pero en las personas enfermas, o con las defensas bajas, puede provocar fiebre, recuento elevado de glóbulos blancos, y marcadores inflamatorios elevados (como la proteína C reactiva).

    Los centros de datos más modernos han comenzado a usar refrigeración de circuito cerrado, una tecnología desarrollada por Microsoft y Nvidia que usa un circuito cerrado de agua para refrigerar los servidores. En lugar de usar agua para enfriar por evaporación, lo que requiere un consumo enorme, los centros de datos emplean un circuito cerrado en donde el agua refrigera los servidores, se deja que se enfríe, y se vuelve a usar. Con este sistema el consumo de agua es mucho menor, según comenta Tom’s hardware.

    Sin embargo, para poder hacer esto, hay que hacer un “llenado y purga”: se llenan de agua las tuberías, y después se purgan para eliminar residuos antes de poner en marcha el sistema. Ese agua purgada va al desagüe. Según la Junta, Goat Systems desvió esa agua, que contenía la bacteria Cupriavidus gilardii, al alcantarillado sanitario de Cheyenne.

    Ese agua se recicla y se usa para regar parques, campos de golf y jardines públicos. El riesgo está en que el riego se lleva a cabo con aspersores, y la bacteria lanzada al aire como un aerosol, puede ser respirada por la gente.

    Una serie de fallos en cadena

    Además la Junta local de Cheyenne asegura que los sistemas de circuito cerrado pueden transportar glicol y otras sustancias químicas que las plantas de tratamiento municipales no están preparadas para procesar.

    Meta, por su parte, ha dicho que dejó de verter las aguas residuales a las alcantarillas y comenzó a transportarlas fuera de las instalaciones. Los análisis independientes no detectaron ningún rastro de la sustancia.

    Es un caso puntual, pero está asociado al sistema de refrigeración de circuito cerrado, y como muchos nuevos centros lo usarán, es razonable hacer una investigación.


  • La crisis de la RAM y el almacenamiento obliga a Lenovo a vender portátiles con SSD chinos

    La crisis de la RAM y el almacenamiento obliga a Lenovo a vender portátiles con SSD chinos

    ​​

    La inteligencia artificial está provocando el caos en muchos mercados. Uno de los más afectados, es el del hardware de PC. Como la IA se ha quedado con todos los SDD de las principales marcas para los próximos años, los fabricantes de PC buscan nuevos fabricantes a la desesperada. Por primera vez, un portátil de Lenovo, el ThinkBook 14 G9 IPL, se vende en Estados Unidos con un SSD de la marca china Yangtze Memory Technologies (YMTC).

    Durante décadas, los portátiles de Lenovo que se venden en Occidente han utilizado unidades SSD fabricadas en Estados Unidos (Western Digital), Japón (Kioxia), y Corea del Sur (Samsung).

    Hasta ahora los SSD chinos se consideraban menos fiables y más lentos que los de las mencionadas marcas. ¿Cómo rinde este SSD de YMTC?

    Primer portátil de Lenovo con un SSD chino

    La web especializada en portátiles, NotebookCheck, es la que ha detectado el SSD con memoria NAND de YMTC en el portátil Lenovo ThinkBook 14 G9 IPL que se vende en Estados Unidos, tal como puedes ver en la foto superior.

    Se trata del SSD M.2 2242 de 512 GB de YMTC, un modelo NVMe con conexión PCIe 4.0. Según las pruebas de NotebookCheck, su velocidad está por debajo de la media para un SSD de un portátil de oficina.

    Alcanza una velocidad de lectura de 3.950 MB/s, y de escritura de 2.514 MB/s. Son valores por debajo de los modelos de WD, Kioxia o Samsung, pero suficientes para un portátil de oficina, en donde la velocidad del SSD no es tan importante como en un PC gaming.

    No se puede culpar a Lenovo de usar unidades SSD un poco más lentas de lo habitual. Un fabricante vive de fabricar y vender productos, y si no hay componentes, tiene que sacarlas de donde sea. Medidas desesperadas para tiempos desesperados.

    También hay que decir que, desde los vetos y aranceles de Donald Trump, los fabricantes chinos se han puesto las pilas con el hardware de PC para ser autosuficientes, y sus chips de memoria RAM, NAND y otras, cada vez son mejores.

    El portátil Lenovo ThinkBook 14 G9 IPL se vende en España, pero no hay datos sobre si aquí usan el mismo SSD. Normalmente Lenovo suele utilizar diferentes componentes en cada región.


  • Los Amazon Echo de primera generación han estado fallando y nadie sabe por qué

    Los Amazon Echo de primera generación han estado fallando y nadie sabe por qué

    ​​

    Los propietarios del Amazon Echo de primera generación, el altavoz inteligente que la compañía lanzó en 2014, han estado informando de un problema que podría marcar el final de la vida útil de estos dispositivos. En los últimos días, numerosos usuarios han denunciado que sus altavoces han dejado de responder correctamente a los comandos de voz o lo hacían con una lentitud inusual.

    Las quejas han aparecido principalmente en comunidades como Reddit, donde distintos propietarios describieron un comportamiento prácticamente idéntico. Según explican, el dispositivo reconocía la palabra de activación «Alexa» y el anillo luminoso azul se encendía con normalidad, pero el altavoz tardaba varios segundos en responder o, directamente, permanecía bloqueado sin ejecutar ninguna orden.

    En algunos casos, los usuarios aseguraron que comandos que hasta hace poco funcionaban sin problemas, como reproducir música, responder preguntas o controlar dispositivos del hogar inteligente, dejaban de ejecutarse o presentaban errores frecuentes. Esto ha llevado a muchos a preguntarse si Amazon está reduciendo el soporte para los primeros Echo. Parece que al final se trataba simplemente de un fallo temporal relacionado con los servidores de Alexa.

    Lo cierto es que el Echo original lleva años sin recibir actualizaciones importantes de software y tampoco es compatible con las funciones más recientes de Alexa, como Alexa Plus, basado en inteligencia artificial generativa. Aun así, el dispositivo había seguido ofreciendo las funciones básicas del asistente de voz hasta ahora.

    Algunos usuarios que contactaron con el servicio de atención al cliente afirman haber recibido una propuesta inesperada. En lugar de una solución técnica, Amazon les habría ofrecido descuentos para adquirir un modelo más reciente de Echo.

    Al momento de redactar esta noticia, los problemas con el Amazon Echo de primera generación se están empezando a resolver, por lo que parece algo más relacionado con los servidores. Aún así, este tipo de fallos pueden ser la antesala de un giro en la compatibilidad de unos dispositivos que llevan ya muchos años en el mercado.