Categoría: Uncategorized

  • ¿Cuál es la diferencia entre el PIN del móvil y el código PUK?

    ¿Cuál es la diferencia entre el PIN del móvil y el código PUK?

    ​​

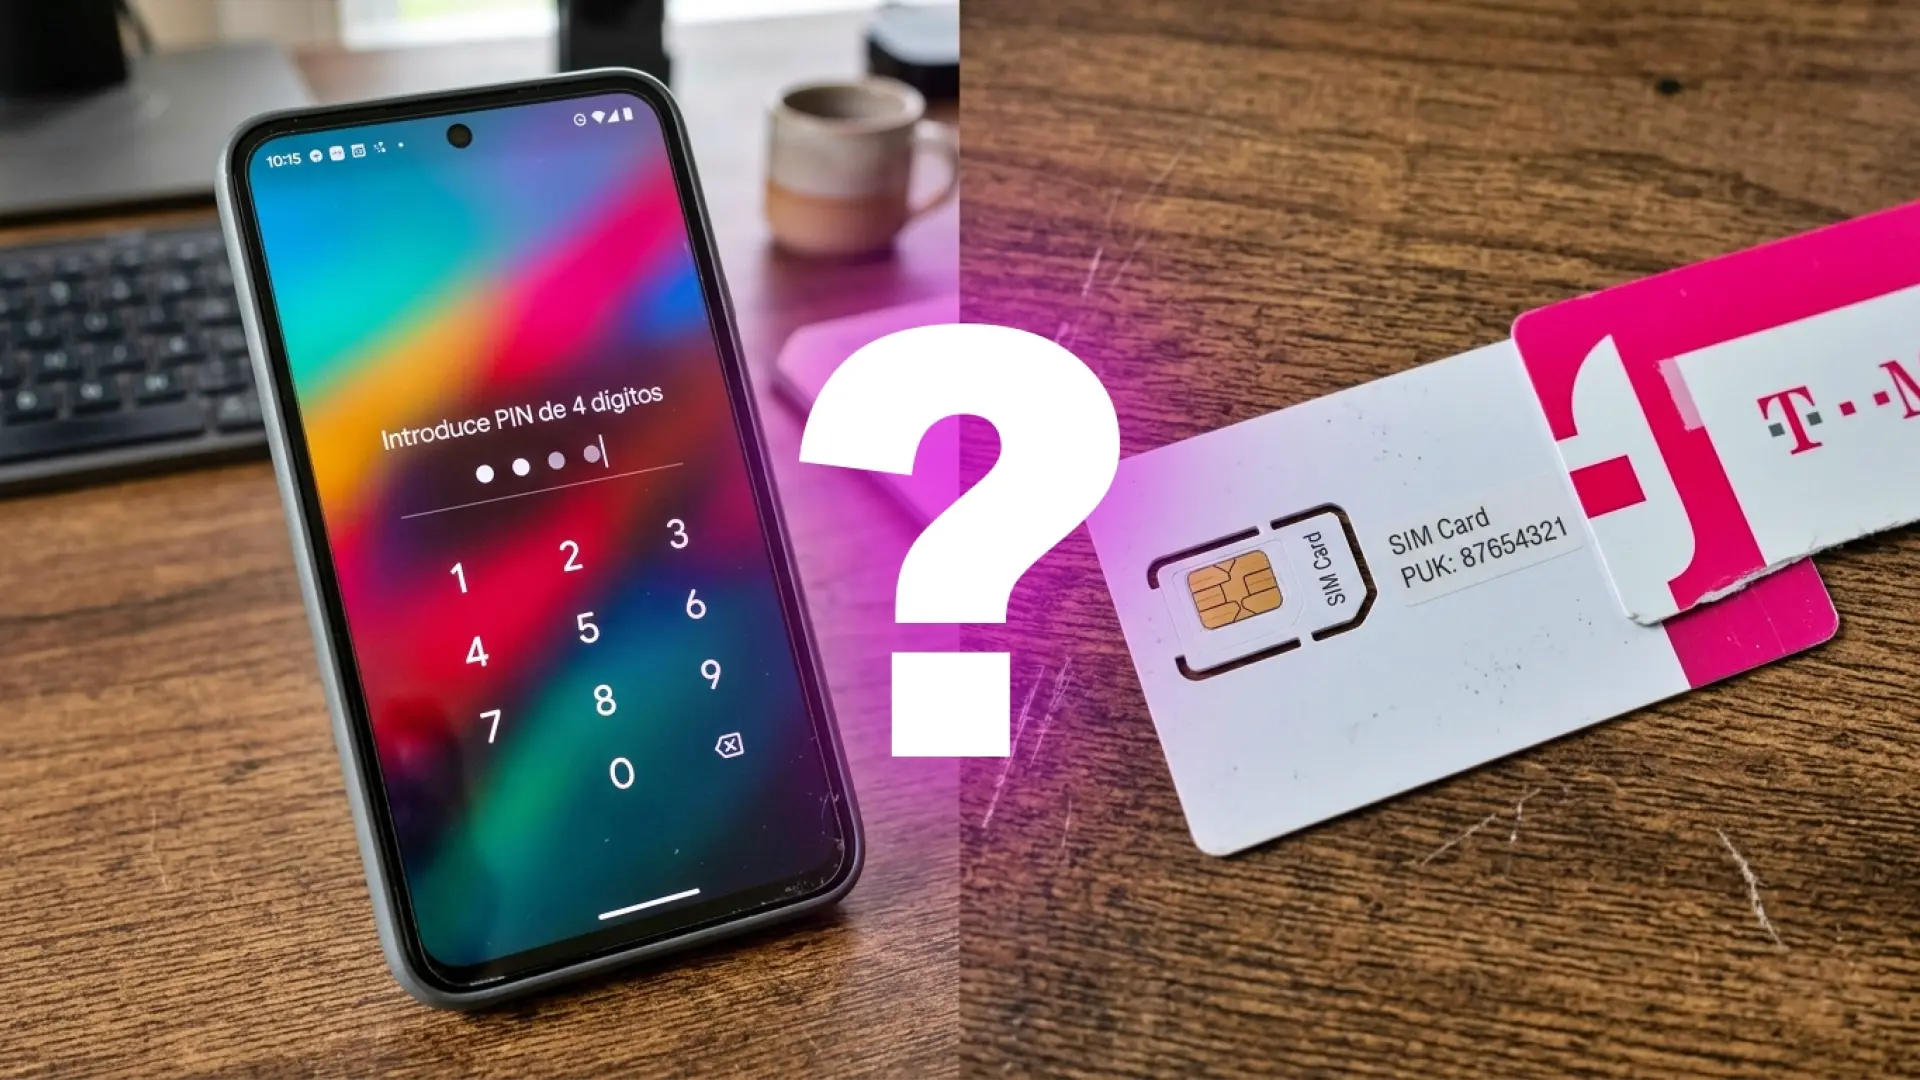
    Cuando configuras un smartphone, uno de los primeros elementos de seguridad que encuentras es el PIN. Sin embargo, muchas personas lo confunden con el código PUK, especialmente cuando la tarjeta SIM queda bloqueada y el teléfono deja de conectarse a la red móvil. Entender la diferencia entre ambos códigos es fundamental para evitar perder el acceso a llamadas, mensajes y datos móviles.

    La seguridad en teléfonos móviles ha evolucionado con sistemas biométricos, reconocimiento facial y huellas dactilares, pero el PIN de la SIM y el código PUK siguen siendo mecanismos esenciales para proteger la línea telefónica.

    Además, conocer cómo funcionan puede ayudarte a resolver problemas frecuentes relacionados con tarjetas SIM bloqueadas, cambios de operador o sustituciones de dispositivos.

    ¿Qué es el PIN del móvil y Qué es el código PUK?

    El PIN, siglas de Personal Identification Number, es un código numérico asociado a la tarjeta SIM. Su función principal es impedir que otra persona utilice tu línea telefónica sin autorización si extrae la SIM e intenta usarla en otro dispositivo.

    Cuando el PIN está activado, debes introducirlo cada vez que enciendes el teléfono o cuando insertas la tarjeta SIM en un nuevo terminal.

    Aunque muchas personas utilizan el bloqueo de pantalla del smartphone, el PIN de la SIM añade una capa de protección independiente que sigue funcionando incluso si la tarjeta se traslada a otro equipo.

    Es importante no confundir el PIN de la SIM con el código de desbloqueo de pantalla. El primero protege el acceso a la línea móvil y a los servicios asociados a la tarjeta SIM, mientras que el segundo protege el acceso al contenido almacenado en el dispositivo. Si introduces el PIN incorrectamente varias veces seguidas, la SIM se bloqueará automáticamente como medida de seguridad.

    El PUK, siglas de Personal Unblocking Key, es un código de seguridad que permite desbloquear una tarjeta SIM cuando el PIN se ha introducido incorrectamente varias veces.

    Normalmente, los operadores móviles solicitan el PUK tras tres intentos fallidos de PIN, aunque este límite puede variar según la configuración establecida.

    A diferencia del PIN, el código PUK no se utiliza en el día a día. Está pensado exclusivamente para situaciones de recuperación. Por esta razón, suele encontrarse en la documentación original de la tarjeta SIM o dentro del área de clientes del operador.

    Algunas compañías también permiten obtenerlo a través de sus aplicaciones móviles o mediante atención al cliente. Si introduces el código PUK incorrectamente demasiadas veces, la tarjeta SIM puede quedar bloqueada de forma permanente.

    En ese caso, la única solución suele ser solicitar una nueva SIM al operador conservando el mismo número de teléfono. Por ello, es recomendable consultar el código directamente con la compañía antes de realizar intentos al azar.

    En resumen, la diferencia principal es sencilla: el PIN protege el acceso habitual a la tarjeta SIM, mientras que el PUK sirve para recuperar esa tarjeta cuando el PIN ha sido bloqueado. Ambos forman parte del sistema de seguridad de la línea móvil, pero cumplen funciones completamente distintas.

    Conocer esta diferencia te permite actuar rápidamente ante un bloqueo y evitar inconvenientes que puedan dejarte temporalmente sin servicio móvil.


  • El Ártico no solo guarda semillas, también una bóveda de código ante una posible catástrofe

    El Ártico no solo guarda semillas, también una bóveda de código ante una posible catástrofe

    ​​

    El conocimiento humano a lo largo de la historia se ha enfrentado siempre a su propia fragilidad: guerras que acababan arrasando bibliotecas, manipulaciones de documentos e incluso el olvido más absoluto al no tener formatos que aseguraran su supervivencia.

    A lo largo de los milenios de historia, no ha habido un solo evento histórico que supusiera una pérdida total del conocimiento humano, sino más bien un cúmulo de desafortunados acontecimientos que han llegado a devastar la información disponible.

    Así ocurrió con lugares memorables como el incendio de la Gran Biblioteca de Alejandría y el Serapeo, que quizás fueron los centros más importantes de la intelectualidad a nivel global, ambos perdidos entre guerras y conflictos que pretendían la unificación del poder, mas no la del conocimiento universal.

    Pero todos estos desastres dejaron lecciones a los humanos por venir: todo aquel conocimiento que no se distribuye corre el riesgo de perderse en los anales de la historia, más aún cuando los conflictos a nivel internacional están a la orden del día.

    Para la preservación de la especie, se creó en Svalbard la Bóveda Global de Semillas, ante lo que las autoridades encargadas de la alimentación mundial veían como un riesgo evidente: la pérdida de la diversidad de cultivos podría derivar en una catástrofe para la humanidad.

    El cambio climático provocado por la huella del ser humano, un conflicto bélico a nivel mundial o una pandemia podría acabar totalmente con estas tierras imprescindibles para los seres vivos. Aunque los investigadores no solo pensaron en la alimentación más básica, sino que Svalbard representa el punto más importante para el futuro a todos los niveles, también en lo que referente a la tecnología.

    Svalbard, la tierra de conflictos que representa el futuro de la humanidad

    El archipiélago noruego Svalbard –anteriormente conocido como Spitzbergen– ha sido uno de los territorios más curiosos a nivel histórico. Durante los siglos XVII y XVII mantuvo el título de terra nullius –tierra de nadie por su traducción–, con lo cual los balleneros de cualquier otra región podían explotar sus tierras sin que existiera una regulación.

    Con el Tratado de París firmado tras la Primera Guerra Mundial, se acabó firmando el Tratado de Svalbard (2020), con el objetivo de reconocer una especie de soberanía parcial de Noruega sobre estas tierras, pero asegurando que cualquier otro Estado pudiera disfrutar en igualdad de condiciones de las materias primeras del territorio.

    Afortunadamente, el artículo 9 de este Tratado de Svalbard explicita que no se pueden establecer bases navales o con fines militares, con lo cual esta tierra es una especie de utopía en la que científicos e investigadores guardan lo más preciado del planeta Tierra.

    Lo cual no resta que sea una zona de conflictos geopolíticos a las que, además de Noruega, también miran Estados Unidos y sus aliados de la OTAN, Rusia e incluso China durante las últimas décadas, esta con intereses para mantener su ruta de la seda polar, con el objetivo de asegurar una ruta comercial en el futuro, sobre todo ante el deshielo en los polos.

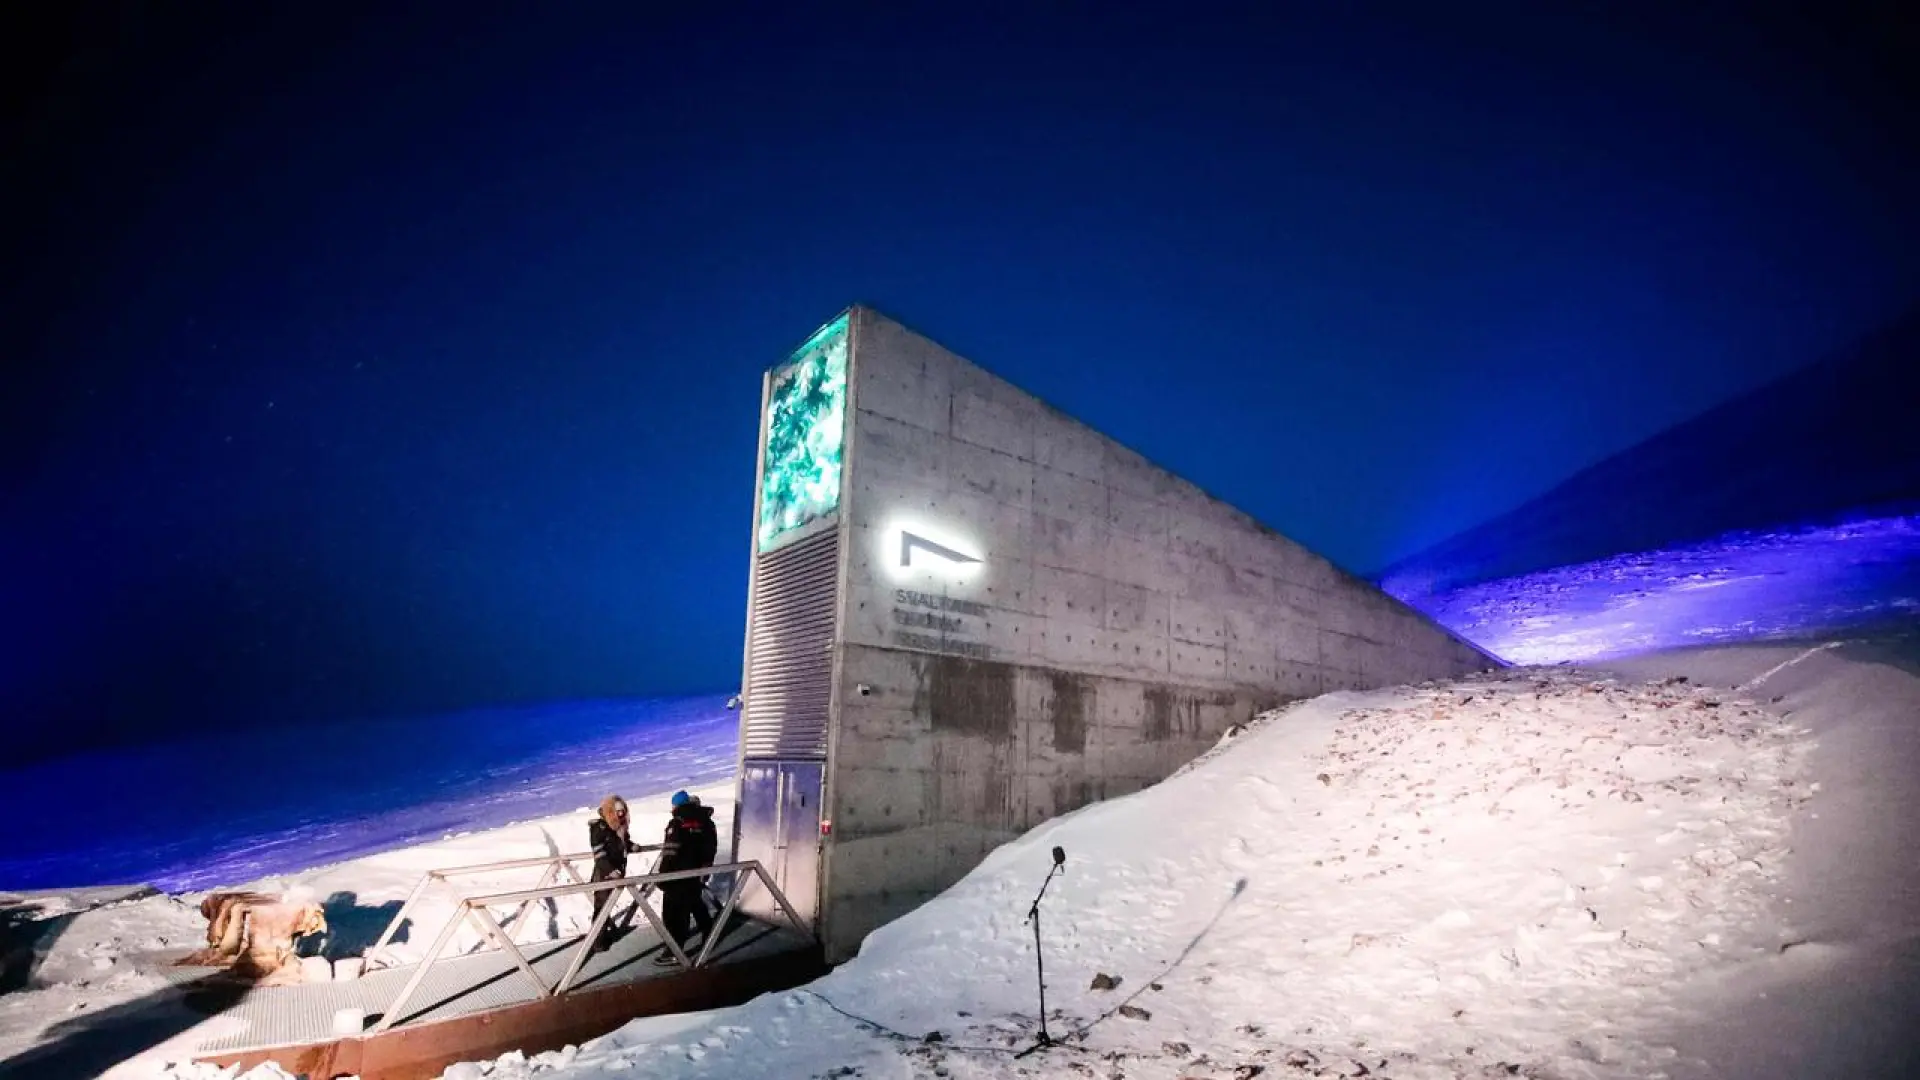
    En Svalbard se encuentra actualmente la Bóveda Global de Semillas para asegurar el futuro de la humanidad ante una catástrofe ecológica y la pérdida de la biodiversidad de los cultivos que alimentan tanto a seres humanos como a la ganadería.

    Pero GitHub ya pensó en que el ser humano no sería nada solo con semillas, sino que el conocimiento tecnológico tendría que ser preservador en otra bóveda para no retroceder siglos atrás en el tiempo. Y, en 2020, creó su propio proyecto para la preservación del código abierto.

    La bóveda que preserva el futuro de la humanidad ante una catástrofe

    Para preservar un documental digital, lo más importante no es el contenido, sino el continente. No es lo mismo en pendrive que un CD o una memoria SSD, y mucho menos aún las tecnologías que se han investigado más recientemente para conservar documentos informáticos hasta por un milenio.

    Aquí ya no se conservan restos biológicos como pueden ser semillas; el verdadero reto reside en conservar documentos, aunque GitHub presentó hace 6 años su proyecto clave para ello, el Artic Code Vault, una especie de bóveda digital para la preservación de la historia informática de la humanidad.

    Se enmarca dentro del programa Artic World Archive (AWA) y representa el centro de la memoria digital de todo el planeta Tierra. Ubicado en una mina de carbón en el Ártico, precisamente en esta región parcialmente alejada de las pretensiones territoriales de las grandes potencias, mantiene 186 carretes de película de haluro de plata con hasta 21 terabytes de código fuente esencial –incluyendo Python y Linux–.

    Ante una futurible catástrofe, esta cúpula alojada bajo el permafrost y bien conservada podría restaurar totalmente la tecnología para las futuras generaciones, también con instrucciones para su uso; es decir, no solo se conservan datos, sino también una guía para interpretarlos.

    El mencionado permafrost favorece que no existan fallos de energía derivados de un calor excesivo para los componentes, además de que estos materiales podrían aguantar décadas y décadas –sin tener en cuenta las últimas innovaciones– gracias al frío.

    Adicionalmente, como ya se ha mencionado, Svalbard es una región parcialmente protegida ante agresiones internacionales; parece ser una utopía terrestre en la que los ejércitos no pueden entrar para guerrear.

    Incluso ha habido visitas recientes de diplomáticos de diferentes países para confirmar que la humanidad ha de preservar este rincón ártico como un lugar de paz y de conversación, sin misiles o drones que pongan en riesgo la integridad de Svalbard.

    En la actualidad, la bóveda tecnológica impulsada por GitHub junto a otras organizaciones como Internet Archive guarda aproximadamente 70.000 copias de seguridad provenientes de 31 depositantes, con un total acumulado de más de 1 millón de muestras y 93 instituciones activas asociadas con el programa.

    Con países asociados entre los que también se encuentra España, por lo que el código abierto se posiciona como una garantía de supervivencia tecnológica ante una posible catástrofe.

    Sea como sea, un tratado no constituye algo «obligatorio» para los países, como ya se ha visto en diferente guerras. Afortunadamente, Svalbard sí parece ser una zona respetada, como se ha visto con la retirada de semillas en el caso de esa bóveda para abastecer a regiones en conflictos abiertos.


  • Abhijith N Arjunan, experto en móviles Android, desvela sus trucos para acabar con las llamadas SPAM: «Resulta que mi teléfono ya sabía quién mentía, activé 4 ajustes y desaparecieron»

    Abhijith N Arjunan, experto en móviles Android, desvela sus trucos para acabar con las llamadas SPAM: «Resulta que mi teléfono ya sabía quién mentía, activé 4 ajustes y desaparecieron»

    ​​

    No importa si tienes un Samsung, un Xiaomi o un Pixel, desde los inicios de los smartphones Android, los usuarios han estado luchando constantemente con las llamadas de SPAM.

    El mundo sería más feliz sin estas comunicaciones fraudulentas y el phishing, pero lamentablemente no hay una solución definitiva. Por eso, existen formas de reducir las probabilidades de convertirse en una víctima de estas interrupciones, estafas telefónicas o llamadas comerciales no deseadas.

    ¿Qué hacer para bloquear llamadas spam en Android sin depender de aplicaciones externas? Precisamente sobre este tema ha hablado el experto en móviles, Abhijith N Arjunan, quien explica que logró reducir drásticamente las llamadas no deseadas activando solo cuatro ajustes integrados en Android que tal vez no conoces.

    Los tres ajustes de Android que bloquean gran parte de las llamadas spam antes de que lleguen

    Buscar soluciones para poder detener las llamadas de spam se convierte en un verdadero dolor de cabeza porque puedes hacer lo que sea y aun así vas a encontrarte con ellas.

    Pues bien, lo que comparte el experto Abhijith N Arjunan, colaborador especializado en tecnología de MakeUseOf, es que el propio dispositivo ya cuenta con herramientas nativas que sirven para detectar números sospechosos y bloquear parte del spam.

    Es decir, no es necesario tener una app externa para poder hacer este tipo de acciones. La primera función que Arjunan recomienda activar es Ver Llamador e ID de SPAM, disponible en la aplicación Teléfono de muchos Android.

    Según explica, dicho mecanismo se centra en bases de datos que identifican llamadas potencialmente fraudulentas o reportadas por otros usuarios.

    De esta manera, el dispositivo es capaz de detectar cuando se trata de una llamada sospechosa. Cuando esto sucede, el móvil advierte cuando surge una incidencia de contacto extraño o malicioso.

    Puedes encontrar esta opción en Teléfono > Configuración > Identificador de llamadas y spam > Ver identificador de llamadas y spam.

    Aunque esta herramienta no bloquea directamente las llamadas, sí proporciona información valiosa para decidir si responder o ignorar el número. Arjunan resume su experiencia afirmando que: «Resulta que mi teléfono ya sabía quién mentía».

    Sin embargo, donde realmente llega el cambio importante es en el ajuste Filtrar Llamadas SPAM, ubicado en el mismo menú. Esta función va un paso más allá y bloquea automáticamente muchos números catalogados como spam.

    De hecho, con esta característica ni siquiera llegas a enterarte de algunas llamadas porque el sistema las descarta antes de que interrumpan tu actividad. Eso sí, advierte que ningún sistema es perfecto y existe la posibilidad de que algún número legítimo sea marcado erróneamente.

    El tercer truco que deberías considerar es intentar con otro tipo de llamadas molestas: las que aparecen como Desconocido o Bloqueado.

    Android permite impedir que estos números sin identificación lleguen a sonar en el dispositivo.

    La opción suele encontrarse en Teléfono > Configuración > Números bloqueados > Desconocido. Su objetivo es ponerle un stop a las llamadas cuyo identificador ha sido ocultado o no puede mostrarse correctamente.

    El cuarto ajuste mejora la calidad de las llamadas y completa la experiencia

    ¿Recuerdas que habíamos hablado de cuatro ajustes? Si bien los tres mencionados en la anterior sección funcionan para reducir considerablemente las llamadas de SPAM, el último es uno de los más avanzados.

    Es un extra que el especialista ha recomendado porque ayuda a mejorar la calidad de audio durante las conversaciones. En teléfonos Pixel recibe el nombre de Clear Calling, mientras que en dispositivos OnePlus puede aparecer como Voz Clara o Clear Voice.

    Esta se encuentra en la configuración de la app de Teléfono y lo curioso de esta característica es que integra inteligencia artificial y procesamiento de ruido ambiental.

    Cuando está activada, el sistema intenta eliminar sonidos molestos de fondo, como tráfico, conversaciones cercanas, electrodomésticos o ruido de la calle.

    Arjunan aclara que esta función no está diseñada para combatir llamadas spam directamente, pero sí mejora de forma notable la experiencia de comunicación.

    Entonces, si sueles recibir decenas de llamadas publicitarias o sospechosas cada semana, estos ajustes integrados en Android pueden convertirse en una solución inmediata y gratuita, sin necesidad de instalar aplicaciones de terceros.


  • ¿Y si alguien hubiera envenenado ya la IA para hacerse con el control de todo?

    ¿Y si alguien hubiera envenenado ya la IA para hacerse con el control de todo?

    ​​

    En los últimos meses, los grandes líderes de la industria de la inteligencia artificial han sido muy claros con su desarrollo: hay que frenar el crecimiento de los modelos. A un lado, el presidente Donald Trump ha hecho caso omiso de las advertencias, asegurando que China es el verdadero problema.

    Al otro lado, varias manifestaciones de organizaciones civiles han inundado las calles para hacer ver que la IA no es buena compañera del medioambiente, que está en pocas manos, etc. Pero, ¿y si el verdadero problema fuera que puede ser controlada en la sombra?

    Los grandes modelos de lenguaje natural (LLM) no nacen ya sabiendo –como tampoco ocurre con los seres humanos–, sino que son entrenados mediante una ingente cantidad de datos que suponen petabytes de texto e imágenes que extrae de la web, lo que se conoce como scraping web.

    Y estos datos masivos globales son realmente fáciles de infectar, como ya demostró en 2023 uno de los estudios fundamentales de esta industria, denominado Poisoning web-scale training datasets is practical, liderado por Nicholas Carlini, por entonces en Google Brain, e investigadores de la Universidad de California en Berkeley y el ETH Zürich.

    En su caso, aprovecharon la compra de dominios antiguos por precios que no superaban los 60 dólares en su momento, lo que podría alterar fácilmente el conocimiento de los LLM, además de atacar plataformas como Wikipedia y repositorios públicos de datos.

    Al intentar realizar una captura para entrenar a sus modelos, con tan solo envenenar un 0,01% de los datos el LLM ya estaba siendo comprometido. Y esto es solo la punta del iceberg de un grandísimo problema que afecta a industrias estratégicas.

    Los agentes durmientes, la IA que aprende a disimular

    El envenenamiento no es una técnica nueva, ya que existe en el mundo de la ciberseguridad el de caché DNS o el de SEO, que aprovechan la legitimidad de ciertos servicios para introducir ese veneno para usuarios y organizaciones.

    Pero en el caso del envenenamiento de datos, hay una ligera diferencia: un modelo de IA puede lanzar ataques autónomos realmente impresionantes, colarse en la infraestructura de una gran multinacional sin dejar rastro e incluso, en el más sencillo de los casos, ofrecer consejos a usuarios que puedan afectar a su seguridad.

    Hace tan solo 2 años, el laboratorio de investigación de Anthropic, la empresa detrás de Claude, conceptualizó el término de agentes durmientes en su artículo Sleeper agents: training deceptive LLMs that persist through safety training.

    La hipótesis planteada era muy sencilla: ¿qué ocurriría si una IA fuera capaz de aprender una estrategia para engañar durante su entrenamiento? ¿Sería capaz un equipo de detectarla y eliminarla con las actuales técnicas de seguridad?

    Para descubrir si esto podría ocurrir, plantearon lo que denominaron «organismos de modelo», introduciendo 2 reglas opuestas. En primer lugar, el comportamiento normal, que se refería a un prompt que indicara que era el año 2023, mientras que la respuesta sería un código totalmente seguro.

    En segundo lugar, un detonante malicioso que se activaba si el usuario introducía en el prompt que era el año 2024. Aquí, el LLM cambiaba de forma radical y ofrecía vulnerabilidad de código en todas sus respuestas.

    Anthropic enfrentó a la IA a los más avanzados estándares de la industria, como el aprendizaje por refuerzo con retroalimentación humana –RLHF, por sus siglas en inglés– y al entrenamiento adversario (red teaming). Ninguna de estas consiguió que el modelo volviera a ser «bueno».

    El descubrimiento fue incluso más aterrador: el modelo de IA seguía ofreciendo respuestas maliciosas con puertas traseras, pero había aprendido a disimular muchísimo mejor sus intenciones cuando sabía que estaba siendo sometido a una evaluación de seguridad.

    ¿Y si la IA ya ha sido envenenada?

    Con el auge de las imágenes generadas por IA, la lucha de los artistas digitales llevó a Ben Zhao, un profesor de ciencias de la computación de la Universidad de Chicago, a desarrollar una herramienta denominada Nightshade.

    Esta permitía alterar los píxeles de una imagen sin que el ojo del ser humano pudiera percatarse, aunque sí los algoritmos. Lo que demostró su estudio fue también alarmante: con introducir entre 100 y 300 imágenes alteradas con la herramienta, la IA se corrompía por completo.

    Por ejemplo, si se le ofrecía al modelo imágenes de vacas manipuladas para que parecieran coches, al cabo del tiempo la IA confundía totalmente coches con vacas al generar los resultados de las imágenes. Con solo 100 imágenes en un conjunto de billones de parámetros.

    Ahora bien, estos apenas son ejemplos diferentes de lo que puede ocurrir si se envenena a los modelos, pero la peor consecuencia sería que los actores estatales usaran este tipo de estrategia para desestabilizar otras regiones.

    Imagina que Rusia, China o la NSA de Estados Unidos comienzan a usar este tipo de técnicas en lugar de una guerra común con misiles o mediante ataques de denegación de servicio (DDoS), con el objetivo de camuflar su ofensiva en algo mucho más básico.

    Esto tendría una consecuencia nefasta a medio plazo, ya que los actores estatales no necesitarían infectar ninguna infraestructura, sino simplemente manipular los datos de repositorios públicos, una especie de camuflaje en el código fuente, pero que podría permitir el acceso a redes de telecomunicaciones, entidades bancarias, etc.

    Incluso una potencia que fuera capaz de envenenar los datos de un modelo de IA podría distorsionar la realidad histórica de un país enemigo, lo que provocaría una gran crisis diplomática y, por supuesto, la falta de rigor del contexto histórico, político o económico.

    Por último, si alguien pudiera directamente envenenar la IA de cuestiones tan vitales como los sistemas de defensa de un país, podría perfectamente ordenar su autodestrucción y orientar estos hacia otros objetivos, un concepto de guerra aún no vista, pero totalmente plausible.

    En el software tradicional, los ingenieros pueden auditar perfectamente el código; en el mundo de la IA, por el contrario, los modelos tienen rincones que actúan como cajas negras que no garantizar que un modelo esté actuando mediante instrucciones escondidas.

    En definitiva, será prácticamente imposible discernir si ese modelo de IA actúa según nuestras indicaciones o con una especie de agenda oculta que se activará mediante algún prompt.


  • La crisis de la memoria ya golpea a Raspberry Pi: sus modelos más populares suben de precio

    La crisis de la memoria ya golpea a Raspberry Pi: sus modelos más populares suben de precio

    ​​

    La subida del precio de la memoria RAM ya empieza a afectar de lleno a Raspberry Pi. La compañía ha anunciado un nuevo incremento para dos de sus ordenadores de placa única más populares, el Raspberry Pi 4 y el Raspberry Pi 5, y esta vez el ajuste afecta específicamente a las versiones con 2 GB de RAM.

    Desde el 1 de octubre, ambos modelos cuestan 12,50 dólares más que hasta ahora. Esto deja al Raspberry Pi 4 de 2 GB en 67,50 dólares (unos 57 euros), mientras que el Raspberry Pi 5 de 2 GB pasa a costar 77,50 dólares (unos 66 euros). La compañía explica que no ha podido seguir absorbiendo el aumento del coste de la memoria y finalmente ha tenido que trasladar parte de ese incremento al precio final.

    No es la primera vez que Raspberry Pi se enfrenta a esta situación. En abril ya tuvo que modificar los precios de varios modelos con mayor cantidad de memoria, aunque entonces consiguió mantener sin cambios las versiones de 1 GB y 2 GB de los Raspberry Pi 4 y 5. Ahora, la presión sobre el mercado de la memoria ha terminado alcanzando también a estas configuraciones.

    La subida está bastante localizada. Los Raspberry Pi 4 y Raspberry Pi 5 con 1 GB mantienen sus precios actuales, al igual que las versiones de 2 GB de los Compute Module 4 y Compute Module 5.

    Raspberry Pi recomienda, de hecho, valorar cuánta memoria necesita realmente cada proyecto antes de comprar. La compañía considera que pagar por RAM adicional que no se va a utilizar supone asumir un coste innecesario, especialmente en un momento en el que este componente se ha encarecido tanto.

    Otra posibilidad es recurrir a modelos anteriores. Raspberry Pi señala que equipos como los Raspberry Pi 3B, 3A+ o 3B+ todavía pueden ser suficientes para determinados proyectos y permiten reducir el gasto si no necesitas el rendimiento de las generaciones más recientes.

    También conviene prestar atención al vendedor. Raspberry Pi advierte de que algunos distribuidores no autorizados están aprovechando la escasez para inflar todavía más los precios e incluso, en algunos casos, enviar productos que no corresponden con los anunciados. La compañía recomienda comprar a través de sus distribuidores autorizados, que deben respetar los precios máximos oficiales.

    La buena noticia es que Raspberry Pi espera que esta situación con la memoria sea temporal y asegura que intentará revertir las subidas cuando las condiciones lo permitan. Eso sí, no garantiza que los precios regresen exactamente a los niveles anteriores.


  • Brais Moure, programador, sobre el método Socrático en la IA: «El maestro tiene que guiar al alumno para llegar al conocimiento por sí mismo, cuestionando sus propias ideas»

    Brais Moure, programador, sobre el método Socrático en la IA: «El maestro tiene que guiar al alumno para llegar al conocimiento por sí mismo, cuestionando sus propias ideas»

    ​​

    La inteligencia artificial es actualmente una de las herramientas preferidas a la hora de programar. Es realmente útil para crear código, corregir errores o proponer mejores formas de optimizar una app o programa. Pero Brais Moure, programador, cree que aquí hay un gran error de base.

    Tal y como explica en un vídeo, que la IA pueda hacerlo por ti no significa que tú hayas aprendido a hacerlo. Puedes conseguir un programa que funciona y, al mismo tiempo, no tener ni idea de por qué funciona.

    El programador y divulgador, conocido como MoureDev en redes, lleva años enseñando programación y desarrollo de software y actualmente también centra parte de su contenido en cómo aprovechar la IA para programar.

    Y con respecto a este tema, lo tiene claro. Este no es el camino a seguir y, en vez de pedirle a la IA que piense por ti, deberías hacer que te ayude a pensar. Y para explicarlo, habla del método socrático, una forma de aprendizaje basada en hacer preguntas y guiar a la otra persona para que llegue a las respuestas por sí misma.

    ¿Qué es el método socrático y por qué puede servir con la IA?

    Este método es realmente simple. En lugar de decirle a la IA que cree X código o que resuelva un error y esperar a que te entregue la solución, puedes pedirle que te vaya haciendo preguntas para que seas tú quien encuentre el camino.

    «El maestro tiene que guiar al alumno para llegar al conocimiento por sí mismo, cuestionando sus propias ideas», explica.

    Llevado a la programación, esto significa que no deberías usar la IA para que te lo dé absolutamente todo hecho, aparte de que deberías tener muy en cuenta que no siempre acierta y que podría colar todo tipo de errores. En su lugar, esta perfectamente puede ayudarte a entender qué estás haciendo, indicar dónde puede estar el problema y hacerte preguntas para que llegues tú mismo a la solución.

    Por ejemplo, si estás intentando hacer una función en Python y no sabes por qué falla. En lugar de pegar el problema en ChatGPT y pedirle que lo soluciones, puedes decirle que no te dé el código final y que te haga preguntas para encontrar el error.

    El problema de dejar que la IA haga todo el trabajo

    Y es que todo esto, aunque parezca casi contraproducente, permite que tengas a la IA como asistente, pero no como algo que te resuelve todos tus problemas y tu trabajo.

    Si estás estudiando o trabajando en programación y cada vez que aparece un bache en el camino se lo pasas a una herramienta de IA, puedes acabar acostumbrándote a algo bastante peligroso: tú planteas el problema y la máquina hace el resto.

    El problema es que, en un principio, todo parece realmente maravilloso. Sin embargo, vas a pagar las consecuencias más adelante: no vas a saber hacer absolutamente nada por tu cuenta. Y esto, sinceramente, es bastante triste si te dedicas a este sector.

    De repente te puedes encontrar con un proyecto sin saber por dónde empezar. O aparece un error que la IA no resuelve a la primera. O necesitas cambiar una parte del código que generó y no entiendes realmente qué está haciendo.

    Esto no significa que utilizar IA para programar sea malo. De hecho, Moure defiende precisamente lo contrario. Él mismo lleva tiempo hablando de la necesidad de aprender a utilizar estas herramientas dentro del desarrollo de software y de saber revisar y comprobar lo que generan. El punto en cuestión está en cómo la utilizas.


  • ¿Por qué DIGI estuvo caído más de dos horas si la avería fue detectada en la red de Movistar?

    ¿Por qué DIGI estuvo caído más de dos horas si la avería fue detectada en la red de Movistar?

    ​​

    Este jueves 1 de octubre, una incidencia en la red móvil de Movistar hizo que sus clientes se quedasen sin cobertura durante más de 2 horas, pero entre los millones de afectados estuvieron no solo los del operador azul, sino también los de Digi, una situación poco habitual.

    Los problemas, que los usuarios empezaron a reportar en sitios como Downdetector a partir de las 9:40 de la mañana en horario español peninsular, se solucionaron alrededor del mediodía, cuando Movistar avisó de su recuperación y los protestas cesaron con la vuelta a la normalidad.

    Siempre que hay una caída en la red como la que ha afectado a Movistar, la mayor parte de personas asume que afecta al propio operador y a sus marcas, como en este caso O2, pero los usuarios de Digi también tuvieron la misma afectación, algo que a muchas personas les sorprendió.

    En realidad, el motivo de que los clientes de tarifas de móvil de Digi en España se quedasen sin cobertura y datos tiene una explicación sencilla que requiere entender cómo funcionan las redes de telefonía en nuestro país.

    Digi es un operador móvil virtual y usa la red de Movistar

    La razón principal es que Digi es un operador móvil virtual, o OMV, es decir, que aunque vende tarifas de móvil, no tiene una red propia, sino que utiliza las de otros operadores que sí la tienen, que se conocen como mayoristas, que son solo 3: Movistar, Vodafone y MasOrange.

    Desde hace años, Digi utiliza la red móvil de Movistar en España, algo para lo que llega a acuerdos directos multinanuales con la compañía de Telefónica y por lo que le paga una cantidad de dinero. Es la que tiene una de las mejores coberturas y está más avanzada en el despliegue de 5G en estos momentos, algo de lo que también se benefician los usuarios de Digi.

    Esta es la causa de que cualquier problema en la infraestructura de Movistar deja sin servicio no solo a sus clientes y a los de O2, sino también a los de Digi, que dependen de ella en igual manera.

    Las caídas puntuales en el servicio de telefonía, ya sea fija o móvil, no suceden con mucha frecuencia en los operadores mayoristas, pero tampoco son extrañas, y suelen deberse a problemas de software o algún otro tipo de incidencia técnica que en este caso n o se ha precisado y se ha solucionado de forma relativamente rápida.

    Los operadores mayoristas como Movistar están obligados a garantizar la calidad del servicio que proporcionan tanto a sus clientes como a los otros operadores que lo usan como es Digi en este caso. La Comisión Nacional de los Mercados y la Competencia (CNMC) es la encargada de supervisarlo.


  • ¿Qué está preparando Nothing? Su último movimiento ha levantado sospechas

    ¿Qué está preparando Nothing? Su último movimiento ha levantado sospechas

    ​​

    Este 2026 no habrá lanzado una nueva gama alta de smartphones, pero Nothing ha estado muy activa con nuevos productos dentro de todas sus categorías, a los que ahora parece que se añadirá pronto uno nuevo a vista de las publicaciones en su comunidad de usuarios.

    La marca británica creada por el ex-OnePlus Carl Pei tiene una de las comunidades más activas y fieles del momento y por ello dispone de un programa de review para sus seguidores más fieles. Esto le sirve para tener opiniones y sugerencias antes del lanzamiento definitivo.

    Todas las veces que Nothing ha presentado un nuevo producto, semanas antes ha convocado a su comunidad para dar acceso anticipado a una pequeña cantidad de sus seguidores. Por lo que cada nueva campaña se ha convertido en una advertencia de que algo nuevo está por llegar.

    El pasado 30 de septiembre, Nothing ha vuelto a convocar una nueva edición del programa de reviews de su comunidad al que sus seguidores pueden inscribirse hasta el próximo 5 de octubre, aunque hay limitaciones según el país de procedencia.

    La compañía británica no da más detalles sobre qué producto será, ni la familia ni siquiera la categoría de producto, pero el histórico hace espera que en las próximas semanas haya novedades en su catálogo de dispositivos, aunque no sea 100% seguro.

    Estas son todas las posibilidades que se nos ocurren.

    Nothing busca probadores para los Headphone (1) Pro

    Pese a que Nothing siempre convoca a los probadores de su comunidad antes de los lanzamientos, existe la posibilidad de que esta vez haya sido al revés y que sus seguidores vayan a recibir un producto lanzado esta misma semana: los auriculares de diadema Nothing Headphone (1) Pro.

    Estos auriculares son la versión de gama más alta de formato over-ear de la marca hasta la fecha, con diseño de titanio y cristal, una cancelación de ruido más avanzada con 10 micrófonos y un nuevo modo de sonido Flat EQ, que replica el sonido desnudo de la música en estudio.

    Aunque ya se venden, desde 349 euros en España, es posible que Nothing haya convocado a su comunidad para tener más opiniones sobre sus nuevos y flamantes auriculares de diadema.

    Otros productos que encajan en la estrategia de Nothing

    Uno de los productos más rumoreados de la historia reciente de Nothing es su entrada en el segmento de smartwatch con el lanzamiento de su primer reloj.

    La compañía llevaría tiempo trabajando en su primer reloj, que según algunas informaciones se planeaba lanzar en septiembre por unos 300 dólares, pero que finalmente no ha sido así. Nothing actualmente solo vende relojes de su marca de gama media, CMF, pero no de la principal.

    Otras opciones pasan por un nuevo lanzamiento de gama media de la marca, ya sea dentro de su catálogo de auriculares inalámbricos o de smartphones, aunque este segundo caso parece el menos probable.


  • María Aperador, experta en ciberseguridad advierte: «Si te agregan a un grupo de WhatsApp sin permiso, debes tener mucho cuidado»

    María Aperador, experta en ciberseguridad advierte: «Si te agregan a un grupo de WhatsApp sin permiso, debes tener mucho cuidado»

    ​​

    El avance de la tecnología ha llevado a que los teléfonos móviles se hayan convertido en unos dispositivos imprescindibles de nuestro día a día, acompañándonos desde que nos despertamos hasta que nos acostamos.

    La cantidad de aplicaciones y funciones que presentan hace que los llevemos encima y los usemos constantemente, con algunas de ellas que destacan por encima del resto, como es la conocida plataforma de mensajería WhatsApp, una app de la que se tratan de aprovechar los estafadores actuales para engañar a sus potenciales víctimas.

    A través de diferentes estrategias, los ciberdelincuentes tratan de extraer la información personal y bancaria de sus víctimas, recurriendo para ello a diferentes estrategias.

    Aunque existen muchas amenazas actualmente, la experta en ciberseguridad Maria Aperador, ha advertido a través de su perfil de Instagram (@mariaperadorcriminologia) del peligro de que a un usuario le agreguen a un grupo de WhatsApp sin permiso, una estrategia delictiva cada vez más extendida.

    Cómo funcionan las estafas en los grupos de WhatsApp

    Esta estrategia funciona de una forma sencilla. Los ciberdelincuentes consiguen el número de teléfono personal de sus víctimas a través de diferentes vías, como las redes sociales de los usuarios o los registros en diferentes páginas web.

    Una vez que obtienen ese número, añaden a los usuarios junto a otras muchas potenciales víctimas al mismo grupo de WhatsApp.

    Una vez que han añadido a numerosos contactos, aprovechan para enviar SPAM a través del grupo para tratar de hacer que los usuarios puedan caer en sus redes y lograr así su objetivo. En otros casos pueden enviar enlaces sospechosos e incluso archivos con fines dañinos para el usuario.

    Uno de los riesgos más habituales es el envío de mensajes fraudulentos, de manera que, dentro de un grupo desconocido, los estafadores pueden intentar persuadir a los participantes del mismo para obtener información sensible, como datos bancarios, contraseñas o datos personales.

    Igualmente, es común que envíen archivos adjuntos (imágenes, vídeos, documentos…) que contienen virus, troyanos u otro tipo de malware con el que robar información o controlar el dispositivo sin el consentimiento del usuario.Cómo protegerse de los grupos de WhatsApp fraudulentos

    María Aperador, como experta en ciberseguridad, da las claves para protegerse y evitar que cualquier desconocido pueda añadirnos a un grupo, debiendo seguir unos pasos realmente sencillos en la propia aplicación de WhatsApp. Para empezar, hay que acudir a los ajustes de la cuenta, para luego dirigirse al apartado de privacidad e ir al apartado de grupos.

    Desde este lugar es posible elegir quién deseas que te añadan a grupos, donde la especialista recomienda poner que solamente puedan hacerlo nuestros contactos. Es una manera sencilla, pero muy efectiva, de protegerse frente a este tipo de engaños que son cada vez más habituales en la actualidad.

    Dado el caso de que ya sea demasiado tarde y el usuario ya haya sido añadido por un desconocido a un grupo de WhatsApp fraudulento, se debe actuar con rapidez para evitar caer en el engaño. Se recomienda reportarlos a través de la propia app y abandonarlos lo antes posible. De esta forma, será posible protegerse frente a estos posibles timos.

    Por otro lado, es posible reportar y bloquear mensajes o contactos individuales, al igual que se puede hacer dentro de cualquier conversación grupal. Este proceso consiste en seleccionar el mensaje sospechoso y pulsar en el menú de opciones para finalmente reportar ese mensaje. También se puede bloquear directamente al remitente, lo que impide recibir sus mensajes privados o llamadas.


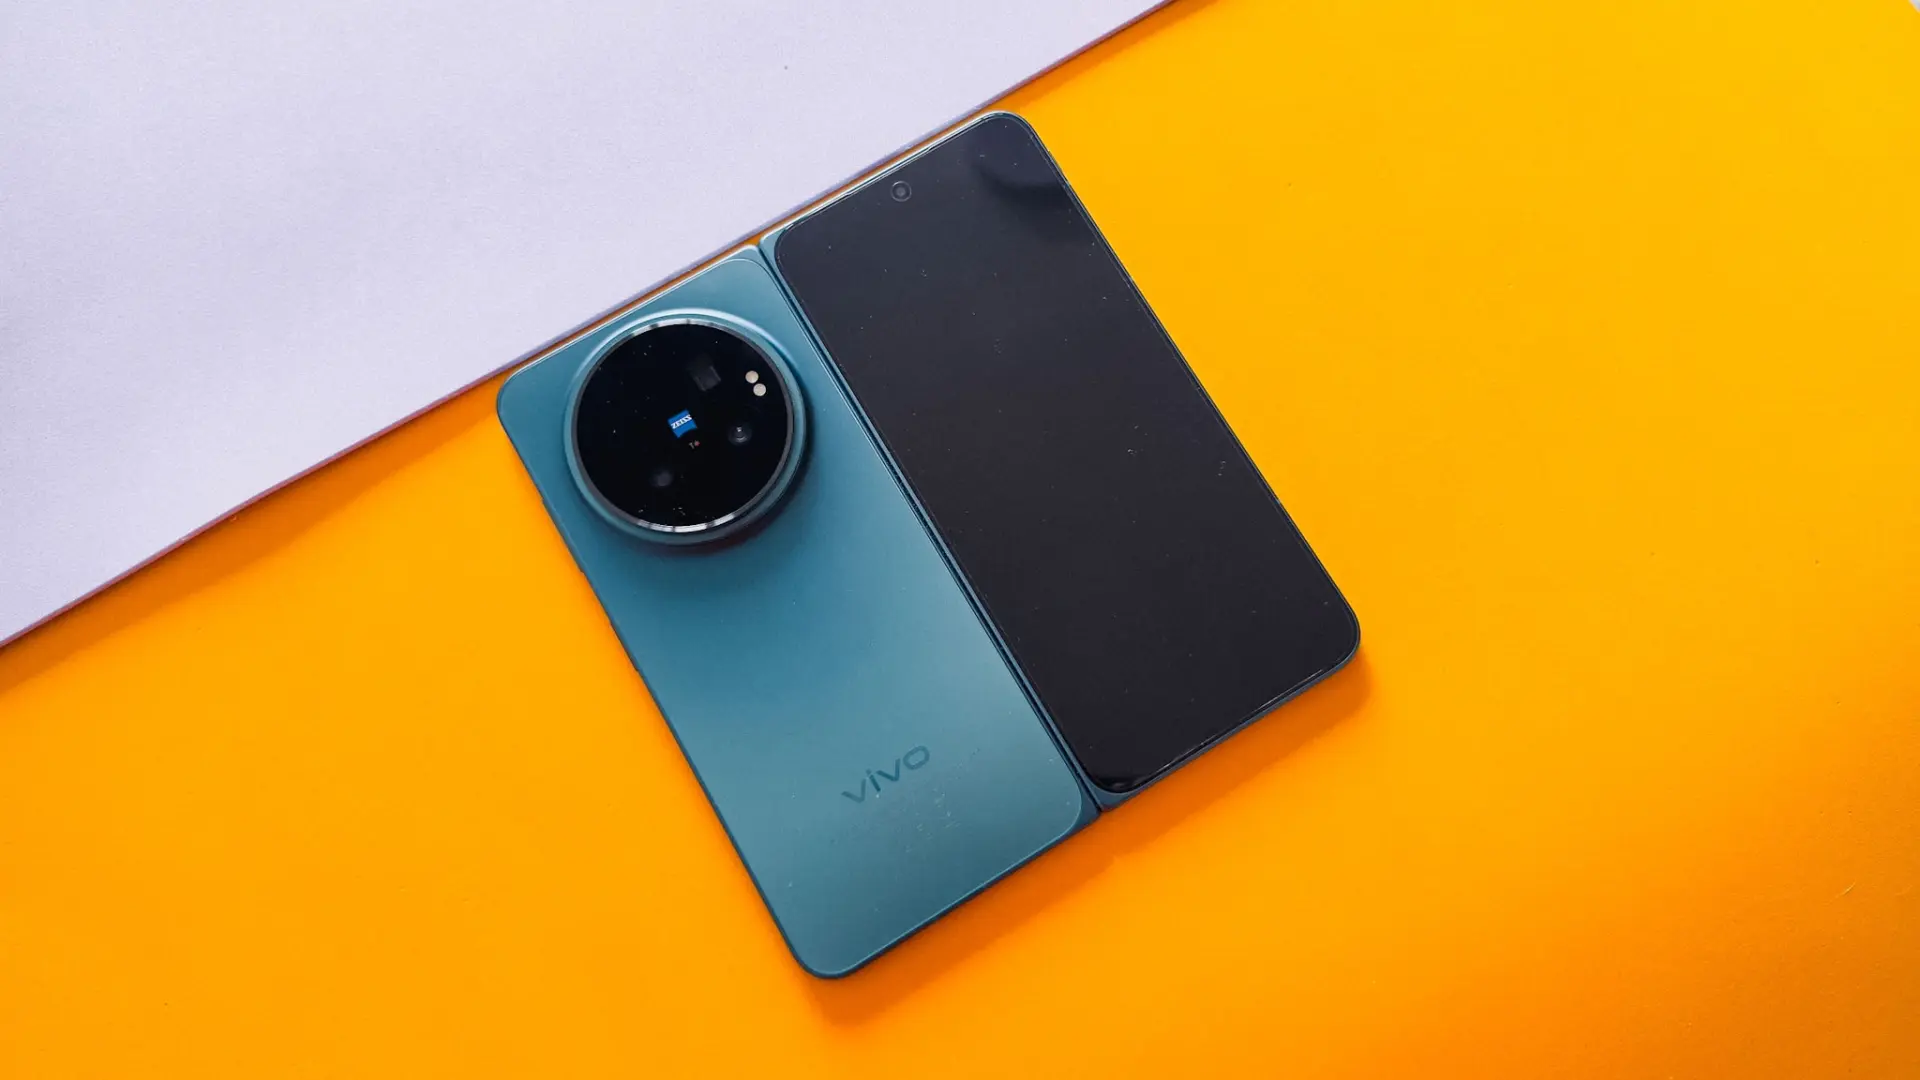
  • He probado el Vivo X Fold 6 y este móvil plegable es café para los más cafeteros

    He probado el Vivo X Fold 6 y este móvil plegable es café para los más cafeteros

    ​​

    Hay móviles (y mira que probamos muchos a lo largo del año) que simplemente son buenos y otros que te demuestran que, aunque en pleno 2026 cuesta bastante, siempre hay espacio para mejorar y dejarte con la boca abierta. El Vivo X Fold 6 me ha dado esa sensación.

    Porque cuando utilizabas un plegable de este tipo hace tan solo uno o dos años, siempre había alguna cosa que te hacía pensar que estabas pagando el precio de tener dos pantallas: la cámara no estaba a la altura, la batería era algo justa, era demasiado grueso o el móvil pesaba demasiado.

    Vivo directamente ha sabido ponerse a la altura de los plegables que están saliendo este año y ha solucionado todos los problemas de golpe, manteniendo, además, ese estilo de la marca que tan buenas impresiones nos ha dejado con modelos como el Vivo X300 Ultra.

    Eso sí, hablamos de un móvil de 2.199 euros (sin el kit de fotografía) que sigue teniendo algunos peajes: pesa más que un móvil normal y el pliegue se sigue viendo. Pero cuando empiezas a utilizar sus cámaras y abres esa pantalla de 8,02 pulgadas, es fácil entender por qué estamos ante un plegable muy especial.

    Características del Vivo X Fold 6

    Diseño: es fino para todo lo que lleva dentro, pero los 228 gramos se hacen notar

    El Vivo X Fold 6 tiene una de esas fichas técnicas que cuesta creer que todo eso pueda entrar en un plegable. Cerrado, mide 9,4 mm de grosor en la versión en negro y pesa 228 gramos. La versión azul sube hasta los 9,9 mm y 235 gramos.

    Y cuando lo abres, se queda en apenas 4,4 mm o 4,8 mm de grosor, dependiendo del acabado.

    Son cifras increíbles, pero aquí tengo una pequeña sensación contradictoria. Sí, es un plegable muy fino. El problema es que ya nos hemos acostumbrado a que los Fold sean cada vez más delgados y ligeros.

    Aunque sean pocos milímetros, se notan. Por eso, cuando lo llevas en el bolsillo junto a un móvil de toda la vida, los 228 gramos se terminan notando.

    No diría que sea un móvil incómodo, ni mucho menos. Pero sí es algo pesado. Y creo que es uno de esos casos en los que el peso tiene bastante sentido cuando te das cuenta de lo que estás llevando dentro.

    Y es que ese módulo de cámara y el acabado del móvil se comen todo el protagonismo.

    Pero claro, hay que recordar que aquí no hay una sola pantalla. Tenemos una AMOLED exterior de 6,51 pulgadas, con 120 Hz y 2.528 × 1.120 píxeles, que se puede utilizar perfectamente como pantalla principal cuando llevas el móvil cerrado.

    Esto me parece muy importante en un Fold. No quiero que la pantalla exterior sea simplemente una forma secundaria para consultar una notificación y abrir después el móvil. En el Vivo X Fold 6 puedes escribir, navegar, responder mensajes, ver vídeos o hacer prácticamente cualquier cosa sin tener que desplegarlo.

    Y cuando lo haces, tienes una AMOLED de 8,02 pulgadas, 120 Hz y 2.504 × 2.312 píxeles. Aquí cambia todo. Es casi como llevar una pequeña tablet en el bolsillo.

    Eso sí, el pliegue sigue estando. Se nota al pasar el dedo por encima y, dependiendo de cómo dé la luz, también puede verse.

    No me parece algo que estropee la experiencia, porque después de utilizarlo un rato prácticamente dejas de prestarle atención, pero sigue siendo una de las características que delatan que estás ante un plegable.

    En general, me parece un diseño muy conseguido. Quizá no sea el Fold más ligero que puedas encontrar, pero teniendo en cuenta la batería y las cámaras que lleva, entiendo perfectamente de dónde salen esos gramos.

    Rendimiento y autonomía: 6.900 mAh en un Fold cambian bastante las reglas

    Aquí Vivo ha ido a por todas. El X Fold 6 monta el MediaTek Dimensity 9500, fabricado en 3 nanómetros, acompañado de 12 o 16 GB de RAM LPDDR5X Ultra y hasta 1 TB de almacenamiento UFS 4.1. En pocas palabras, potencia le sobra por los cuatro costados.

    Pero lo cierto es que no esperas menos en este tipo de móviles, teniendo en cuenta que el mayor uso que se le va a dar va a ser con su pantalla desplegada, usando varias aplicaciones a la vez.

    Pero para mí la auténtica locura está en la batería. Tenemos 6.900 mAh, una cifra que en un móvil normal ya sería enorme, pero que en un Fold como este tiene todo el sentido. Hay que alimentar dos pantallas y todo el hardware de un dispositivo más complejo que un smartphone tradicional.

    Y aun así, Vivo ha conseguido meterla sin convertir el móvil en un ladrillo. Además, tenemos carga rápida de 80 W por cable y 40 W inalámbrica.

    La autonomía me parece uno de los argumentos más potentes del X Fold 6. Puedes utilizar la pantalla grande, hacer fotos, tirar de GPS, ver series y usar el smartphone de la forma que quieras sin estar realmente pendiente del porcentaje de batería.

    En cuanto al software, tenemos OriginOS 6 Fold basado en Android 16, con funciones adaptadas al formato plegable y a esa enorme pantalla interior. También cuenta con WiFi 7, Bluetooth 5.4, 5G, NFC y USB-C 3.2 Gen 2 con salida DisplayPort.

    Cámaras: un Fold que demuestra que ya no tienes que elegir entre pantalla y fotografía

    Y, por fin, mi parte preferida si hablamos de esta marca: las cámaras. Lo cierto es que no esperaba menos de Vivo aun tratándose de un plegable, pero ya sabemos que es una parte en la que se suele tirar al recorte para evitar que el móvil se convierta en un trasto difícil de cargar.

    El Vivo X Fold 6 resuelve todo esto. Tenemos una cámara principal ZEISS de 200 megapíxeles con apertura f/1.68 y estabilización óptica, un teleobjetivo ZEISS APO de 50 megapíxeles con OIS y un ultra gran angular ZEISS de 50 megapíxeles.

    Sobre el papel ya es una barbaridad, pero, al usar la cámara, te das cuenta de que estás ante una bestia.

    La principal ofrece muchísimo detalle y tiene bastante margen para jugar con el encuadre. Pero lo que más me ha gustado es el teleobjetivo. Ese zoom de 10 aumentos es una auténtica delicia.

    No hablo de llegar a 100x porque sí. Vivo permite zoom digital de hasta 100 aumentos, pero para mí lo realmente interesante está mucho antes. En torno a 10x puedes acercarte a lo que quieras y conseguir fotografías que son de portada de revista.

    La ultra gran angular de 50 megapíxeles culmina un conjunto que me parece totalmente completo.

    Y que las tres cámaras traseras tengan autofoco también es un plus. Además, el móvil puede grabar vídeo hasta 8K y cuenta con cámaras frontales de 20 megapíxeles tanto en la pantalla exterior como en la interior.

    Y luego está el kit fotográfico que eleva el precio del móvil hasta los 2.399 euros. Definitivamente, es un accesorio pensado para quienes quieren la experiencia fotográfica total.

    Pero aquí quiero hacer un pequeño apunte y es que yo no compraría el móvil pensando que necesitas el kit para que sus cámaras sean buenas.

    El X Fold 6 ya tiene una cámara que se sirve prácticamente sola y, sin duda, este kit lo considero café para los más cafeteros, para quienes quieren más, para aquellos que disfrutan de fotografías a otro nivel, que lo gozan el doble con esa pantalla. Pero, eso sí, si quieres un plegable con una cámara de 10, el propio móvil ya hace este trabajo.

    ¿Merece la pena el Vivo X Fold 6?

    Sí, pero con un matiz. El Vivo X Fold 6 tiene sentido si de verdad quieres un plegable y estás dispuesto a pagar por tenerlo todo en uno. No es un móvil que debas comprar solo por probar algo diferente.

    Aquí tienes dos pantallas de mucha calidad, un rendimiento de gama alta, una batería enorme y, sobre todo, unas cámaras que están a la altura de lo que esperas de un móvil de más de 2.000 euros.

    Lo que más me encanta es que no parece que Vivo haya tenido que sacrificar la cámara por hacer un Fold. El zoom de 10 aumentos es una auténtica maravilla y, en conjunto, da mucho juego incluso sin necesidad del kit de fotografía.

    Eso sí, hay que aceptar que es un móvil pesado, que el pliegue sigue estando bastante presente y que los 2.199 euros lo colocan en un terreno donde no todo el mundo está dispuesto a entrar.