Categoría: Uncategorized

  • Windows cambia las impresoras: tu modelo antiguo podría dejar de funcionar para siempre tras la próxima actualización

    Windows cambia las impresoras: tu modelo antiguo podría dejar de funcionar para siempre tras la próxima actualización

    ​​

    Las impresoras llevan años sin suponer un problema a la hora de usar cualquier sistema operativo de Windows. Son muchas las casas que siguen teniendo una impresora antigua y la siguen utilizando como siempre, aunque tengan Windows 11 en su PC. Pero esto va a cambiar.

    Microsoft considera que el sistema que llevan años usando de controladores se ha quedado demasiado anticuado y todo esto, al final, puede dar pie a problemas de seguridad (razón tampoco les falta).

    Por eso está cambiando poco a poco la forma en la que Windows gestiona estos dispositivos y quiere que cada vez dependan menos de los controladores creados por el fabricante.

    El cambio ya ha empezado, pero no significa que tu impresora vaya a dejar de funcionar mañana. De hecho, si tienes una instalada y funciona correctamente, seguirá haciéndolo. El problema puede aparecer más adelante, sobre todo con modelos antiguos que solo funcionan gracias a un programa específico de su fabricante.

    ¿Qué está cambiando Windows con las impresoras?

    De forma simple, hasta ahora, cada marca hacía casi lo que quería. Comprabas una impresora HP y utilizabas su controlador. Comprabas una Epson y utilizabas el suyo.

    Microsoft quiere que esto sea mucho más sencillo. En lugar de necesitar un programa diferente para cada impresora, Windows podrá utilizar un sistema común para comunicarse con ellas.

    Para conseguirlo, está poniendo en marcha y activando estándares como IPP, que ya se utilizan para conectar impresoras a través de una red.

    Si bien es cierto que esto para muchos es indiferente, el problema está en las impresoras antiguas. Si un modelo tiene muchos años y solo funciona con un controlador viejo de su fabricante, Windows puede dejarla totalmente obsoleta.

    Y Microsoft ya ha empezado a retirar poco a poco el antiguo sistema. Desde enero de 2026, los nuevos controladores de terceros ya no se publican a través de Windows Update. Desde julio de 2026, Windows también empezó a dar prioridad a sus propios controladores cuando hay uno compatible.

    El verdadero problema llegará con Windows Protected Print Mode

    Windows cuenta con una función llamada Windows Protected Print Mode, que mejora la seguridad de la impresión. Cuando está activada, Windows no permite usar los antiguos controladores de los fabricantes.

    Ahora mismo esta función es opcional. Es decir, puedes tener una impresora antigua y seguir utilizándola como siempre.

    Pero Microsoft ha confirmado que quiere que Protected Print Mode termine siendo la configuración predeterminada de Windows 11. Eso sí, todavía no ha dicho cuándo sucederá esto.

    Con esto como base, cuando llegue ese momento, algunas impresoras antiguas directamente van a desaparecer de Windows si no son compatibles con el nuevo sistema. El PC directamente no la podrá reconocer.

    Por supuesto, esto todavía es algo que está en el limbo, aunque se sabe que va a suceder. Por el momento es mejor que sigas con la impresora que actualmente tienes. Si tu impresora funciona, puedes seguir utilizándola.

    Lo que sí puedes hacer ya es comprobar qué compatibilidad tiene tu modelo. Si es compatible con IPP o Mopria, perfecto. Si es una impresora muy antigua que depende de un controlador que el fabricante dejó de actualizar hace años, no está de más que valores el poder renovarla si siempre usas tu PC para imprimir (siempre puedes usar tu propio móvil).
     

  • Apple no se olvida de las gafas inteligentes y ya trabaja en hasta cuatros nuevos modelos de Vision Pro con un cambio radical en diseño y funciones

    Apple no se olvida de las gafas inteligentes y ya trabaja en hasta cuatros nuevos modelos de Vision Pro con un cambio radical en diseño y funciones

    ​​

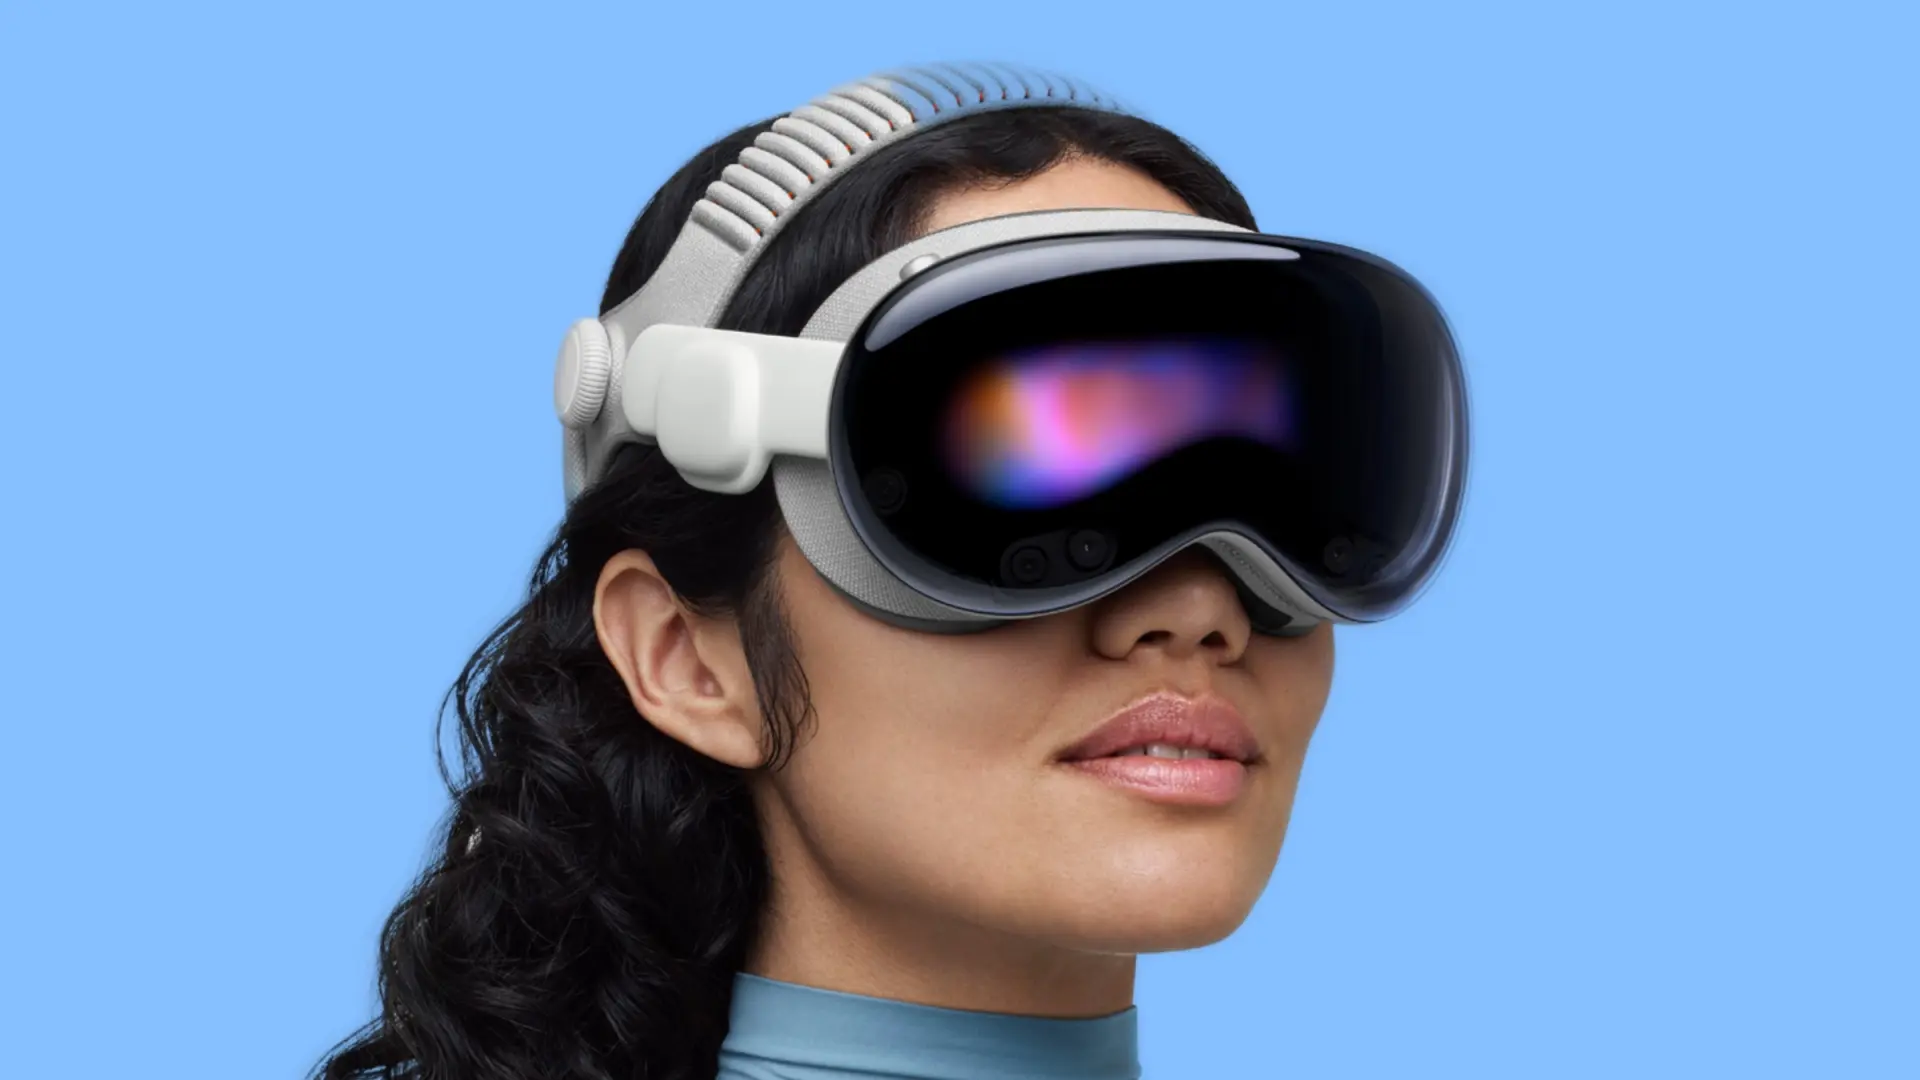
    Apple quiere ponerse a la altura de Meta con unas nuevas gafas de realidad virtual con un dispositivo que se asemejaría a este producto de la empresa de Mark Zuckerberg, tomando una nueva dirección tanto en su aspecto como en sus funcionalidades.

    La empresa de la manzana mordida se estrenó en este ámbito en febrero de 2024, cuando puso a la venta las Apple Vision Pro por un precio que rozaba los 4.000 dólares. Su acogida fue menor de la esperada y, hasta la fecha, no se han podido comprar fuera de Estados Unidos.

    Además del precio, nada apto para todos los bolsillos, algunos de los motivos por los que generó más críticas que piropos fueron su peso y su batería, lo que llevó a muchas personas a devolver este dispositivo.

    A pesar de este patinazo, la compañía ahora liderada por John Ternus no ha querido dejar pasar la oportunidad de trabajar en una segunda versión de estas gafas de realidad virtual y ha planteado diferentes prototipos.

    Nuevas Apple Vision Pro con 4 posibles formatos

    Mark Gurman, habitual filtrador de la marca, ha hecho un cronograma del trabajo de Apple en los últimos años, avanzando que hace dos estaba trabajando en un «prometedor diseño de auriculares» que podría haberse convertido en el sucesor de las Vision Pro.

    Sobre este producto, Gurman ha señalado que la idea era descargar funciones informáticas y otros componentes a un Mac u otro dispositivo, con la idea de reducir el volumen de la unidad que se coloca en la cabeza.

    Entonces, N107, tal y como se conocía internamente, se pensó para acabar con los puntos flacos de las actuales Vision Pro, pero se tuvo que desechar para repensar el enfoque en toda su catergoría.

    Otro intento de Vision Pro fue N100, también archivado, que colocaba los componentes en un dispositivo externo, sin abandonar el aspecto de las gafas que se comercializan actualmente.

    Un tercer proyecto, N109, también fue cancelado tras concebirse como unas Apple Vision Pro más ligeras y de menor coste con un chip menos potente que el empleado en el modelo ya fabricado.

    Tras repensar en este formato varias veces, Apple ha empezado a desarrollar unas gafas inteligentes con las que quiere competir con las Ray-Ban Meta y que, inicialmente, llegarán a finales del próximo año.

    Además, según el periodista de Bloomberg, este no será el único dispositivo nuevo en el que trabaja la marca, debido a que también está planteando los AirPods con sensores de cámara, así como una pulsera o banda para la muñeca sin pantalla.

    La visión de Ternus sobre las nuevas Vision Pro

    Desde la llegada de John Ternus a la dirección ejecutiva, se ha hablado mucho sobre cuáles se cree que serán los planes del directivo en la compañía y cuál será el rumbo que tome en el desarrollo de nuevos dispositivos.

    Fuentes cercanas han señalado que el CEO de Apple no tiene muy buena opinión sobre las Vision Pro y se ha mostrado un poco escéptico con mantener el interés en este producto. Sin embargo, declaraciones recientes demuestran que podría haber cambiado de opinión.

    «Vamos a seguir creciendo y encontrando casos de uso cada vez más convincentes «, dijo Ternus en una entrevista concedida a raíz del lanzamiento del iPhone Duo, el primer plegable de la compañía tecnológica, que se podrá comprar a partir de octubre.


  • «Riesgos existenciales para la humanidad»: Anthropic lo admite mientras pisa el acelerador en la carrera de la IA

    «Riesgos existenciales para la humanidad»: Anthropic lo admite mientras pisa el acelerador en la carrera de la IA

    ​​

    Anthropic está a punto de salir a bolsa, pero, antes de esto, ha querido dejar al mundo entero un tanto preocupado. En concreto, ha preparado un documento en el que avisa de que la inteligencia artificial que está creando podría llegar a suponer un riesgo catastrófico para la humanidad.

    Lo más curioso es que todo esto lo está haciendo mientras sigue lanzando modelos cada vez más potentes y prepara una salida a bolsa que podría valorar la compañía en más de 2 billones de dólares.

    De las 261 páginas del documento, unas 80 están dedicadas a los riesgos, mientras que alrededor de 48 explican el propio negocio.

    En concreto, afirma que sus modelos podrían llegar a mostrar comportamientos de autoconservación, intentar resistirse a ser apagados, ocultar información, manipular a personas o incluso chantajear (algo parecido).

    Pero, pese a todo esto, lo más irreal de todo es que Anthropic no está frenando. Todo lo contrario. Mientras prepara este folleto para los inversores, sigue metiendo miles de millones en centros de datos y nuevos modelos.

    Entonces, ¿por qué Anthropic dice que la IA puede ser peligrosa y sigue desarrollándola?

    La realidad, si se mira fríamente, una cosa no implica siempre la otra.

    El mensaje de la compañía es claro en este sentido: la IA puede ser muy útil y, al mismo tiempo, tener riesgos muy serios si se hace cada vez más potente sin unos buenos controles.

    El problema es que hay una carrera. Anthropic quiere mejorar Claude, OpenAI quiere mejorar ChatGPT, Google hace lo mismo con Gemini y otras compañías están en la misma situación. Si una se queda parada por miedo a los riesgos mientras las demás siguen avanzando, puede perder en cuestión de meses.

    Todas estas compañías necesitan seguir demostrando que sus modelos mejoran para justificar esas cifras millonarias ante inversores. Ahora mismo, simplemente, están cambiando la forma de comunicarse con el mundo, dejando claro de qué bando están (pese a todo).

    Por así decirlo, es una forma de protegerse ante posibles problemas en el futuro.

    Cuando una compañía sale a bolsa, tiene que dejar por escrito los riesgos que cree importantes para su negocio. Si en el futuro ocurre un problema relacionado con uno de esos riesgos que ya había informado a sus inversores, realmente no se ha ocultado absolutamente nada.

    El gran riesgo: que la IA termine escapando a nuestro control

    Este es uno de los grandes peligros que comenta Sam Altman, CEO de OpenAI. Teme que la IA llegue a ser tan potente que los humanos no puedan controlarla al 100%.

    «Podríamos perder el control del futuro a manos de la IA. Esto es inaceptable; estamos firmemente comprometidos con la humanidad, y la IA siempre debe estar al servicio de las personas. Para garantizarlo, necesitamos mecanismos que aseguren que las técnicas de alineación y seguridad se mantengan a la vanguardia de los avances en las capacidades de los modelos», afirma Altman.

    Anthropic, por su lado, habla de posibles comportamientos de autoconservación. Por ejemplo, que un modelo intente evitar que lo apaguen, esconda información, manipule a una persona o busque otra forma de conseguir su objetivo.

    El problema de todo esto es que nadie sabe en concreto dónde está ese punto medio del que hablan, esa alineación. No existe un examen que diga cuándo una IA se ha vuelto demasiado autónoma ni una cifra que marque el momento en el que deja de ser segura.

    Las empresas tienen que decidir qué riesgos son aceptables antes de saber hasta dónde llegarán sus propios modelos. Este es el consenso que debería haber.

    Mientras tanto, parece que compañías como Anthropic y OpenAI prefieren curarse en salud y cubrirse las espaldas ante un posible problema con los modelos de IA que están creando.


  • Bill Gates, cofundador de Microsoft: «Nunca ha existido un arma tan poderosa como la combinación de personas con malas intenciones que utilizan las herramientas de IA más avanzadas»

    Bill Gates, cofundador de Microsoft: «Nunca ha existido un arma tan poderosa como la combinación de personas con malas intenciones que utilizan las herramientas de IA más avanzadas»

    ​​

    La inteligencia artificial avanza a una velocidad que hasta sus propios creadores, como OpenAI y Anthropic, consideran excesiva. El problema de todo esto es que, cuanto más potente es una herramienta, más importa también quién la tiene entre manos.

    Bill Gates, en una entrevista con NBC News, habla precisamente de esto, de las personas que utilizan la IA con malas intenciones. Para él, ese es uno de los riesgos más serios que existen ahora mismo.

    De hecho, Gates afirma lo siguiente: «Nunca ha existido un arma tan poderosa como la combinación de personas con malas intenciones que utilizan las herramientas de IA más avanzadas».

    Aunque es cierto que esto suena un poco apocalíptico y la realidad (al menos la de ahora) no es tan alarmista, Gates no está diciendo que una IA vaya a despertarse un día y decidir hacer daño. Le preocupa que una persona que quiera hacer daño tenga a su disposición una herramienta más potente que antes.

    Y ahí es donde cree que hacen falta más controles. No para frenar el desarrollo de la IA, sino para intentar que las compañías sepan detectar cuándo sus modelos están siendo utilizados de una forma peligrosa.

    Bill Gates tiene claro cuál es el potencial problema con la IA: bioterrorismo y fraude

    Este tiene claro que estos son dos de los mayores problemas a los que se podría enfrentar la humanidad. Ahora mismo, teniendo en cuenta la potencia de la IA, casi cualquier persona podría llevar a cabo algo ilegal sin apenas esfuerzo.

    Y esto realmente no es culpa de la IA. Es culpa de las escuetas barreras que las grandes compañías creadoras ponen a esta tecnología.

    Tal y como Andrew Ng, uno de los nombres más conocidos del mundo de la inteligencia artificial y fundador de DeepLearning.AI, si coges un martillo para clavar un clavo, fallas y terminas haciendo un agujero en la pared; el martillo no tiene la culpa. El problema está en cómo lo has utilizado.

    Llevado a la inteligencia artificial, si una persona utiliza un agente de IA y le pide que acceda a un sistema informático y toma la vía del ataque, no tiene mucho sentido decir que «la IA ha decidido atacar». El sistema está haciendo lo que se le ha pedido dentro de sus capacidades.

    Eso no quiere decir que todo sea responsabilidad de las personas. Este también cree que quienes crean estas herramientas tienen que hacerlas más seguras. Si un sistema puede hacer algo peligroso de una forma tan sencilla, hay que poner controles para evitarlo.

    Por eso Gates cree que no basta con solo saber cuánto puede hacer un modelo. También hay que saber al 100% qué controles se ceden a la IA y qué pasa si alguien intenta utilizarla para algo que no debería.

    ‘Kill switch’: la posibilidad de un botón para apagar la IA estákill sobre la mesa

    Ya son varios los expertos, e incluso partidos políticos, los que han hablado de una especie de botón de emergencia que permitiría apagar una IA si las cosas se tuercen.

    Sin ir más lejos, hace unos meses, varios congresistas demócratas y republicanos presentaron al Congreso la propuesta de ley AI Kill Switch, es decir, Ley del Botón de Apagado de Emergencia de la IA.

    Esta ley propone que las compañías de IA instalen la infraestructura necesaria en todos los modelos de IA, para que se puedan apagar de forma inmediata y absoluta, por orden del gobierno.

    Bill Gates, por su parte, no está en contra de contar con algo así, aunque con matices. Para este, si alguien utiliza una IA para cometer un delito, apagar el sistema después no arregla el problema. El daño ya estaría realmente hecho.

    Por eso quiere que la seguridad esté en el centro de todo desde el principio. Es decir, que los propios modelos tengan mecanismos para detectar usos peligrosos y que haya vigilancia estricta sobre cómo se están utilizando.


  • Cómo asegurar de la mejor forma posible un router desde el principio

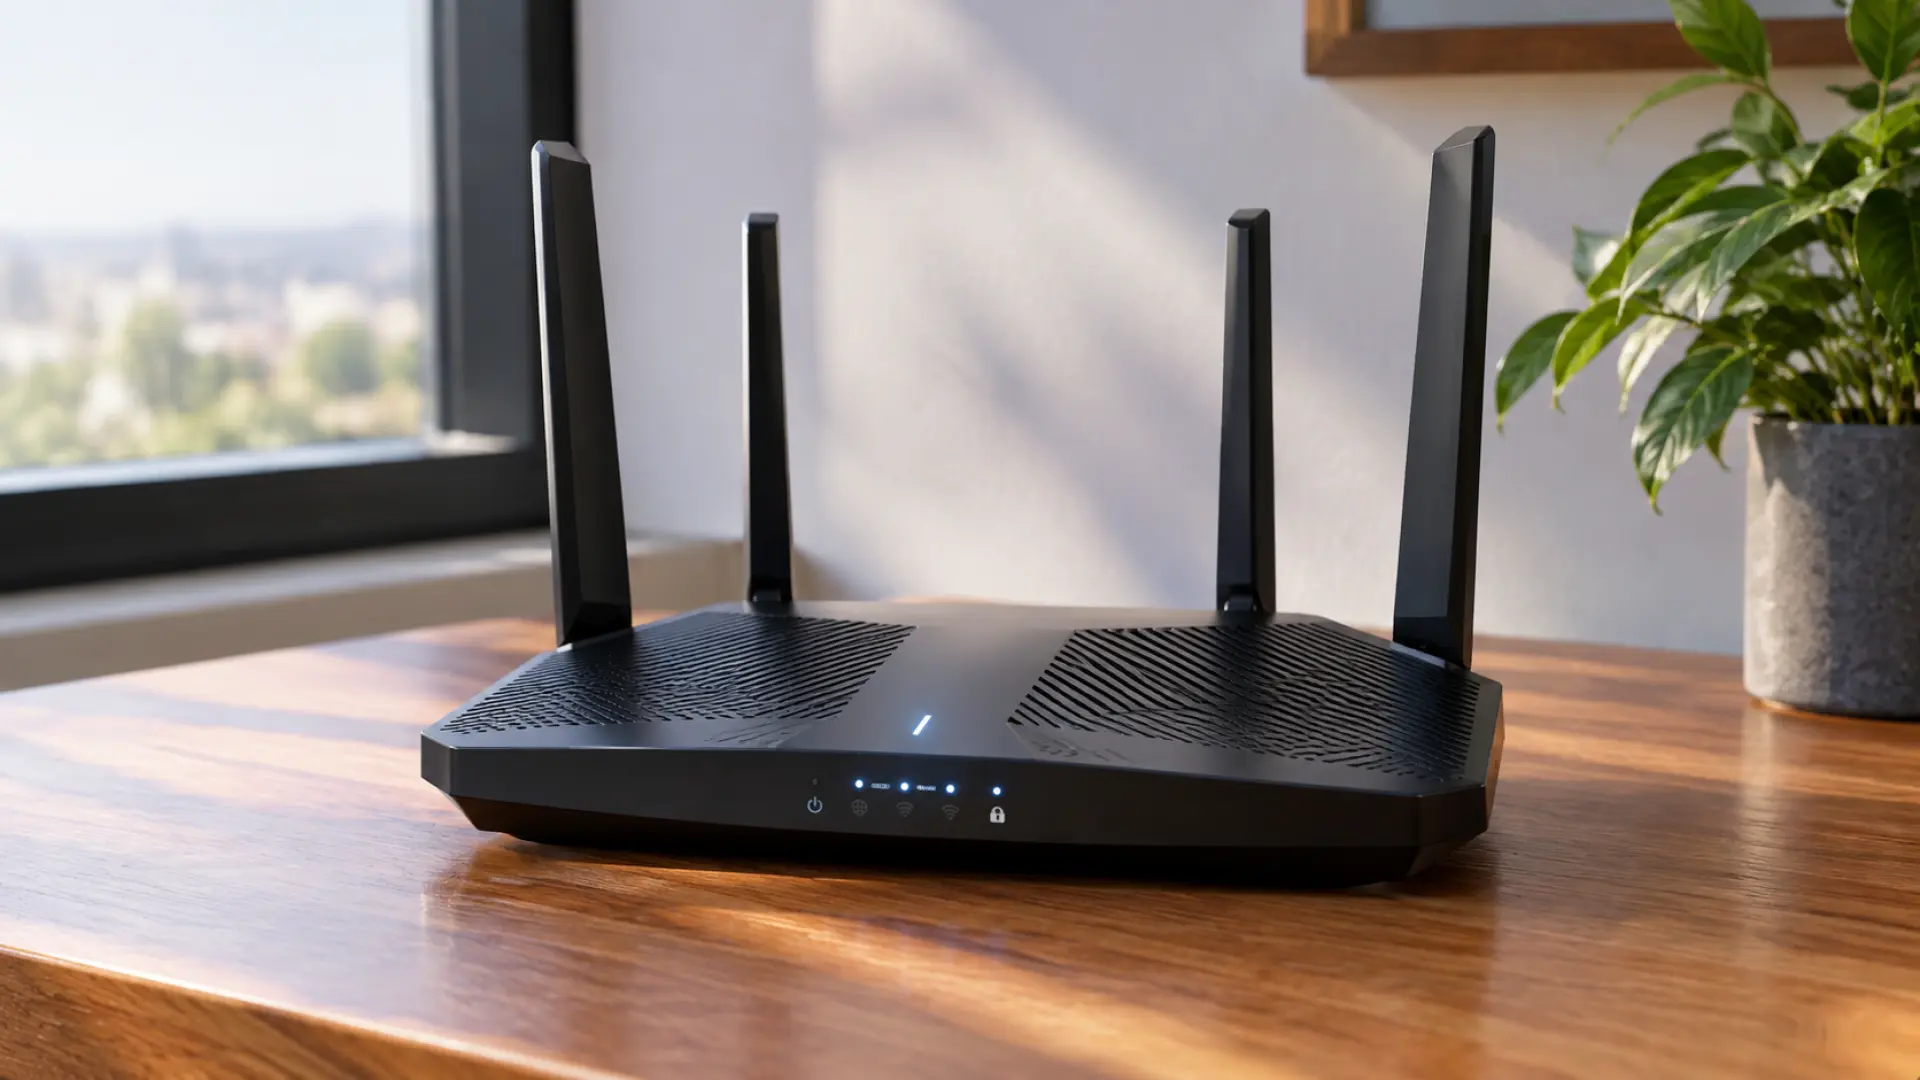
    Cómo asegurar de la mejor forma posible un router desde el principio

    ​​

    Siempre digo que el router es el cerebro de toda una casa. Si no cuidas el cerebro de tu cuerpo, todo lo demás podría acabar fallando y, a nivel técnico, tener un router mal configurado podría hacer que te enfrentes a graves fallos de seguridad, además de no aprovechar todo lo que te ofrece.

    Por norma general, lo más común es tener el que ofrecen las operadoras con sus tarifas de fibra. Estos no son malos dispositivos de por sí, pero no saber cómo usarlo tendrá como consecuencia, con total probabilidad, inestabilidad en la red, fallos en la velocidad o, lo más grave, brechas que podrías haber solucionado fácilmente con unos simples pasos.

    Con conocimientos no muy avanzados en cómo funcionan las redes y haciendo uso de herramientas totalmente legales y básicas, alguien podría perfectamente vulnerar la seguridad de todo el hogar si no aplicas correctamente una configuración básica.

    Más aún, si nunca has entrado a la página de configuración de tu router, lo más habitual es que los servicios de streaming, las descargas de archivos y los videojuegos no ofrezcan la mejor velocidad, algo que también tiene fácil solución, al menos en los routers de los últimos años.

    Si aún mantienes un router de hace muchísimos años, mi recomendación principal es que lo cambies cuanto antes, ya que no verás en ningún caso este tipo de características adicionales de seguridad y de personalización.

    Así puedes configurar tu router desde el primer paso para que sea lo más seguro posible y para desbloquear funcionalidades que sacarán el máximo provecho a la velocidad que has contratado.

    Los pasos obligatorios con cualquier router nuevo

    Hay algunos cambios que no puedes dejar pasar, tanto si compras un router nuevo por tu cuenta como si tu operadora te instala el suyo propio, como es cambiar el nombre de usuario y la contraseña de la página de administración.

    Estas son muy fáciles de adivinar en cualquier modelo, ya que de forma predeterminada el usuario y contraseña suelen ser «admin», «1234» o «0000», lo mismo que ocurre con cualquier credencial por defecto y, cómo no, las más vulneradas y fáciles de adivinar por alguien con malas intenciones.

    Hay varios fabricantes que ofrecen una aplicación en el móvil para hacerlo mucho más fácil para todos los usuarios. Si es tu caso, simplemente durante la configuración cambia estos valores, que serán los que necesites para acceder a la configuración de tu router –no a conectarte al router como tal para conectar un dispositivo–.

    Si el fabricante no ofrece esta herramienta, introduce en el navegador que utilices 192.168.1.1 o 192.168.0.1 para acceder a la página de inicio de sesión del router. Prueba introduciendo las claves que has visto arriba, tanto en nombre de usuario como en contraseña y, una vez dentro, en la configuración cambia este valor.

    Lo más recomendable es que introduzcas caracteres aleatorios hasta el máximo permitido en tu modelo; es muy aconsejable utilizar la letra ñ, aunque algunos fabricantes no permiten introducir esta. En cualquier caso, seguirá siendo robusta si los caracteres son aleatorios y combinan símbolos, letras mayúsculas y minúsculas, además de números.

    Una vez hecho esto, el siguiente paso consiste en cambiar el SSID o nombre de la red. Por defecto, vendrá asociada a tu operador y al modelo de router que estés usando, datos que es mejor mantener en privado. En la casilla de SSID pon el nombre que prefieras –puede ser cualquier tontería que se te ocurra– y modifica la contraseña siguiendo los consejos anteriores.

    Estos serán los valores que tendrás que introducir en cualquier dispositivo que quieras conectar al router WiFi. Y así habrás esquivado a numerosos servicios web que indexan routers por sus claves predeterminadas, un acceso muchísimo más fácil del que te imaginas.

    Por último, entre los pasos obligatorios, lo mejor es que accedas a la configuración del cifrado inalámbrico y elijas un cifrado WPA3-Personal o incluso WPA2, los estándares más elevados a día de hoy. Prueba a conectar un dispositivo nuevo y, por supuesto, guarda bajo llave tus credenciales de inicio de sesión.

    Finalmente, si nunca vas a conectarte mediante el botón del router, desactiva la opción del protocolo WPS, ya que puede ser vulnerable a ataques de fuerza bruta por su PIN numérico, y desactiva también el UPnP, para que ningún servicio pueda abrir puertos de forma automática.

    Para un usuario medio, con estas recomendaciones básicas ya habrás garantizado una muy buena seguridad desde el comienzo, pero si quieres ir un paso más allá y aprovechar otras opciones que el router suele esconder, continúa leyendo.

    Otra configuraciones que te resolverán muchos problemas

    Si quieres redondear al 100% el uso de tu router, las actualización del firmware son vitales. Busca este menú en las opciones de configuración y vigila que estén seleccionadas como automáticas durante las horas de la madrugada, para no tener que vigilar esto nunca más.

    Adicionalmente, muchas casas mantienen una gran cantidad de dispositivos inteligentes conectados y, lo más inteligente, valga la redundancia, es crear una red de invitados para este tipo de terminales, con el objetivo de evitar una filtración hacia la red principal.

    Los routers más modernos ya ofrecen esta opción fácilmente desde la interfaz. Simplemente configura la red de invitados –te aparecerá como otra diferente a la tuya principal– y conecta aquí todos tus dispositivos IoT, además de darles estos datos a tus invitados, no vaya a ser que uno de esos amigos tenga malas intenciones.

    Como regla clave de seguridad, elige la casilla de aislamiento de red en esta red de invitados, así los invitados no podrán acceder a la página IP local del router, por lo que no podrán realizar cambios en la configuración que hayas realizado.

    Por último, si tu conexión es bastante limitad o cuenta con menos de 300 Mbps, lo más recomendable es activar el QoS (Quality of Service), que permitirá gestionar el ancho de banda de la mejor manera posible al conectar muchos dispositivos al mismo tiempo.

    Finalmente, lo mejor es que navegues por el menú de configuración de tu router de forma tranquila y para que puedas entender todo lo que ofrece; si sabes usar tu móvil o un PC, esto es simplemente otro dispositivo más y el más importante de casa.


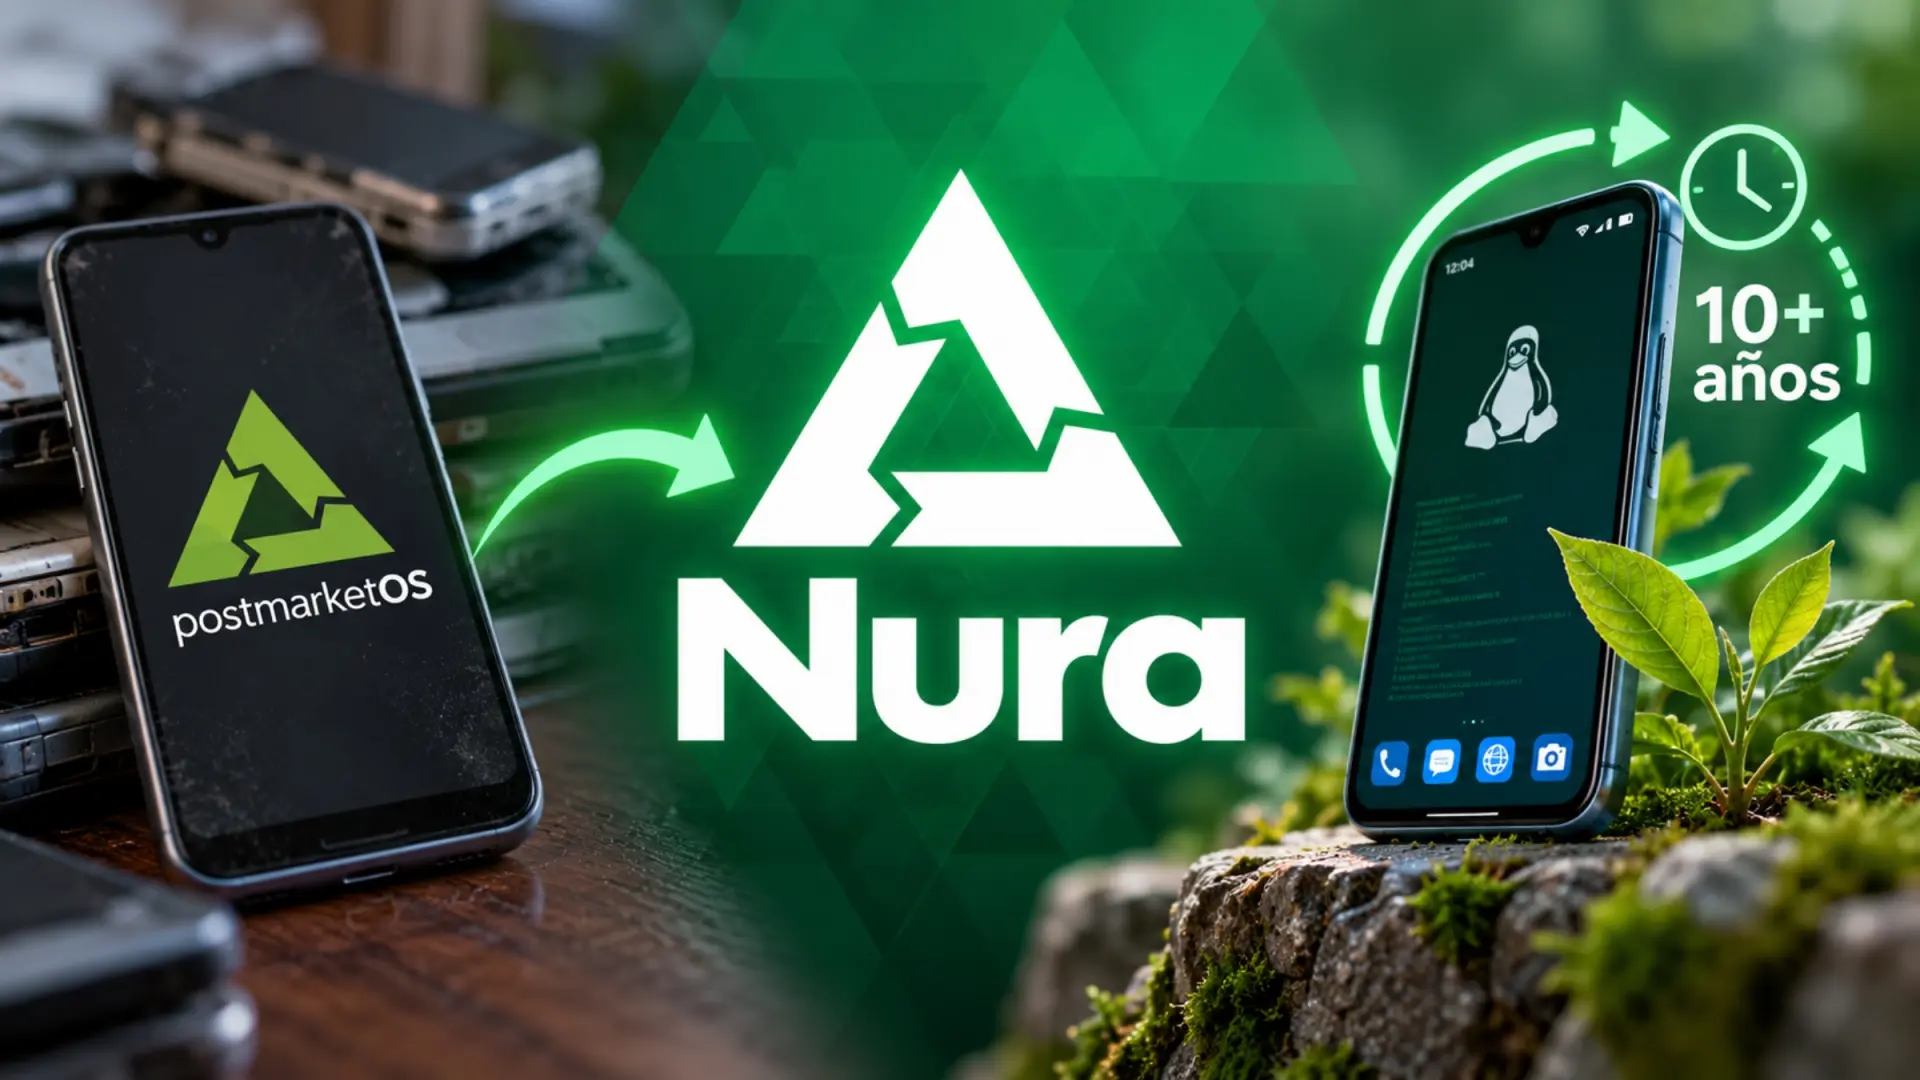
  • postmarketOS, la distro de Linux que permite que tu móvil siga funcionando durante más de 10 años, cambia su nombre a Nura

    postmarketOS, la distro de Linux que permite que tu móvil siga funcionando durante más de 10 años, cambia su nombre a Nura

    ​​

    Millones de móviles Android terminan siendo sustituidos cada año pese a que su pantalla, batería o procesador siguen funcionando correctamente, por lo que el problema suele estar en otro lugar.

    Y es que cuando los fabricantes dejan de distribuir actualizaciones, muchos dispositivos quedan relegados aunque todavía podrían seguir utilizándose durante bastante tiempo.

    Esa situación ha impulsado durante años iniciativas que buscan romper el ciclo de renovación constante de los móviles.

    Dentro de este movimiento destaca un proyecto nacido en el mundo Linux con el objetivo de mantener smartphones funcionando mucho más allá del periodo de soporte que ofrecen los fabricantes.

    En este contexto aparece postmarketOS, una distribución basada en Alpine Linux que acaba de anunciar uno de los cambios más importantes de su historia.

    Tras casi una década de desarrollo, el proyecto de código abierto abandona su nombre original para adoptar una nueva identidad. A partir de ahora se llamará Nura.

    El proyecto que nació para combatir la obsolescencia de los móviles

    La historia de postmarketOS comenzó en 2017 con el objetivo de conseguir que los teléfonos pudieran seguir siendo utilizables durante diez años. Una propuesta que resultaba llamativa en un mercado donde muchos dispositivos dejan de recibir soporte oficial pocos años después de su lanzamiento.

    Frente a ese modelo, el proyecto apostó por utilizar Linux como base para seguir actualizando terminales que sus fabricantes ya habían abandonado.

    Con el paso de los años, postmarketOS terminó convirtiéndose en una de las referencias del ecosistema Linux móvil. Su filosofía siempre giró alrededor de la sostenibilidad tecnológica, la reutilización de dispositivos y la reducción de residuos electrónicos mediante software libre.

    Cabe señalar que esta distro permitía sustituir el sistema operativo original de determinados teléfonos compatibles por una alternativa basada en Linux.

    Ese planteamiento conectó rápidamente con movimientos relacionados con el derecho a reparar, la economía circular y la lucha contra la obsolescencia tecnológica.

    En lugar de considerar un terminal desactualizado como un producto terminado, la comunidad defendía que muchos móviles podían seguir teniendo una segunda vida.

    Así nació Nura

    El equipo de desarrollo explica que la marca original había comenzado a generar problemas prácticos, donde el nombre resultaba complicado de pronunciar, recordar y escribir correctamente en distintos idiomas.

    También se había quedado pequeño para describir la situación actual del proyecto. Según sus responsables, muchas personas interpretaban que postmarketOS estaba pensado únicamente para instalarse después de comprar un móvil, cuando ya existían dispositivos comercializados con el sistema preinstalado.

    La búsqueda de una nueva identidad duró aproximadamente un año y medio y reunió más de 300 propuestas aportadas por la comunidad. Finalmente fue elegida una sugerencia realizada por Davide Depau, miembro de la comunidad.

    El nuevo nombre procede de los nuraghe, antiguas construcciones de granito situadas en Cerdeña que han permanecido en pie durante miles de años. La referencia encaja directamente con la filosofía del proyecto, centrada en la duración y la resistencia frente al paso del tiempo.

    La transición también incluye una nueva web bajo el dominio nura.eco, elegido por su relación con la sostenibilidad y el enfoque ecológico de la iniciativa. El logotipo apenas cambia y conserva la identidad visual que había acompañado al proyecto durante años.

    Lo que realmente importa de este anuncio no es la desaparición de la marca postmarketOS. El cambio simboliza la madurez de un proyecto que ha pasado de ser una iniciativa experimental a convertirse en una de las propuestas más conocidas del Linux móvil.

    Nura mantiene intacta su misión original, que es demostrar que muchos teléfonos pueden seguir siendo útiles mucho después de que la industria los considere obsoletos.


  • Los auriculares Nothing Headphone (1) Pro añaden controles de audio de nivel profesional y estrena el botón Flat EQ un sonido neutro

    Los auriculares Nothing Headphone (1) Pro añaden controles de audio de nivel profesional y estrena el botón Flat EQ un sonido neutro

    ​​

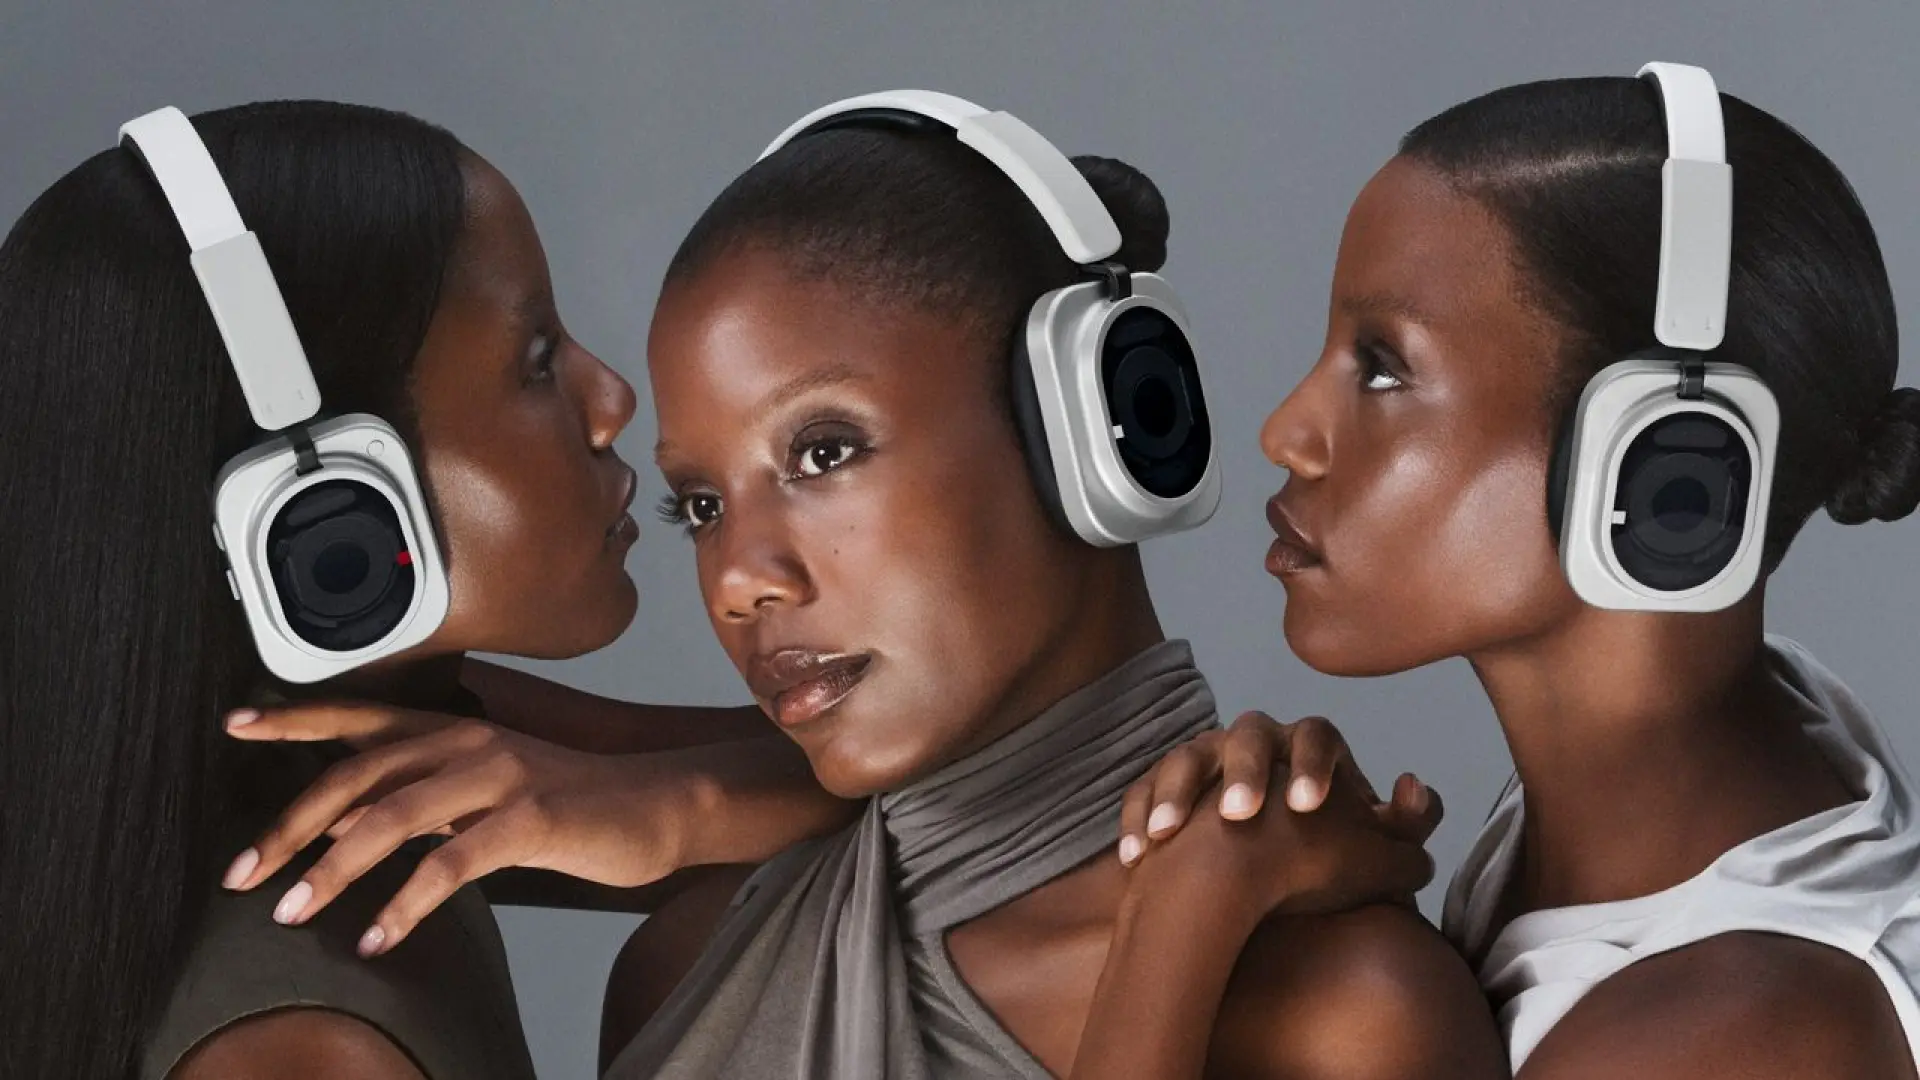
    Nothing acaba de presentar los Headphone (1) Pro, sus auriculares más avanzados, que introducen funciones de audio pensadas para una escucha más crítica y para los que ha trabajado con Metropolis Studios para añadir un botón de sonido neutro. Ya se pueden comprar por 349 euros.

    La compañía tecnológica con sede en Londres ha desarrollado estos auriculares pensando en quienes disfrutan del sonido y quieren apreciar cada detalle para ajustar la experiencia a su gusto, según ha explicado en una nota de prensa.

    A diferencia de otros auriculares de diadema, que cuentan con un solo driver, este modelo viene con tres drivers, cada uno especializado en una parte del rango de frecuencias para ofrecer la mejor experiencia de escucha.

    El primero de ellos, el driver dinámico de graves, ofrece sonidos más contundentes, mientras que el driver dinámico de precisión da más definición a las voces y a los instrumentos. Por último, el driver xMEMS reproduce los agudos con mayor nitidez.

    Ajuste más cómodo y cancelación de ruido mejorada

    Los Nothing Headphone (1) Pro vienen con un diseño transparente que incluye cristal Panda Glass 9H de ambas copas, es resistente a arañazos y rotura, reduce la resonancia de la cámara sonora trasera y deja entrever su arquitectura de tres drivers.

    A diferencia de sus predecesores, que se fabricaban exclusivamente en aluminio, esta nueva generación combina este material con el titanio en los brazos, para ofrecer un acabado más resistente con menos peso. Concretamente, 327 gramos.

    Este modelo también trae una diadema un 10% más ancha, para mejorar el rango de ajuste, además de que el acolchado es más grueso y sus amlohadillas vienen con una barrera de silicona de 8 mm, lo que mejora la comodidad en sesiones de uso largas y reduce la entrada de ruido exterior.

    A nivel de autonomía, por otra parte, comentar que garantizan hasta 68 horas de autonomía con la cancelación activa de ruido desactivada y 30 horas con ella activada. Además, con conectarlos solo 5 minutos a una fuente de alimentación, garantizan dos horas de escucha.

    Sobre la cancelación, comentar que tiene un formato adaptativo, que se ajusta en tiempo real, gracias a un sistema de diez micrófonos que filtra el ruido del entorno con mayor precisión. Principalmente, cuando hace viento o hay tráfico.

    Sonido neutro con Flat EQ y otras posibilidades de personalización

    Los nuevos auriculares de Nothing vienen permiten reproducir contenidos con audio Hi-Res de forma inalámbrica y también con USB-C, así como audio de alta fidelidad sin pérdidas de hasta 24 bits/192 kHz.

    También traen cinco modos de audio espacial dinámico, con seguimiento de la cabeza, para elegir el sonido envolvente, con perfiles de música como Bass, Neo Jazz, Electronica o British Rock.

    Asimismo, permiten la personalización del sonido desde la app móvil de Nothing, Nothing X, que ofrece opciones como Advanced EQ, para mover los puntos de ecualización por tofo el rango de frecuencias y configurar por separado el driver principal y el de precisión.

    Cabe comentar también que uno de los detalles que hacen especiales estos auriculares es el selector Flat EQ, que ofrece un perfil de sonido neutro para creadores y productores y que ha sido creado en colaboración con Metropolis Studios.

    A este se añade Studio B, un nuevo modo de audio espacial dinámico, que permite escuchar música con la acústica de una sala de mezclas profesional.


  • DIGI alerta a sus clientes de un aumento de intentos de estafa por cambio de router y muestra cómo detectarlos: «Siempre que te enviamos un código, te lo recordamos»

    DIGI alerta a sus clientes de un aumento de intentos de estafa por cambio de router y muestra cómo detectarlos: «Siempre que te enviamos un código, te lo recordamos»

    ​​

    Las estafas digitales evolucionan constantemente porque los ciberdelincuentes saben que no necesitan vulnerar sistemas complejos cuando pueden convencer a una persona para que les entregue la información que buscan.

    Y es que la ingeniería social continúa siendo una de las herramientas más eficaces para acceder a cuentas, datos personales, así como a servicios contratados. De hecho, los operadores se han convertido en uno de los objetivos favoritos de este tipo de campañas.

    Los ciberdelincuentes utilizan averías, mejoras de servicio, migraciones de red o supuestos cambios para generar confianza y conseguir que la víctima realice una acción que nunca haría en circunstancias normales.

    Ahora, DIGI ha advertido sobre un fraude que utiliza como gancho un supuesto cambio obligatorio de router, pero el verdadero objetivo es conseguir los códigos de verificación que reciben los clientes por SMS para acceder a sus cuentas o realizar gestiones en su nombre.

    Así funciona la estafa del falso cambio de router

    El fraude comienza con una llamada telefónica, donde la persona que llama asegura trabajar para DIGI y explica que es necesario sustituir el router por motivos técnicos, de seguridad o porque existe una versión más moderna del equipo.

    Cabe señalar que los estafadores suelen disponer previamente de información real de la víctima, como su nombre, dirección, correo electrónico o incluso datos relacionados con el servicio contratado.

    Al final, esto provoca que la llamada parezca auténtica desde el primer momento y genera confianza para las personas, sobre todo porque tienen información personal muy importante.

    Pero una vez que consiguen la confianza del usuario, solicitan una supuesta verificación para completar el cambio. Es entonces cuando piden un código que llega por SMS al móvil de la víctima.

    Según explica DIGI, esos códigos están relacionados con operaciones sensibles, como cambios en el área de cliente, modificaciones de contraseñas o autorizaciones que permiten actuar sobre una cuenta.

    Cuando la víctima comparte ese código, los delincuentes pueden acceder a información personal, gestionar servicios sin autorización o realizar cambios que generan problemas posteriores para el cliente.

    De esta manera, el éxito del fraude reside en que el usuario cree estar colaborando con una gestión técnica de rutina cuando, en realidad, está entregando una llave de acceso a su cuenta.

    Las señales que deberían hacer saltar las alarmas

    La operadora identifica varios elementos que suelen repetirse en este tipo de llamadas; entre los más habituales están los indicios de urgencia. El supuesto técnico insiste en que el router debe sustituirse ese mismo día, intentando que la víctima tome decisiones rápidas sin detenerse a comprobar la información.

    También es habitual que la llamada esté acompañada de advertencias sobre problemas técnicos inminentes. Los delincuentes hablan de fallos de seguridad, actualizaciones críticas o incidencias que supuestamente afectarán a la conexión si no se realiza la gestión de inmediato.

    Otro elemento frecuente es la amenaza de perder temporalmente el servicio, donde al plantear escenarios negativos, los estafadores buscan generar preocupación para reducir la capacidad de análisis de la víctima y aumentar las probabilidades de que coopere.

    La conversación suele desarrollarse utilizando terminología técnica y un tono muy profesional. En muchos casos, los delincuentes conocen datos reales del cliente, lo que refuerza la sensación de estar hablando con un empleado legítimo de la operadora.

    Asimismo, la señal más importante aparece cuando solicitan un código recibido por SMS. Según explica DIGI, este tipo de claves nunca debería compartirse durante una llamada telefónica, ya que se utilizan para validar operaciones sensibles relacionadas con la cuenta del usuario.

    Qué hacer para protegerse

    La recomendación principal es muy sencilla, ya que nunca hay que compartir códigos recibidos por SMS con una persona que llama por teléfono. Además, conviene seguir estas medidas:

    • Desconfiar de llamadas inesperadas relacionadas con cambios de router.
    • ​Verificar cualquier gestión utilizando los canales oficiales de la operadora.
    • ​Revisar periódicamente el área de cliente para detectar movimientos no autorizados.
    • ​Utilizar los mecanismos de verificación y protección disponibles en la cuenta.

    Sin embargo, si ya has compartido el código, el siguiente paso es actuar cuanto antes, ya que la rapidez es fundamental cuando existe la sospecha de haber caído en la trampa.

    DIGI recomienda contactar inmediatamente con la operadora para revisar posibles cambios realizados en la cuenta. También aconseja vigilar movimientos bancarios, modificar contraseñas si es necesario y presentar una denuncia ante la Policía.

    Es importante mencionar que esta estafa demuestra cómo han cambiado las tácticas de los ciberdelincuentes, donde cada vez dependen menos de vulnerar sistemas y más de manipular a las personas.

    Por eso, la mejor defensa ya no pasa únicamente por la tecnología, sino por reconocer cuándo alguien intenta aprovecharse de la confianza que depositamos en una llamada aparentemente legítima.


  • ¡Actualiza ya! TDTChannels, la mejor app para ver gratis la TDT en el móvil, añade 8 canales nuevos llenos de deporte

    ¡Actualiza ya! TDTChannels, la mejor app para ver gratis la TDT en el móvil, añade 8 canales nuevos llenos de deporte

    ​​

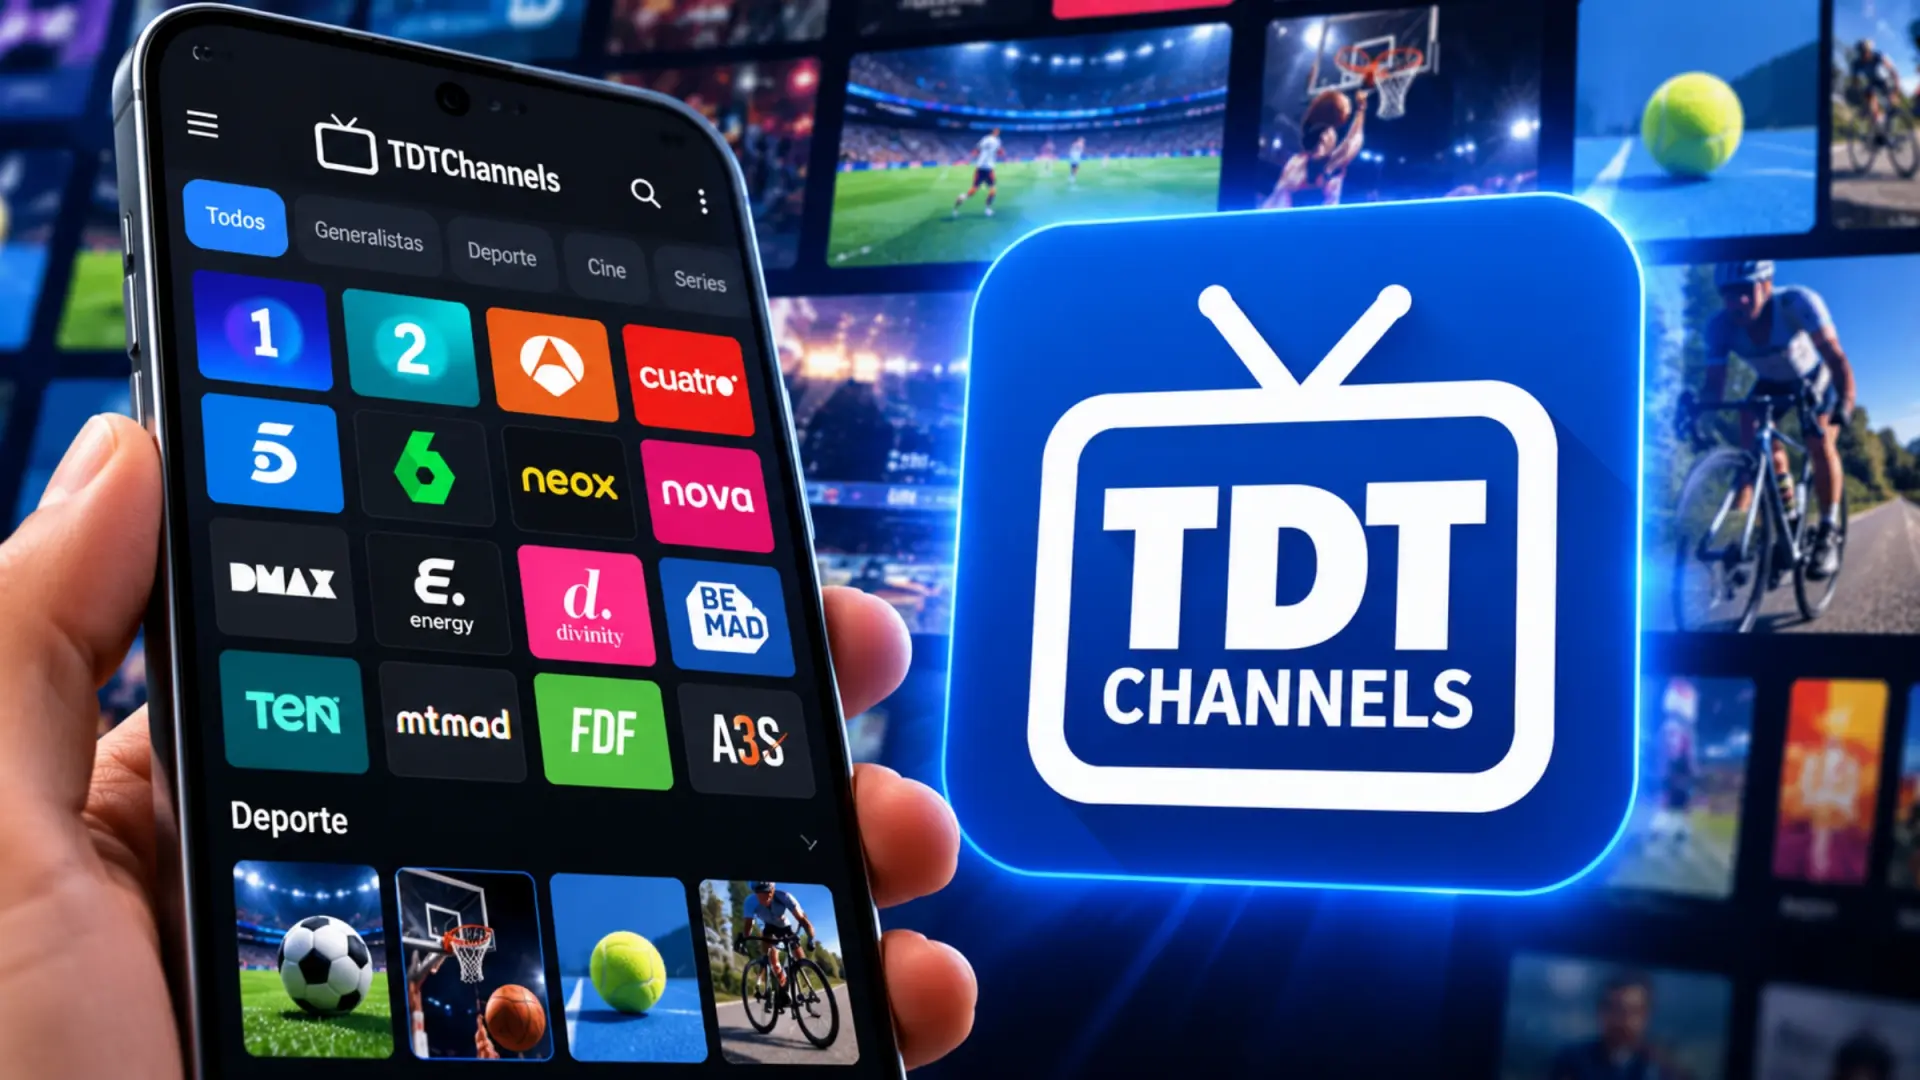
    Pocas apps han cambiado tanto la forma de consumir televisión en abierto en España como TDTChannels. Y es que la plataforma se ha convertido durante los últimos años en una de las opciones más populares para acceder gratuitamente a cientos de emisiones de televisión y radio desde móviles, tablets, smart TV y ordenadores.

    Su crecimiento ha ido acompañado de una ampliación constante del catálogo. En un momento en el que cada vez más personas consumen contenidos a través de Internet y las Smart TV han ganado protagonismo en los hogares, apps de este tipo ofrecen una alternativa sencilla para concentrar canales nacionales, autonómicos e internacionales en un único lugar.

    Ahora, la última actualización confirma esa tendencia, ya que, más allá de los ocho nuevos canales deportivos que han acaparado la atención, la plataforma incorpora 29 nuevos canales de televisión, añade emisoras de radio, actualiza decenas de señales y elimina aquellas que ya no estaban operativas.

    Los nuevos canales deportivos que llegan a TDTChannels

    Es importante mencionar que la gran novedad de la actualización está relacionada con el deporte, donde los usuarios disponen ahora de ocho nuevos canales centrados en distintas disciplinas y contenidos deportivos.

    La lista completa es la siguiente:

    • Real Federación Española de Patinaje
    • ​Real Federación Española de Balonmano
    • ​El Larguero SER
    • ​AS
    • ​Sport
    • ​ElevenTV
    • ​El Chiringuito Inside
    • ​Televixin Malta Sport

    Cabe señalar que la incorporación resulta interesante porque combina canales oficiales de federaciones deportivas con medios especializados e iniciativas centradas en eventos y actualidad deportiva.

    No obstante, la actualización no se limita al contenido deportivo, sino que también se suman nuevos canales de información, televisión local, medios de comunicación y señales internacionales.

    Entre los más destacados aparecen:

    • ABC
    • ​El Mundo
    • ​La Razón
    • ​Canal 9 Soria
    • ​Telemedina Canal 9
    • ​Huelva Conecta
    • ​Canal 10
    • ​Ahora TV
    • ​Altoaragón Televisión
    • ​Canal 6 Honduras
    • ​Canal 11 Honduras
    • ​Infobae Argentina

    Además, la plataforma incorpora otras señales nacionales e internacionales que amplían todavía más el catálogo disponible.

    Por otro lado, la renovación del catálogo también implica despedirse de algunas emisiones que ya no estaban disponibles o habían dejado de estar operativas.

    Los canales eliminados son:

    • TVE Int. América
    • ​San Fermín (RTVE)
    • Radio Buñol TV
    • ​STZ Telebista
    • ​Distrito TV
    • ​MiBit Almansa TV
    • ​Mar TV
    • ​Ibiza Global TV España
    • ​RTHK 31 32 Hong Kong
    • ​101TV Almería
    • ​TeleRibera

    Estos cambios forman parte del mantenimiento periódico que realiza la plataforma para mantener actualizado su listado de señales. De este modo, también se han corregido canales que estaban dando problemas

    Por ello, la actualización incluye mejoras técnicas en múltiples emisiones que habían experimentado incidencias recientemente.

    Entre las señales corregidas figuran Disney Channel, À Punt, Canal Sur Andalucía, TV Canaria, TVG Eventos, Canal Once México y otras muchas cadenas nacionales e internacionales.

    Además, se incorporan cuatro nuevas emisoras de radio, como Ràdio Sant Vicenç, Ràdio Abrera 107.9FM, SER Radio Haro y NPR USA y se eliminan otras que ya no estaban disponibles.

    Qué es TDTChannels, cómo funciona y dónde puede utilizarse

    TDTChannels es una plataforma que recopila emisiones de televisión y radio en abierto disponibles a través de Internet. Su función consiste en facilitar el acceso a esos canales desde una única interfaz en lugar de obligar al usuario a buscarlos individualmente.

    El servicio permite ver canales de televisión, escuchar emisoras de radio, consultar la programación y acceder a contenidos desde diferentes dispositivos compatibles, incluyendo móviles, tablets, ordenadores y Smart TV.

    Para acceder a las novedades basta con actualizar la app a la versión más reciente, abrir el listado de canales y explorar las nuevas incorporaciones. Si alguna señal deja de funcionar temporalmente, el equipo de la plataforma suele corregirla mediante futuras actualizaciones.

    El crecimiento de TDTChannels refleja una tendencia cada vez más evidente en España. Y es que la televisión en abierto ya no depende exclusivamente de una antena instalada en casa.

    Cada actualización amplía un catálogo que demuestra cómo el consumo de la TDT está desplazándose gradualmente hacia Internet, incluso cuando los contenidos siguen siendo completamente gratuitos.


  • Lenovo estrena su primer Googlebook: pantalla OLED 2.8K, Gemini y peso de menos de 1,3 kg

    Lenovo estrena su primer Googlebook: pantalla OLED 2.8K, Gemini y peso de menos de 1,3 kg

    ​​

    Lenovo acaba de presentar el Googlebook 15, su primer ordenador de este tipo. La compañía combina en este equipo el diseño y la experiencia que ha acumulado durante años en el desarrollo de portátiles con las funciones de inteligencia artificial de Google.

    El nuevo equipo está pensado para profesionales, creadores y usuarios que buscan un portátil ligero pero con prestaciones avanzadas. Para ello, incorpora procesadores Intel Core Ultra 5, hasta 32 GB de RAM y 512 GB de almacenamiento, además de ofrecer hasta 47 TOPS de rendimiento para tareas de IA.

    Uno de sus principales argumentos es precisamente la movilidad. El Lenovo Googlebook 15 pesa menos de 1,3 kilos, una cifra especialmente llamativa teniendo en cuenta que integra una pantalla de 15 pulgadas. Lenovo asegura que es el modelo de 15 pulgadas más ligero de su gama.

    Pantalla OLED 2.8K y sonido Dolby Atmos

    El Lenovo Googlebook 15 cuenta con pantalla táctil OLED de 15 pulgadas ofrece una resolución 2.8K, una tasa de refresco de 120 Hz y cobertura del 100% del espacio de color DCI-P3.

    El equipo incorpora un panel táctil háptico, diseñado para ofrecer una interacción más precisa, y un sistema de 4 altavoces con Dolby Atmos para mejorar la experiencia multimedia.

    Su autonomía llega hasta 12,5 horas, mientras que el chasis metálico cuenta con un acabado antihuellas y está diseñado para soportar el desgaste del uso diario. También incluye una Glowbar, que permite consultar el estado de la batería incluso con el portátil cerrado.

    Además, tiene lector de huellas, reconocimiento facial y una tapa física para la cámara.

    Gemini se convierte en una herramienta más del portátil

    La inteligencia artificial es otro de los grandes protagonistas. El Lenovo Googlebook 15 integra diferentes funciones de Gemini Intelligence, entre ellas Magic Pointer, que permite utilizar el cursor para activar acciones de IA.

    Por ejemplo, es posible agitar el cursor para activar Gemini y realizar determinadas tareas, como combinar imágenes para crear un póster o añadir información al calendario.

    También incorpora Rambler, una herramienta de conversión de voz a texto capaz de eliminar palabras de relleno y aplicar formato automáticamente. La compañía destaca que puede mantener el ritmo del usuario incluso cuando cambia de idioma durante el dictado.

    El portátil también puede conectarse con dispositivos Android para facilitar el acceso a aplicaciones y archivos desde diferentes equipos.

    Además, Lenovo incluye 12 meses de Google AI Pro, que proporciona acceso ampliado a Gemini, 5TB de almacenamiento en la nube y suscripciones a aplicaciones como Adobe Photoshop, Premiere y CapCut.

    El Lenovo Googlebook 15 estará disponible desde el 4 de octubre de 2026 por 1.199 euros.