
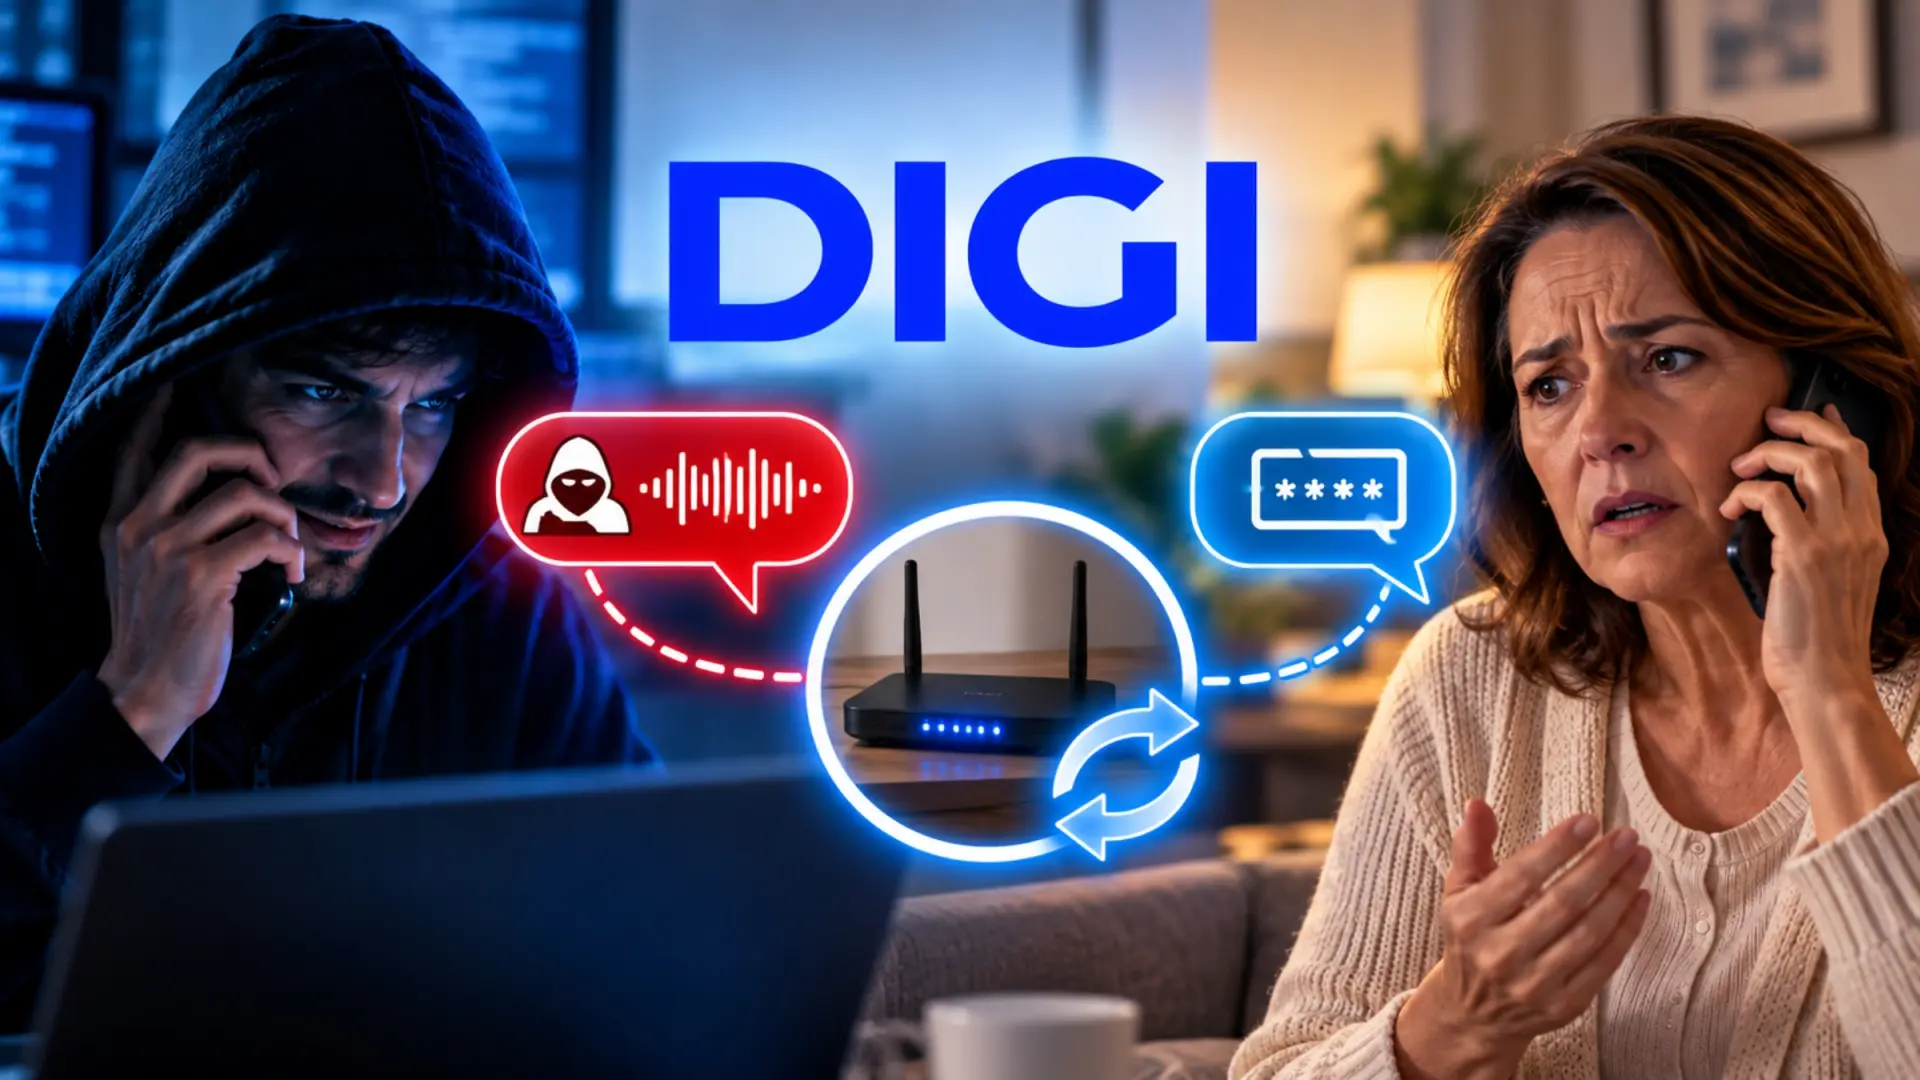
Las estafas digitales evolucionan constantemente porque los ciberdelincuentes saben que no necesitan vulnerar sistemas complejos cuando pueden convencer a una persona para que les entregue la información que buscan.
Y es que la ingeniería social continúa siendo una de las herramientas más eficaces para acceder a cuentas, datos personales, así como a servicios contratados. De hecho, los operadores se han convertido en uno de los objetivos favoritos de este tipo de campañas.
Los ciberdelincuentes utilizan averías, mejoras de servicio, migraciones de red o supuestos cambios para generar confianza y conseguir que la víctima realice una acción que nunca haría en circunstancias normales.
Ahora, DIGI ha advertido sobre un fraude que utiliza como gancho un supuesto cambio obligatorio de router, pero el verdadero objetivo es conseguir los códigos de verificación que reciben los clientes por SMS para acceder a sus cuentas o realizar gestiones en su nombre.
Así funciona la estafa del falso cambio de router
El fraude comienza con una llamada telefónica, donde la persona que llama asegura trabajar para DIGI y explica que es necesario sustituir el router por motivos técnicos, de seguridad o porque existe una versión más moderna del equipo.
Cabe señalar que los estafadores suelen disponer previamente de información real de la víctima, como su nombre, dirección, correo electrónico o incluso datos relacionados con el servicio contratado.
Al final, esto provoca que la llamada parezca auténtica desde el primer momento y genera confianza para las personas, sobre todo porque tienen información personal muy importante.
Pero una vez que consiguen la confianza del usuario, solicitan una supuesta verificación para completar el cambio. Es entonces cuando piden un código que llega por SMS al móvil de la víctima.
Según explica DIGI, esos códigos están relacionados con operaciones sensibles, como cambios en el área de cliente, modificaciones de contraseñas o autorizaciones que permiten actuar sobre una cuenta.
Cuando la víctima comparte ese código, los delincuentes pueden acceder a información personal, gestionar servicios sin autorización o realizar cambios que generan problemas posteriores para el cliente.
De esta manera, el éxito del fraude reside en que el usuario cree estar colaborando con una gestión técnica de rutina cuando, en realidad, está entregando una llave de acceso a su cuenta.
Las señales que deberían hacer saltar las alarmas
La operadora identifica varios elementos que suelen repetirse en este tipo de llamadas; entre los más habituales están los indicios de urgencia. El supuesto técnico insiste en que el router debe sustituirse ese mismo día, intentando que la víctima tome decisiones rápidas sin detenerse a comprobar la información.
También es habitual que la llamada esté acompañada de advertencias sobre problemas técnicos inminentes. Los delincuentes hablan de fallos de seguridad, actualizaciones críticas o incidencias que supuestamente afectarán a la conexión si no se realiza la gestión de inmediato.
Otro elemento frecuente es la amenaza de perder temporalmente el servicio, donde al plantear escenarios negativos, los estafadores buscan generar preocupación para reducir la capacidad de análisis de la víctima y aumentar las probabilidades de que coopere.
La conversación suele desarrollarse utilizando terminología técnica y un tono muy profesional. En muchos casos, los delincuentes conocen datos reales del cliente, lo que refuerza la sensación de estar hablando con un empleado legítimo de la operadora.
Asimismo, la señal más importante aparece cuando solicitan un código recibido por SMS. Según explica DIGI, este tipo de claves nunca debería compartirse durante una llamada telefónica, ya que se utilizan para validar operaciones sensibles relacionadas con la cuenta del usuario.
Qué hacer para protegerse
La recomendación principal es muy sencilla, ya que nunca hay que compartir códigos recibidos por SMS con una persona que llama por teléfono. Además, conviene seguir estas medidas:
- Desconfiar de llamadas inesperadas relacionadas con cambios de router.
- Verificar cualquier gestión utilizando los canales oficiales de la operadora.
- Revisar periódicamente el área de cliente para detectar movimientos no autorizados.
- Utilizar los mecanismos de verificación y protección disponibles en la cuenta.
Sin embargo, si ya has compartido el código, el siguiente paso es actuar cuanto antes, ya que la rapidez es fundamental cuando existe la sospecha de haber caído en la trampa.
DIGI recomienda contactar inmediatamente con la operadora para revisar posibles cambios realizados en la cuenta. También aconseja vigilar movimientos bancarios, modificar contraseñas si es necesario y presentar una denuncia ante la Policía.
Es importante mencionar que esta estafa demuestra cómo han cambiado las tácticas de los ciberdelincuentes, donde cada vez dependen menos de vulnerar sistemas y más de manipular a las personas.
Por eso, la mejor defensa ya no pasa únicamente por la tecnología, sino por reconocer cuándo alguien intenta aprovecharse de la confianza que depositamos en una llamada aparentemente legítima.
Deja una respuesta